
Бизнес хранит договоры, клиентские базы, переписку, журналы событий и резервные копии. Одни данные нужны каждый день, другие — при проверке или споре. Для каждой группы нужно определить права доступа и срок хранения.
Хранение данных — это организация записи и сохранения информации на физических носителях с возможностью ее последующего использования. В корпоративной среде оно также включает управление доступом, сроками хранения и защитой информации.
Большой запас места не обеспечит доступ к файлам, если сервер выйдет из строя. Поэтому нужно заранее определить, кто вправе читать и изменять данные и как восстановить их, если основная версия будет утрачена или повреждена.
1. Как устроено хранение данных
Систему хранения можно условно разделить на четыре слоя. Каждый влияет на работу с данными и их защиту.
- Носители: жесткие диски, твердотельные накопители (SSD — Solid State Drive), магнитные ленты. Выбор зависит от нагрузки, стоимости и требований к скорости.
- Инфраструктура: серверы, системы хранения данных (СХД), сеть и каналы связи. Они обеспечивают запись, передачу данных и доступ к ним.
- Программы: файловые системы, средства управления дисками, службы доступа. Они организуют данные и обрабатывают запросы.
- Правила и процессы: кто вправе изменять файлы, как долго их хранить и когда создавать резервные копии. Для каждой задачи нужен ответственный.
Например, сотрудник сохраняет договор в общей папке. Компьютер передает файл по сети, а сервер проверяет права и записывает данные на диск. Система учитывает имена файлов, их расположение и права доступа.
Затем служба резервного копирования создает копию по расписанию. После завершения работы с договором его можно отправить в архив с учетом установленного срока хранения. Команда «Сохранить» — лишь часть этого процесса.
При выборе системы проверьте весь путь данных. Быстрые диски не помогут, если сеть перегружена или сервер не справляется с потоком запросов.
2. Какие бывают способы хранения данных
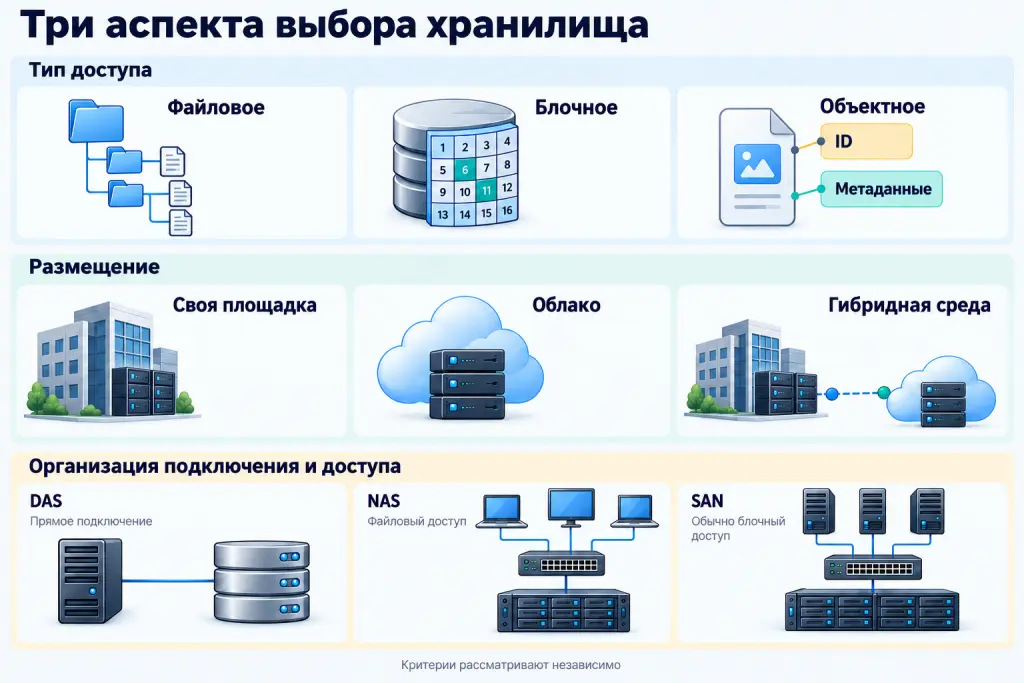
При выборе системы важно рассмотреть три вопроса: как программа получает доступ к данным, где размещена система и как организовано подключение к ресурсам хранения.
Файловое, блочное и объектное хранение
Файловое хранение предоставляет доступ к файлам в папках. Вы указываете путь к документу, а система проверяет права доступа. Такой подход удобен для общих каталогов, проектных файлов и документов.
Блочное хранение предоставляет серверу доступ к блокам по их адресам, обычно в виде логического диска. Операционная система или приложение организует данные поверх блоков. Такой вариант часто используют для виртуальных машин и баз данных с требованиями к низкой задержке.
Объектное хранение предоставляет доступ к объектам. Каждый объект содержит данные, уникальный идентификатор и метаданные — сведения о нем. Программа получает объект по запросу к сервису. Так часто хранят фотографии, видео, большие наборы файлов и резервные копии.
Имена объектов могут напоминать пути к папкам. Однако это не означает, что сервис поддерживает все возможности обычной файловой системы. Перед переходом на другой тип доступа проверьте, поддерживает ли его ваше приложение.
База данных не образует четвертый тип в этой классификации. Ее движок может работать с файлами на блочном томе или с объектами. Выбор зависит от устройства конкретной базы данных.
Своя площадка, облако или гибридная среда
На своей площадке вы сами отвечаете за серверы, диски и их настройку. В облаке часть задач берет на себя провайдер. Гибридная среда объединяет локальные и облачные ресурсы.
| Критерий | Своя инфраструктура | Облако | Гибридная среда |
|---|---|---|---|
| Контроль | Вы выбираете оборудование и управляете системой | Вы управляете данными и доступными настройками сервиса | Нужно согласовать правила между площадками |
| Масштабирование | Нужны закупка, место и монтаж | Ресурсы обычно можно добавить быстрее, в пределах квот | Нужно учитывать пропускную способность сети и обмен данными |
| Затраты | Покупка, поддержка, питание, резерв ресурсов | Плата за объем, операции и передачу данных по тарифу | Расходы на обе среды и связь между ними |
| Защита | Ваша команда отвечает за всю инфраструктуру | Границы ответственности зависят от услуги и договора | Нужно назначить ответственных на каждом участке |
В облаке вы по-прежнему задаете права доступа и решаете, какие данные загружать. При аренде виртуального сервера вы также отвечаете за его операционную систему. В управляемом сервисе эту задачу обычно берет на себя провайдер.
Гибридный подход полезен, когда основные данные нужны рядом с приложением, а резервные копии — на другой площадке. При проектировании нужно учесть, как потеря связи между площадками повлияет на доступность важных сервисов.
Что означают DAS, NAS и SAN
- DAS — Direct Attached Storage, напрямую подключенное хранилище. Примеры — диски внутри сервера или внешняя дисковая полка с прямым подключением. Само по себе такое подключение не предоставляет общую папку для команды.
- NAS — Network Attached Storage, сетевое файловое хранилище. Предоставляет доступ к файлам по сети. Пользователь работает с общей папкой, а хранилище обрабатывает запросы.
- SAN — Storage Area Network, сеть хранения данных. Связывает серверы с ресурсами хранения, обычно предоставляя доступ к блокам. Сервер видит логические диски и работает с ними.
Эти термины описывают организацию подключения и доступа к хранилищу, а не его географическое расположение. Например, общий файловый ресурс может находиться в офисе или на внешней площадке. В основе облачной инфраструктуры также лежат физические диски, серверы и сеть.
3. Чем хранение отличается от резервного копирования и архивирования
Основная система хранения нужна для текущей работы. Резервное копирование, архивирование и репликация решают связанные, но разные задачи: помогают восстанавливать данные, сохранять их на установленный срок или поддерживать копию в другой системе.
| Понятие | На какой вопрос отвечает | Пример |
|---|---|---|
| Основное хранение | Где находятся данные для текущей работы? | Общая папка с действующими договорами |
| Резервное копирование | Из какой копии можно восстановить данные? | Копия папки до ошибочного удаления |
| Архивирование | Как сохранить редко используемые данные на установленный срок? | Завершенные договоры с поиском по реквизитам |
| Репликация | Как поддерживать копию данных в другой системе? | Передача изменений на вторую площадку |
RAID — Redundant Array of Independent Disks, избыточный массив независимых дисков — объединяет диски в массив. Некоторые уровни RAID позволяют продолжать работу при отказе диска. RAID 0 такой защиты не обеспечивает. Ни один уровень RAID сам по себе не восстанавливает удаленные файлы.
Репликация может передать в другую систему как корректные данные, так и ошибочные изменения. Снимок фиксирует состояние данных на определенный момент, но локальный снимок может быть утрачен вместе с массивом. Другая угроза — взлом учетной записи с правом удаления снимков.
Снимки и репликация могут входить в систему резервного копирования. При этом нужно сохранять версии за требуемый период, защищать их от угроз, общих с основной системой, и проверять восстановление. Важна вся схема защиты, а не название отдельной функции.
4. Какие угрозы возникают при хранении данных
Безопасность данных рассматривают через три свойства: конфиденциальность, целостность и доступность. Конфиденциальность означает защиту от несанкционированного доступа. Целостность — защиту от недопустимых изменений и повреждения. Доступность — возможность получить доступ к данным, когда они нужны.
| Сценарий | Что происходит | Какие свойства страдают |
|---|---|---|
| Злоумышленник получил доступ | Выгружает клиентскую базу | Конфиденциальность |
| Сотрудник удалил или изменил файл | Компания теряет нужную версию | Целостность, доступность |
| На сервер попала программа-вымогатель | Вредоносная программа шифрует файлы, иногда похищает их | Доступность, целостность, при краже — конфиденциальность |
| Диск отказал или носитель поврежден | Часть данных утрачена или не читается | Доступность, целостность |
| Администратор ошибся в настройках | Общая ссылка открыла доступ всем желающим | Конфиденциальность, иногда целостность |
| Авария вывела площадку из строя | Серверы и локальные копии недоступны | Доступность, при утрате данных — целостность |
Один инцидент может вызвать цепочку проблем. Например, избыточные права позволяют вредоносной программе повредить и основные файлы, и доступные по сети резервные копии. Поэтому нужно учитывать весь возможный путь атаки.
5. Как обеспечить безопасное хранение данных
Управление доступом
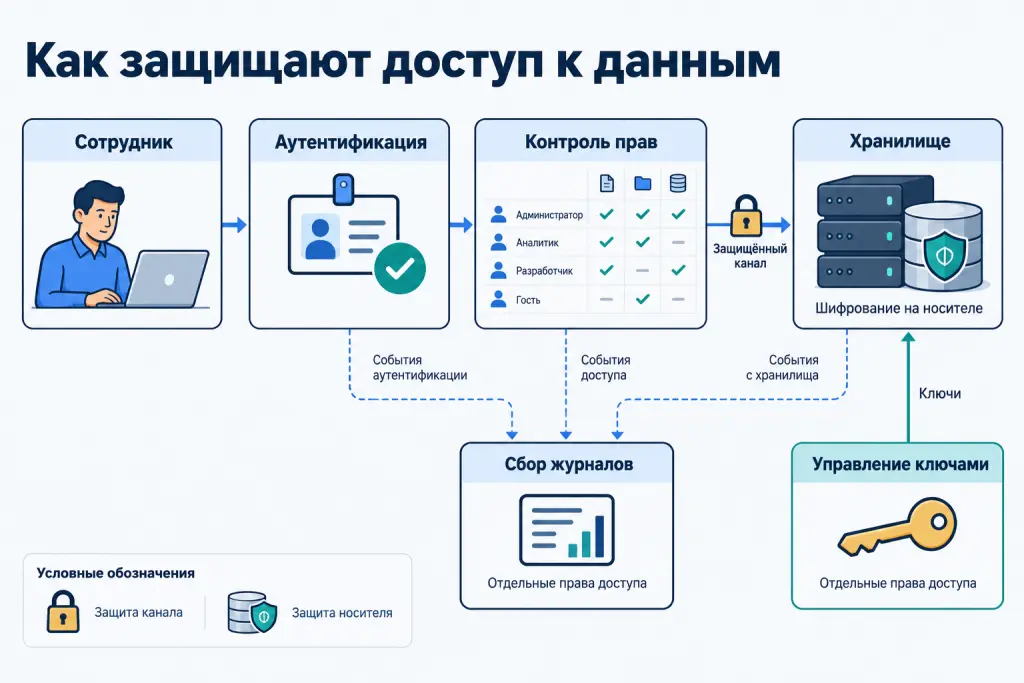
Выдавайте права в соответствии с задачами. Сотруднику, который читает отчеты, не нужно право удалять весь каталог. Для временного проекта задайте дату пересмотра доступа. При смене роли сотрудника сразу пересмотрите его права, а при увольнении — отзовите доступ.
Для администрирования используйте отдельные учетные записи и многофакторную аутентификацию — проверку входа с помощью разных факторов. Не используйте учетную запись администратора для чтения почты и повседневных задач. Ограничьте также права служебных учетных записей, под которыми работают программы.
Разделите доступ к основным данным и управление резервными копиями. Если одна учетная запись позволяет удалить все версии, ее взлом ставит под угрозу восстановление. Ограничьте прямой доступ к панели управления из интернета. Своевременно устанавливайте обновления, устраняющие уязвимости.
Шифрование и управление ключами
Шифруйте данные на носителях и при передаче по сети. Шифрование на носителе снижает риск утечки при его утрате. Шифрование при передаче защищает данные, которыми обмениваются устройства, приложения и серверы. Проверьте весь путь данных, включая передачу резервных копий.
Шифрование не заменяет контроль доступа. Если злоумышленник вошел под чужой учетной записью, сервис может предоставить ему файлы в расшифрованном виде.
Храните ключи в защищенной системе управления ключами с отдельными правами доступа. Определите порядок их смены, отзыва и восстановления после сбоя. Не удаляйте ключи, необходимые для чтения старых копий: без них можно потерять доступ даже к неповрежденному архиву.
Защита от потери и повреждения
Создавайте резервные копии с частотой, соответствующей требованиям бизнеса. Часть копий храните вне зоны риска основной системы. Чтобы восстановиться после аварии на всей площадке, нужна копия в другом месте. Заранее проверьте, как получить к ней доступ.
Для защиты копий используют:
- отдельные учетные записи;
- носители, отключенные от сети;
- запрет изменения и удаления на установленный срок.
Проверьте, кто вправе снять запрет. Наличие функции в продукте еще не означает, что она включена и настроена правильно.
Регулярно восстанавливайте данные из копий в тестовую среду. Проверяйте и чтение файлов, и запуск необходимых приложений. Для быстрого восстановления работы одних копий может быть недостаточно. Резервные узлы, каналы связи и цепи питания помогают сократить простой при отказе отдельных компонентов.
Контроль действий и событий
Регистрируйте входы, отказы в доступе, выдачу прав и действия с важными данными, включая попытки удаления резервных копий. Настройте оповещения о массовом чтении и удалении данных, а также о резком росте числа изменений. Записи должны показывать, кто, когда и с какими данными работал.
Передавайте журналы в систему с отдельными правами доступа. Иначе злоумышленник сможет удалить следы вместе с файлами. Определите срок хранения записей и назначьте ответственных за разбор оповещений. Без этого события могут остаться без своевременной реакции.
Управление жизненным циклом данных
Разделите данные на группы по ценности и риску утечки. Для каждой группы определите:
- владельца;
- срок хранения;
- права доступа.
Владелец со стороны бизнеса определяет назначение данных. Техническая команда отвечает за работу системы, а служба безопасности — за требования к защите.
После окончания срока хранения проверьте, есть ли основания продлить его. Если нет, удалите данные по установленным правилам с учетом реплик, архивов и резервных копий. Для копий с запретом удаления заранее определите срок действия запрета и порядок удаления после его окончания.
Перед списанием диска или ленты очистите носитель либо уничтожьте его. Простое удаление файла не гарантирует удаления его содержимого с диска. Метод очистки зависит от типа носителя и допустимого риска.
6. Как выбрать решение для хранения корпоративных данных
Начните с требований бизнеса. Для общей папки отдела, базы заказов и видеоархива они будут разными. Определите их до сравнения оборудования и тарифов.
- Что вы храните? Определите группы данных, их ценность и возможный ущерб от потери или утечки.
- Каковы объем данных и темпы роста? Учтите основные данные, версии, резервные копии и запас места.
- Какие требования к доступу и производительности? Оцените допустимую задержку, скорость передачи, число запросов и пиковую нагрузку.
- Какие потери и простой допустимы? Определите допустимую потерю данных и срок восстановления сервиса.
- Какие требования действуют? Проверьте требования к размещению и защите данных, срокам хранения и порядку удаления.
- Кто будет обслуживать систему? Оцените навыки команды, организацию дежурств, поддержку и план действий при аварии.
- Какова полная стоимость владения? Учтите серверы и диски, лицензии, сеть, резервное копирование, работу команды и перенос данных при смене системы.
Что показывают RPO и RTO
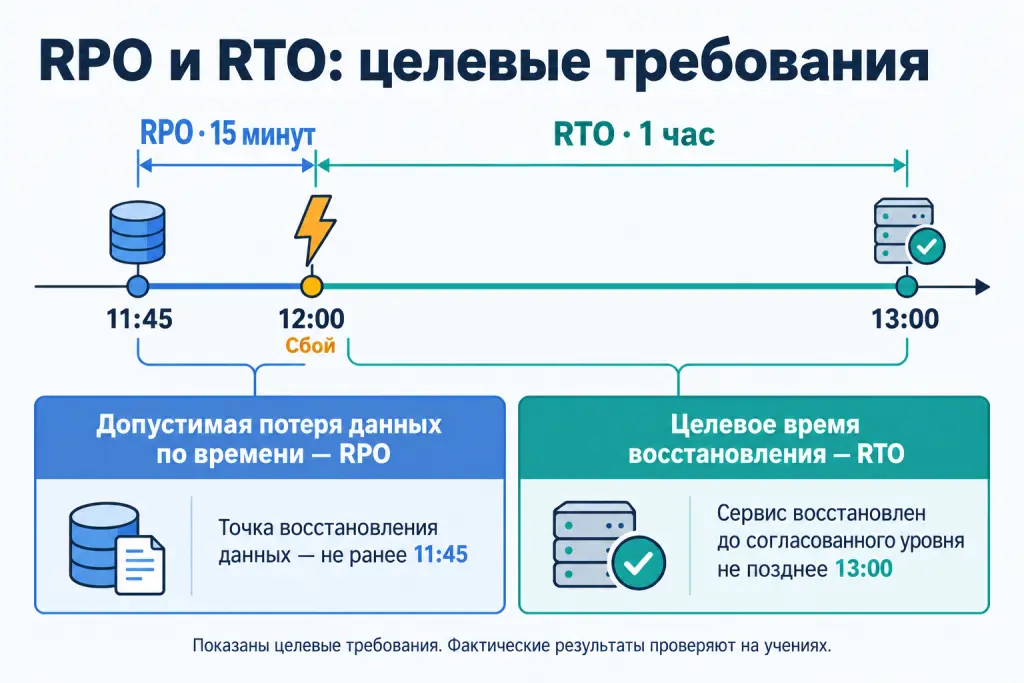
RPO — Recovery Point Objective, целевая точка восстановления — определяет допустимую потерю данных, выраженную во времени. При RPO в 15 минут восстановленные данные должны соответствовать состоянию не ранее чем за 15 минут до сбоя. Одного расписания резервного копирования для этого недостаточно: нужно учитывать задержки и пропуски копирования из-за ошибок.
RTO — Recovery Time Objective, целевое время восстановления — определяет срок восстановления системы до согласованного уровня работы. За это время нужно подготовить среду, восстановить данные и проверить сервис. Получение копии из облака — лишь часть задачи.
Например, для базы заказов бизнес может установить RPO в 15 минут и RTO в один час. Для архива старых проектов допустимые интервалы могут быть больше. Более строгие требования обычно требуют дополнительных ресурсов.
Проверьте достижимость этих целей под пробной нагрузкой и при тестовом восстановлении сервиса. Учтите сеть, ключи, учетные записи и другие службы, без которых он не запустится.
7. Типичные ошибки при организации хранения
- Выбор только по объему и цене. Хранилище может не справиться с пиковой нагрузкой. Сравнивайте производительность, доступность и затраты за весь срок эксплуатации.
- Избыточные права. Общие учетные записи и доступ «на всякий случай» увеличивают возможный ущерб от взлома. Выдавайте права по ролям и регулярно пересматривайте их.
- Копии в той же зоне риска. Соседняя папка на том же сервере не защитит от его потери. Проверяйте общие точки отказа: питание, площадку, сеть и учетные записи.
- Отсутствие проверок восстановления. Отчет об успешном копировании не доказывает, что приложение запустится после сбоя. Проверьте весь процесс восстановления сервиса и измерьте затраченное время.
- Бесконтрольный рост данных. Старые выгрузки занимают место и увеличивают возможный ущерб от утечки. Удаляйте ненужные данные по согласованным правилам.
- Отсутствие владельца данных. Без ответственного неясно, кто решает, какие версии нужны и кому разрешен доступ. Назначьте владельца до запуска системы.
8. Частые вопросы
Чем СХД отличается от обычного файлового сервера?
Файловый сервер предоставляет доступ к файлам. СХД управляет ресурсами хранения и, в зависимости от реализации, предоставляет блочный, файловый или объектный доступ. Файловый сервер может использовать диски СХД. Некоторые продукты совмещают обе роли.
Что безопаснее: своя инфраструктура или облако?
Это зависит от архитектуры, настроек и компетенций команд. Сравните права доступа, защиту резервных копий, управление ключами и план восстановления после сбоя. Само по себе место размещения данных не определяет уровень защиты.
Достаточно ли шифрования для защиты хранилища?
Нет. Оно не предотвращает удаление данных и не блокирует чтение, если система разрешает его учетной записи пользователя. Нужны также контроль доступа, мониторинг событий и резервное копирование.
Как долго нужно хранить корпоративные данные?
Единого срока нет. Он зависит от вида данных, целей их использования, договоров и применимых требований законодательства. Определите сроки для каждой группы данных и основания для их пересмотра.
Почему резервная копия не гарантирует восстановление?
Копия может быть неполной, поврежденной или слишком старой. Для запуска сервиса могут также понадобиться ключи, настройки и другие системы. Проверить готовность к восстановлению помогает полный тест.
Надежное хранение начинается с понятных требований
Надежное хранение требует подходящих систем, мер защиты и понятных правил работы с данными. Система должна выдерживать рабочую нагрузку, а план восстановления — обеспечивать возврат сервиса к согласованному уровню работы после сбоя.
Перед обновлением системы оцените текущую инфраструктуру. При необходимости привлеките интегратора для анализа слабых мест, определения требований и проектирования системы хранения и защиты данных.