
Что такое Интернет вещей (IoT)
IoT — Internet of Things, или Интернет вещей. Так называют совокупность физических устройств, которые подключены к цифровым сетям и обмениваются данными с другими системами.
Устройства могут собирать данные с помощью датчиков, передавать их другим системам или получать управляющие команды. Часть операций выполняется автоматически, без постоянного участия человека.
К IoT относятся не только бытовые умные лампы или колонки. В корпоративной среде перечень значительно шире: камеры видеонаблюдения, датчики температуры, счетчики, контроллеры доступа, системы мониторинга, терминалы и оборудование умных зданий. К этой же категории могут относиться некоторые промышленные устройства.
От обычного компьютера IoT-устройство прежде всего отличается назначением. Ноутбук обычно подключается к сети для работы пользователя, а IoT-устройство выполняет определенную прикладную функцию.
Например, датчик измеряет температуру и передает показатели на сервер, камера формирует видеопоток, а контроллер управляет оборудованием по команде системы автоматизации.
При этом устройство становится частью общей цифровой среды и взаимодействует с сетью, сервером, платформой управления или облачным сервисом.
Связность расширяет возможности IoT, но одновременно создает дополнительные риски информационной безопасности.
Как работает Интернет вещей
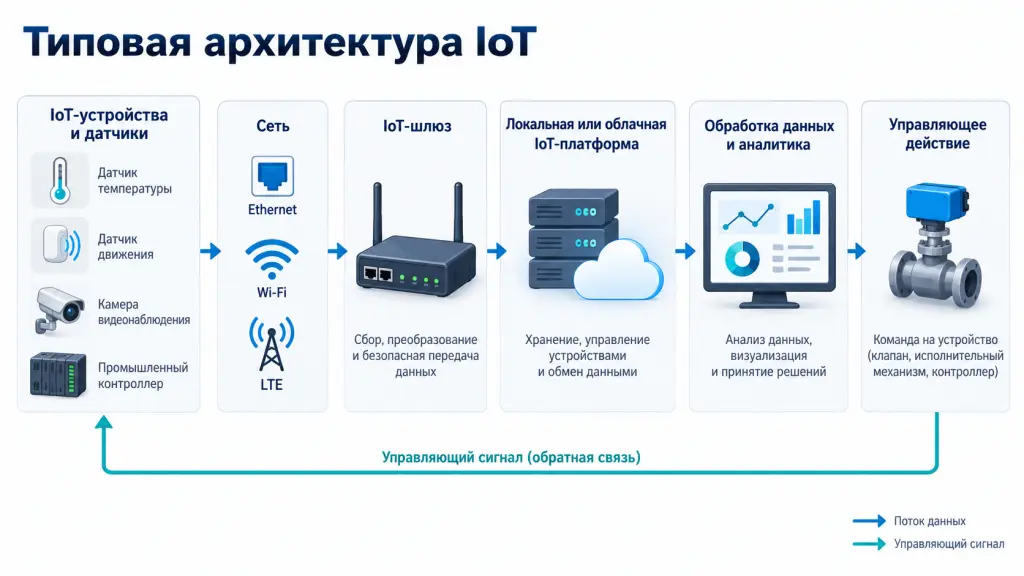
Типовая архитектура IoT состоит из нескольких уровней. Конкретная схема зависит от назначения устройств и условий эксплуатации.
В упрощенном виде процесс выглядит так:
устройство → сеть → шлюз или IoT-платформа → обработка данных → управляющее действие.
IoT-устройства и датчики
Первый уровень — физические устройства. Они получают информацию из окружающей среды или выполняют команды.
Датчик может измерять влажность, давление, движение или энергопотребление. Камера получает изображение. Контроллер может открыть клапан или изменить режим работы установки.
Некоторые устройства используют полноценную операционную систему, другие работают на специализированной прошивке и имеют ограниченные вычислительные ресурсы.
Сети и протоколы передачи данных
Устройствам требуется канал связи. Для подключения могут использоваться Ethernet, Wi-Fi, мобильные сети и различные беспроводные технологии малого радиуса действия.
Выбор технологии зависит от условий эксплуатации: расстояния, энергопотребления, требуемой скорости и устойчивости соединения.
Устройство может обмениваться данными непосредственно с сервером или передавать информацию через промежуточный шлюз.
IoT-шлюзы
Шлюз связывает устройства с другими сегментами инфраструктуры. Он может агрегировать данные нескольких датчиков и преобразовывать протоколы.
В некоторых архитектурах шлюз также выполняет первичную обработку данных, снижая нагрузку на центральную платформу.
С точки зрения информационной безопасности шлюз — важный узел инфраструктуры: его компрометация может затронуть сразу несколько связанных устройств.
Облачные и локальные IoT-платформы
IoT-платформа получает и хранит данные от устройств, а также может использоваться для управления оборудованием, пользователями и политиками доступа.
Платформа может размещаться в облаке или внутри инфраструктуры организации. В обоих случаях необходимо защищать ее интерфейсы, учетные записи и каналы взаимодействия.
Особого внимания требуют API — Application Programming Interface, или программные интерфейсы взаимодействия. Через API компоненты IoT-среды могут обмениваться данными и управляющими командами.
Системы аналитики и управления
Данные IoT обычно используются для анализа и принятия решений.
Например, система может выявить перегрев оборудования и отправить уведомление или изменить режим его работы.
В других сценариях аналитика используется для оптимизации маршрутов, энергопотребления или обслуживания оборудования.
Где применяется IoT
Интернет вещей используют во многих отраслях, где требуется автоматический сбор данных или удаленное управление.
В промышленности применяется IIoT — Industrial Internet of Things, или промышленный Интернет вещей. Датчики и другие подключенные устройства помогают контролировать состояние станков, производственных линий и инженерных систем.
В умных зданиях IoT применяется для управления освещением, климатом и физическим доступом. К этой же среде могут относиться камеры и системы учета ресурсов.
В логистике датчики используют для контроля транспорта, грузов и условий перевозки. В энергетике подключенные устройства помогают получать телеметрию от распределенных объектов.
В ритейле IoT используется для учета, аналитики и автоматизации отдельных процессов. В здравоохранении — в отдельных медицинских приборах и системах мониторинга.
Еще одна область применения — ЖКХ и городская инфраструктура, где используются подключенные счетчики, датчики, камеры и элементы автоматизированного управления.
Существует и потребительский IoT: умные часы, бытовые камеры, телевизоры и системы домашней автоматизации.
Для бизнеса важно учитывать и такие устройства. Если сотрудник самостоятельно подключит потребительское оборудование к корпоративной сети, в инфраструктуре может появиться неконтролируемый узел с неизвестным уровнем защиты.
Что такое безопасность IoT
IoT Security — это комплекс организационных и технических мер для защиты подключенных устройств и связанных с ними систем.
Защищать необходимо не только сами устройства. IoT-инфраструктура состоит из нескольких компонентов, каждый из которых может стать целью атаки.
В контур защиты обычно входят:
- устройства и их прошивки;
- учетные записи;
- каналы передачи данных;
- IoT-шлюзы;
- серверы управления;
- облачные платформы;
- API и веб-интерфейсы;
- собираемые и обрабатываемые данные.
Одного межсетевого экрана для защиты такой среды недостаточно. IoT-инфраструктура неоднородна: устройства отличаются архитектурой, функциональностью и поддерживаемыми механизмами безопасности.
Один датчик может поддерживать современные средства защиты, другой — использовать устаревшую прошивку, обновление которой требует остановки процесса или вообще не предусмотрено производителем.
Кроме того, часть оборудования эксплуатируется годами. За это время меняются угрозы, архитектура сети и требования к безопасности.
Поэтому защиту IoT необходимо рассматривать на протяжении всего жизненного цикла устройств — от выбора и первоначальной настройки до вывода из эксплуатации.
Основные угрозы безопасности Интернета вещей
Одна из типичных проблем IoT — слабая аутентификация. Некоторые устройства поставляются с простыми или стандартными учетными данными.
Если их не изменить, злоумышленник может получить доступ к устройству. Риск особенно высок, если интерфейс управления доступен из внешней сети.
Другой источник риска — устаревшие прошивки. Производитель может редко выпускать исправления или полностью прекратить поддержку оборудования.
Проблему создают и ненужные открытые сетевые сервисы. Устройство может прослушивать порты, которые не используются в штатной работе, или применять недостаточно защищенные протоколы.
При недостаточной защите канала связи возможны перехват данных и, в зависимости от используемых механизмов, попытки их подмены.
Риски связаны и с серверной или облачной частью инфраструктуры. Уязвимость API либо ошибка в настройках доступа может затронуть множество связанных устройств.
Основные сценарии атак включают:
- подбор или использование стандартных паролей;
- эксплуатацию уязвимостей прошивки;
- атаки на открытые сетевые сервисы;
- перехват или подмену данных;
- получение удаленного доступа;
- компрометацию API;
- захват учетной записи администратора;
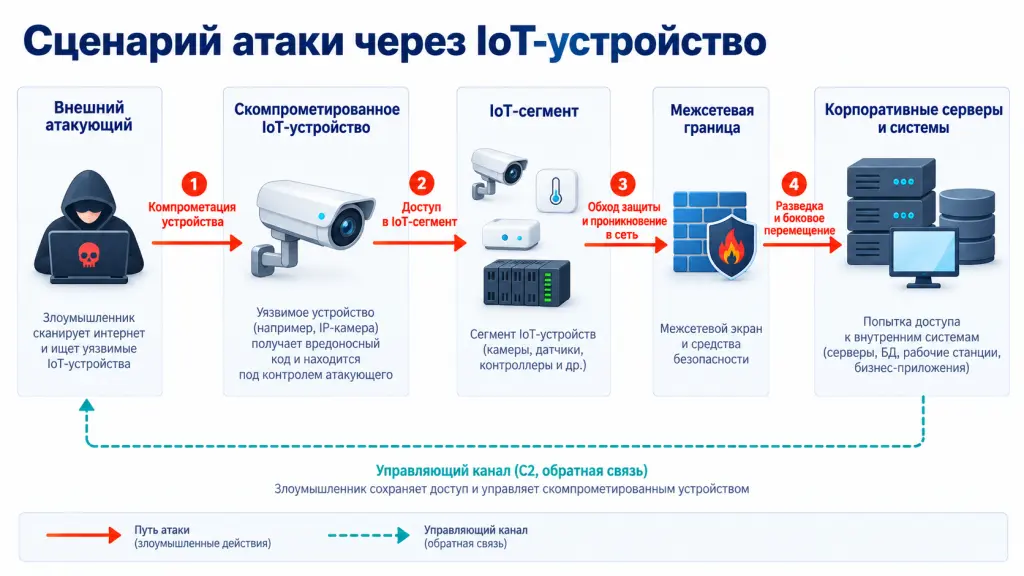
- использование устройства для дальнейшего развития атаки внутри сети.
Отдельный класс угроз — ботнеты. Злоумышленники заражают большое количество подключенных устройств и централизованно управляют ими.
Такие сети могут использоваться для DDoS — Distributed Denial of Service, или распределенных атак типа «отказ в обслуживании».
Для компании риск этим не ограничивается. Скомпрометированная камера, шлюз или контроллер может стать промежуточной точкой для дальнейшей атаки на внутреннюю инфраструктуру.
Получив доступ к устройству, злоумышленник может исследовать доступные сетевые ресурсы и пытаться добраться до других систем.
Имеет значение и физическая доступность оборудования. Датчики и другие устройства могут находиться вне защищенных помещений.
При физическом доступе атакующий в некоторых случаях способен извлечь данные, изменить настройки или подключиться к сервисному интерфейсу.
Почему IoT-устройства становятся точкой входа для кибератак
Количество подключенных устройств может быть больше, чем известно ИБ-команде. Часть оборудования устанавливают технические службы или отдельные подразделения без включения устройств в централизованный учет.
В результате организация может не иметь полного реестра IoT. Контролировать безопасность неизвестных устройств значительно сложнее.
Вторая причина — ограниченные ресурсы. У небольшого контроллера обычно меньше памяти и вычислительной мощности, чем у рабочего компьютера или сервера.
На таких устройствах не всегда можно использовать привычные защитные средства. Некоторые модели также ограничены в поддержке современных механизмов шифрования и аутентификации.
Третья проблема — длительный срок эксплуатации. Камеры, датчики и инженерное оборудование могут использоваться много лет.
За это время производитель может прекратить выпуск обновлений, хотя само устройство продолжит выполнять свою функцию.
Дополнительные факторы риска:
- устаревшие операционные системы;
- редкое обновление прошивок;
- сложность централизованного управления;
- использование общих учетных записей;
- слабый контроль внешних подключений;
- недостаточная сегментация;
- теневые IoT-устройства.
Последний пункт особенно важен. Например, сотрудник может подключить камеру или медиаприставку без согласования с ИБ-службой.
Если устройство оказывается внутри доверенного сегмента, а его конфигурацию и обновления никто не контролирует, оно создает дополнительный путь для атаки.
Возможные последствия взлома IoT
Последствия зависят от роли устройства в инфраструктуре. В одном случае инцидент приводит к утечке данных, в другом — влияет на работу физического или технологического процесса.
Компрометация камеры может привести к утечке видеозаписей. Изменение показаний датчика способно повлиять на данные, которые получает система управления.
Если IoT связан с корпоративной сетью, атакующий может использовать скомпрометированное устройство для дальнейшего продвижения по инфраструктуре.
Особого внимания требуют системы, влияющие на физические процессы. Несанкционированная команда контроллеру может изменить режим работы оборудования.
Для бизнеса возможны следующие последствия:
- утечка конфиденциальной информации;
- отказ отдельных сервисов;
- несанкционированный доступ к другим сегментам сети;
- простой оборудования;
- нарушение технологического процесса;
- расходы на расследование и восстановление;
- репутационный ущерб;
- риски для физической безопасности.
Поэтому IoT нельзя оценивать только как набор небольших подключенных устройств. Необходимо учитывать, с какими системами они взаимодействуют и на какие бизнес- или технологические процессы влияют.
Чем выше критичность устройства и связанных с ним процессов, тем строже должны быть требования к его защите.
Как обеспечить безопасность IoT
Первый шаг — инвентаризация. Организации необходимо понимать, какие устройства подключены к инфраструктуре, где они находятся и кто отвечает за их эксплуатацию.
В реестр можно включить тип устройства, сетевой адрес, модель, версию прошивки и владельца. Также полезно зафиксировать допустимые сетевые взаимодействия.
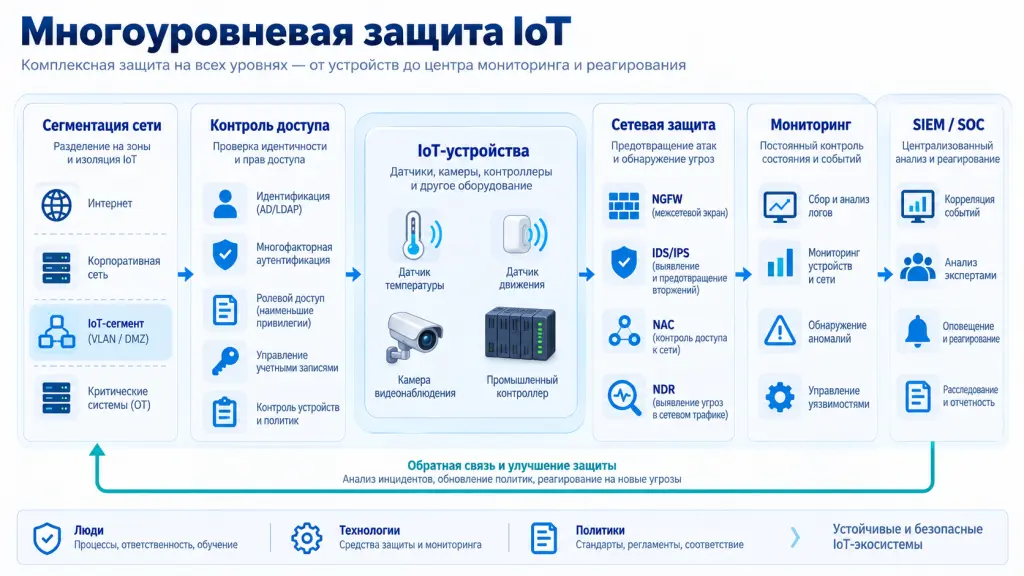
Следующий этап — сегментация. IoT-устройства не следует без необходимости размещать в одном доверенном сегменте с рабочими станциями и серверами.
Устройства распределяют по зонам с учетом назначения, критичности и уровня риска. Между зонами разрешают только те соединения, которые нужны для штатной работы.
Не менее важен контроль доступа. Стандартные учетные данные необходимо менять при первоначальной настройке.
Если устройство или платформа управления поддерживает многофакторную аутентификацию, ее стоит использовать прежде всего для административного доступа.
К базовым мерам защиты относятся:
- полный учет устройств;
- разделение инфраструктуры на сетевые сегменты;
- ограничение ненужных соединений;
- уникальные учетные данные;
- ограничение административного доступа;
- шифрование каналов там, где оно поддерживается;
- своевременная установка доступных обновлений;
- контроль известных уязвимостей;
- журналирование событий;
- анализ сетевого поведения.
Дополнительные уровни контроля обеспечивают специализированные и сетевые средства защиты.
NGFW — Next-Generation Firewall, или межсетевой экран нового поколения, используется для контроля соединений и применения политик между сегментами.
IDS/IPS — Intrusion Detection and Prevention System, или система обнаружения и предотвращения вторжений, помогает выявлять и блокировать часть подозрительной сетевой активности.
NAC — Network Access Control, или система контроля сетевого доступа, помогает идентифицировать подключаемые устройства и применять к ним заданные политики доступа.
NDR — Network Detection and Response, или система обнаружения и реагирования на сетевые угрозы, используется для анализа сетевого поведения и выявления аномалий.
События IoT-инфраструктуры можно передавать в SIEM — Security Information and Event Management. SIEM централизует события из различных источников и помогает сопоставлять признаки возможных инцидентов.
Если организация использует SOC — Security Operations Center, — события IoT целесообразно включить в общую схему мониторинга и реагирования.
При этом технические средства не компенсируют ошибки архитектуры. Основой остаются понятные потоки данных, сегментация и корректная модель доступа.
Мониторинг сетевого поведения IoT
Для IoT особенно полезен анализ сетевого поведения, поскольку многие устройства выполняют ограниченный и относительно предсказуемый набор операций.
Например, датчику температуры обычно не требуется устанавливать соединения с десятками внешних серверов, а камере видеонаблюдения — обращаться к бухгалтерской системе.
Поэтому существенное отклонение от штатного поведения может быть признаком ошибки конфигурации или инцидента.
Поводом для проверки могут стать новые внешние соединения, резкий рост трафика, попытки сканирования сети или взаимодействия с необычными узлами.
Также внимания требуют неожиданные изменения используемых протоколов и передача нетипично большого объема данных.
Такой контроль особенно полезен для устройств, на которые невозможно установить защитный агент.
В этом случае сетевую активность можно наблюдать на уровне инфраструктуры и ограничивать нежелательные взаимодействия с помощью сетевых политик.
Безопасность промышленного IoT (IIoT)
IIoT — Industrial Internet of Things, или промышленный Интернет вещей, — применяется в производственной и технологической инфраструктуре.
Его специфика связана не только с типом оборудования. В промышленной среде цифровые команды могут непосредственно влиять на физические процессы.
IIoT может взаимодействовать с АСУ ТП — автоматизированными системами управления технологическими процессами, — и входить в OT-среду — Operational Technology, то есть инфраструктуру технологического оборудования и систем управления.
Для таких систем особенно важна доступность. Критичный контроллер нельзя произвольно перезагружать или останавливать для установки обновлений без учета требований технологического процесса.
Кроме того, промышленное оборудование часто имеет длительный жизненный цикл, поэтому в инфраструктуре могут одновременно использоваться системы разных поколений.
Защита IIoT должна учитывать эти ограничения.
Сегментацию необходимо строить с учетом технологических зон и разрешенных потоков данных. Административный доступ следует строго ограничивать.
Мониторинг желательно организовывать так, чтобы он не вмешивался в работу оборудования. Это особенно важно для систем и протоколов, чувствительных к дополнительной нагрузке или активному воздействию.
Перед активным сканированием, изменением конфигурации или установкой обновлений необходимо учитывать требования производителя оборудования и технологические ограничения.
В промышленной среде информационная безопасность должна учитывать не только защиту данных, но также доступность систем и влияние инцидентов на технологический процесс.
Жизненный цикл безопасности IoT-устройств
Безопасность IoT начинается еще до подключения устройства к сети. Ошибки, допущенные при выборе оборудования, впоследствии может быть сложно компенсировать техническими средствами.
При закупке полезно учитывать заявленный срок поддержки, порядок выпуска обновлений и механизм их установки.
Также необходимо оценить доступные функции безопасности: поддержку шифрования, управление учетными записями, журналирование и другие механизмы, значимые для конкретной инфраструктуры.
После закупки выполняется безопасная первоначальная настройка. Стандартные учетные данные заменяют, а ненужные сервисы и интерфейсы отключают, если это допускает конфигурация устройства.
На этапе эксплуатации устройство должно оставаться в реестре, а его состояние и сетевую активность необходимо контролировать.
Жизненный цикл можно разделить на шесть этапов:
- выбор и закупка;
- безопасная настройка;
- ввод в эксплуатацию;
- мониторинг;
- обновление и обслуживание;
- вывод из эксплуатации.
Последний этап также важен. На устройстве могут сохраняться ключи, адреса серверов, учетные данные и другая служебная информация.
Перед списанием оборудование необходимо вывести из учетных систем и, если это технически возможно, безопасно удалить хранящиеся на нем конфиденциальные данные.
Связанные с устройством учетные записи, сертификаты и разрешения также необходимо отозвать.
Как организовать защиту IoT в компании
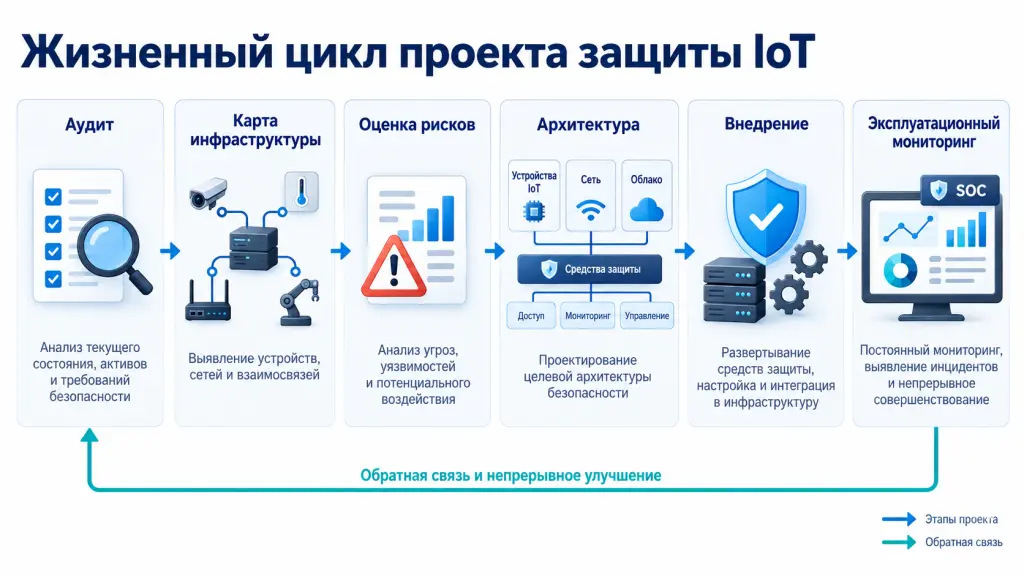
Проект защиты IoT лучше начинать с анализа существующей среды, а не с выбора конкретного продукта.
Первый этап — обследование. Необходимо выявить устройства, сетевые сегменты, серверы управления и внешние взаимодействия.
Затем формируется схема потоков данных: она показывает, какие компоненты должны взаимодействовать друг с другом в штатном режиме.
Следующий шаг — оценка рисков. Важно учитывать не только вероятность компрометации устройства, но и возможные последствия.
В частности, необходимо определить, может ли скомпрометированное устройство использоваться для доступа к критичным корпоративным или технологическим системам.
Практический план может включать следующие этапы:
- провести инвентаризацию IoT;
- определить владельцев устройств;
- построить карту сетевых взаимодействий;
- оценить угрозы и уязвимости;
- сформировать модель доступа;
- разделить инфраструктуру на сегменты;
- внедрить необходимые технические средства контроля;
- подключить события к системе мониторинга;
- разработать сценарии реагирования;
- регулярно пересматривать архитектуру.
Меры защиты следует выбирать с учетом критичности устройств и связанных с ними процессов.
Например, камера в переговорной и промышленный контроллер могут требовать разных уровней контроля. Архитектура безопасности должна учитывать такие различия.
IoT и системная интеграция информационной безопасности
IoT редко существует как полностью изолированная система. Как правило, устройства уже взаимодействуют с корпоративной сетью, облачными сервисами или технологической инфраструктурой.
Поэтому задача системной интеграции заключается не в установке одного средства защиты, а в построении согласованной архитектуры безопасности.
Работа может начинаться с обследования IoT- и IIoT-инфраструктуры. На этом этапе выявляют устройства, сетевые взаимодействия и потенциальные точки входа.
Затем проектируют целевую схему защиты, определяя сегменты, правила доступа и точки контроля трафика.
После этого подбирают средства информационной безопасности в соответствии с задачами и архитектурой инфраструктуры.
В зависимости от среды могут применяться NGFW, NAC, NDR, IDS/IPS и другие решения. Их функции и зоны ответственности следует учитывать при проектировании, чтобы избежать необоснованного дублирования.
Отдельная задача — интеграция с действующими SIEM и SOC. Она позволяет рассматривать события IoT в общем контексте корпоративного мониторинга и реагирования.
В промышленной среде необходимо учитывать особенности АСУ ТП и OT. Средства контроля не должны нарушать технологические процессы.
После внедрения необходимы сопровождение и периодический пересмотр архитектуры. IoT-среда меняется: появляются новые устройства, версии прошивок и внешние сервисы.
Без регулярного контроля первоначальная модель защиты постепенно перестает соответствовать фактической инфраструктуре.
Часто задаваемые вопросы об IoT
Что простыми словами означает IoT?
IoT — это подключенные устройства, которые получают данные, обмениваются ими через сеть и могут выполнять заданные действия. Многие операции выполняются автоматически.
Например, датчик температуры измеряет значение и передает его системе мониторинга без участия сотрудника.
Какие устройства относятся к Интернету вещей?
К IoT относятся датчики, камеры, счетчики, контроллеры, терминалы, элементы умных зданий и другие подключенные устройства.
Один из основных признаков IoT — взаимодействие устройства с цифровой системой: оно передает данные, получает команды или выполняет оба типа операций.
Чем IoT отличается от IIoT?
IoT — общее понятие для Интернета вещей. IIoT относится к промышленному применению подключенных устройств и связанных с ними технологий.
IIoT используется в производстве, энергетике и другой технологической инфраструктуре, поэтому последствия киберинцидента могут затронуть физические и производственные процессы.
Какие угрозы характерны для IoT?
Типовые проблемы безопасности — слабые или стандартные пароли, устаревшие прошивки и ненужные открытые сетевые сервисы.
Риски также связаны с компрометацией облачных платформ, API и административных учетных записей.
Можно ли полностью защитить IoT-устройства?
Полностью исключить риск невозможно. Его можно снижать за счет сочетания организационных и технических мер.
К базовым мерам относятся учет устройств, сегментация, контроль доступа, своевременное обновление и постоянный мониторинг.
Какие средства используются для защиты IoT?
Выбор зависит от архитектуры и задач организации. Для защиты IoT могут применяться межсетевые экраны, NAC, IDS/IPS, NDR и SIEM.
При этом технические средства должны дополнять базовые меры. Например, система мониторинга сама по себе не устраняет слабые учетные данные или ошибки сегментации.
Почему IoT необходимо выделять в отдельный сетевой сегмент?
Сегментация помогает ограничить доступ устройства только к тем ресурсам, которые необходимы для его работы, и уменьшает последствия возможной компрометации.
Например, камере может быть разрешено взаимодействовать с сервером видеонаблюдения, тогда как доступ к файловому серверу ей не требуется.
Такой подход ограничивает возможности для дальнейшего развития атаки внутри инфраструктуры.