
Бухгалтер подключает USB-токен, чтобы подписать документ. Сотрудник вводит код из приложения для входа в рабочую почту. Браузер открывает портал без повторного запроса пароля. Во всех трёх случаях могут использоваться токены, хотя устроены они по-разному.
В информационной безопасности (ИБ) это слово обозначает несколько сущностей. Одни помогают пройти аутентификацию или выполнить криптографическую операцию. Другие используют для доступа к сервису и поддержки сеанса. Об этих задачах и пойдёт речь. Криптовалютные токены и токены языковых моделей остаются за рамками статьи.
Что такое токен
Токен — это устройство, программа или цифровое значение, которое используют для аутентификации, работы с криптографическими ключами либо доступа к ресурсам. Его роль зависит от конкретной системы.
Важно различать два процесса. Аутентификация отвечает на вопрос «кто вы?»: система проверяет данные, связанные с учётной записью. Авторизация отвечает на вопрос «что вам разрешено?»: система определяет, какие данные и действия доступны.
Представьте пропуск в офис. Охрана сверяет данные владельца, а система прохода решает, какие двери ему открыть. Аналогия условная: цифровой токен может представлять права программы, а не человека. Кроме того, некоторые токены может использовать любой, кто знает их значение.
Например, после входа вы можете читать отчёты, но не менять их. Успешная аутентификация не даёт всех прав: система должна отдельно проверять разрешение на нужное действие.
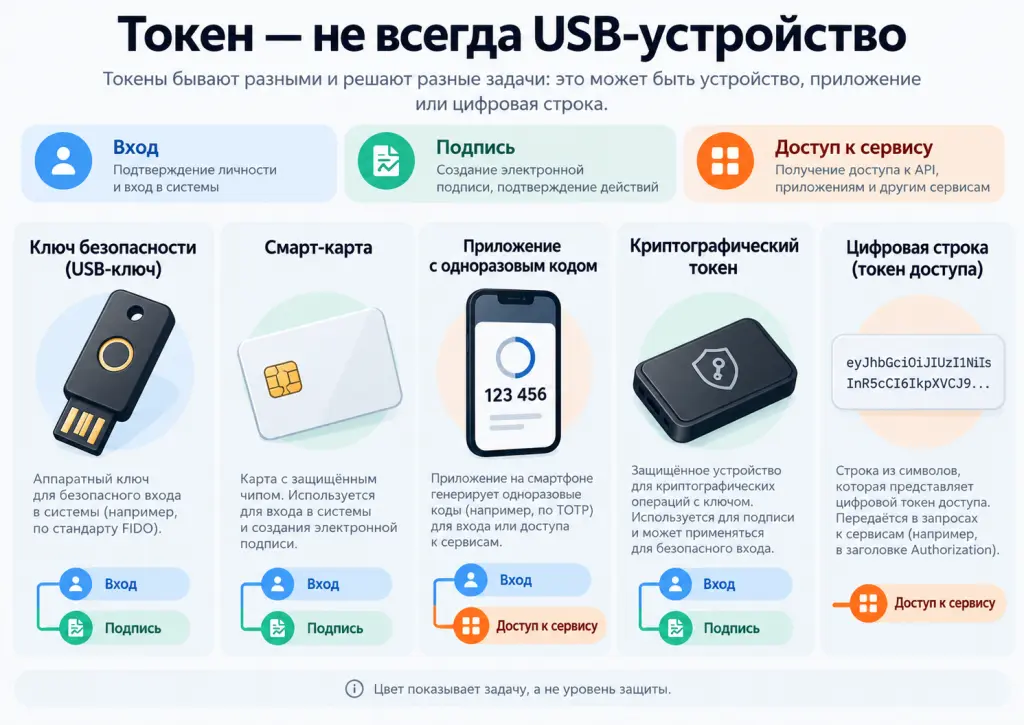
Токен — не всегда USB-устройство. Это может быть ключ безопасности, приложение на телефоне или строка данных. Чтобы понять его роль, уточните назначение: вход, подпись, поддержка сеанса или доступ к сервису.
Виды токенов
Аппаратные и программные токены
Аппаратный токен — отдельное устройство. Оно может выдавать коды для входа, хранить ключи или формировать ответ на запрос системы. Смарт-карты тоже используют для входа; обычно им нужен считыватель.
Многие ключи безопасности и криптографические токены подключают через USB — Universal Serial Bus, универсальную последовательную шину. Другой вариант связи — NFC, Near Field Communication, связь на малом расстоянии. Ключ с поддержкой NFC подносят к совместимому телефону или считывателю.
Программный токен может быть приложением-аутентификатором на телефоне, которое выдаёт коды для входа. При настройке такого приложения в него записывают общий секрет, известный и серверу проверки. Этот секрет нужно защищать: его копия позволяет генерировать те же коды.
Выбирайте средство входа по задаче:
- Генератор кодов подходит для сервисов, которые поддерживают такой способ входа.
- Ключ с поддержкой FIDO2 устойчив к фишингу при корректном внедрении.
- Смарт-карта может совмещать вход и работу с криптографическими ключами.
Один токен может поддерживать несколько режимов. Разъём USB сам по себе не определяет функции устройства. Проверьте возможности модели и её совместимость с вашим сервисом.
Криптографические токены
Криптографический токен хранит ключи и выполняет операции с ними. Его используют для входа, электронной подписи и других задач защиты данных. Поэтому категории могут пересекаться: криптографический токен может одновременно служить средством входа.
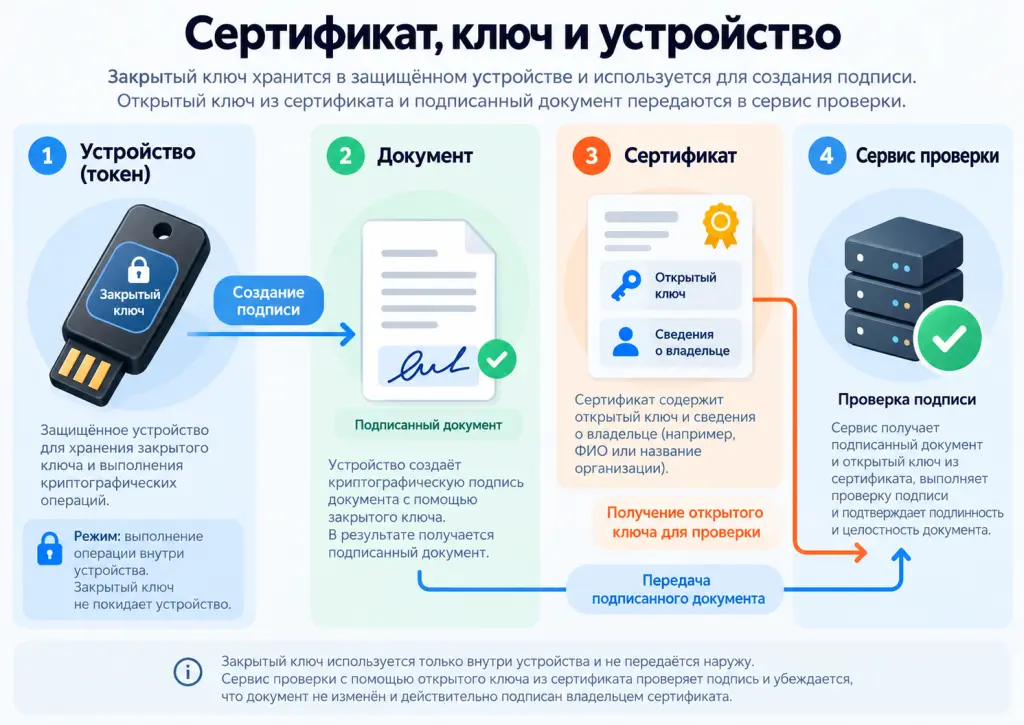
Если операция выполняется внутри устройства, токен создаёт подпись, не передавая закрытый ключ наружу. Однако это свойство нельзя приписывать любому носителю. Режим работы зависит от модели, настроек и программного обеспечения (ПО).
Для доступа к ключу часто нужен PIN — Personal Identification Number, персональный идентификационный номер. Он ограничивает использование устройства без знания кода. Важны также ограничение числа попыток ввода и порядок сброса PIN.
Перед выбором токена для подписи проверьте совместимость с рабочей системой. Уточните требования к ключам, сертификатам, драйверам и криптографическому ПО. Если требуется сертификация средства, проверьте её наличие.
Защита рабочего места тоже важна. Даже защищённый ключ не гарантирует, что заражённый компьютер покажет правильный документ. Перед подписанием нужно проверить сам документ. Защита ключа и защита компьютера решают разные части одной задачи.
Токены доступа, обновления и сессии
Access token, или токен доступа, программа предъявляет при обращении к защищённому ресурсу. Доступ зависит от прав, связанных с токеном. Например, рабочей программе можно разрешить читать календарь, не давая права удалять встречи.
Refresh token, или токен обновления, используют для получения новых токенов доступа. Его предъявляют серверу выдачи токенов. Он не заменяет токен доступа при обращении к ресурсу. Такая схема позволяет продолжать работу без частого ввода пароля.
Токен сессии связывает запросы с сеансом на сайте. Часто браузер передаёт его в cookie — небольшом значении, которое сайт просит сохранить. По идентификатору сервер находит данные сеанса. После завершения сеанса токен должен перестать давать доступ.
Цифровой токен не обязательно содержит сведения о правах. Он может быть случайной строкой, по которой сервер находит соответствующую запись. Другой вариант — данные с защитой от подмены, которые сервис проверяет самостоятельно.
Токен доступа, токен обновления и токен сессии различаются по назначению. Их сроки действия, способы хранения и правила отзыва могут быть разными. Для каждого вида нужно отдельно настроить защиту.
JWT: формат цифрового токена
JWT — JSON Web Token, формат токена с набором утверждений. JSON — JavaScript Object Notation, текстовый формат обмена данными. JWT может содержать сведения о субъекте, издателе, адресате и сроке действия.
JWT определяет формат данных, а не назначение токена. Токен доступа может иметь этот формат, но существуют и другие варианты. Строка JWT сама по себе не даёт права на вход или доступ.
Подпись JWT сама по себе не скрывает данные. Она позволяет проверить их целостность и источник. Шифрование решает другую задачу: скрывает данные от тех, у кого нет нужного ключа.
Сервису недостаточно прочитать поля JWT. При обработке запроса нужно проверить:
- подлинность токена и доверие к издателю;
- адресата и срок действия;
- права на запрошенное действие и объект.
Для подписанного токена обязательна проверка подписи. Допустимые алгоритмы и доверенные ключи задают заранее.
Например, токен для сервиса отчётов не должен давать доступ к сервису платежей: даже при верной подписи адресат не соответствует запросу. Просроченный токен также нужно отклонить. JWT служит форматом передачи данных, а правила их проверки определяет система.
Устройства, программы, цифровые токены и формат JWT — не взаимоисключающие категории. Одно устройство может выполнять несколько функций, а цифровой токен — иметь формат JWT.
Как работают токены
Подтверждение владения средством входа
При входе система проверяет владение средством, связанным с учётной записью. Устройство или программа выдаёт код либо формирует ответ с помощью ключа.
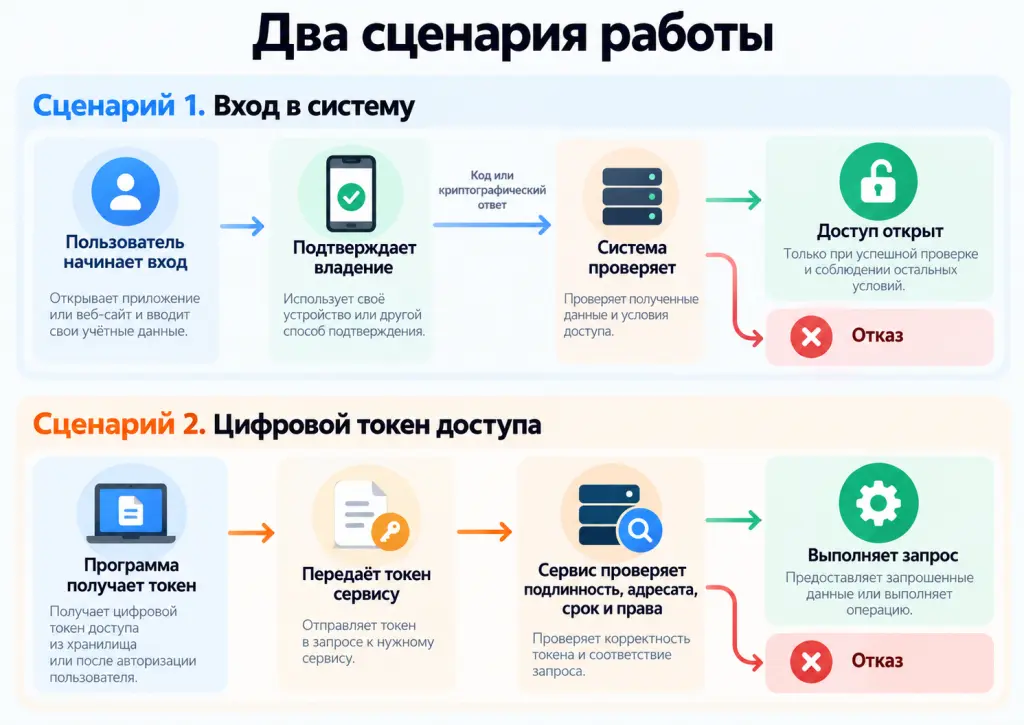
Общая схема выглядит так:
- Вы начинаете вход в сервис.
- Подтверждаете владение устройством или программой.
- Система проверяет код либо криптографический ответ.
- При успешной проверке и соблюдении остальных условий система предоставляет доступ.
Одноразовый код может зависеть от времени или счётчика. Сервер вычисляет ожидаемый код и сравнивает его с введённым. Уже принятый код он должен отклонять.
В схеме входа с ключевой парой сервер отправляет новый запрос. Средство входа формирует ответ с помощью закрытого ключа, а сервер проверяет его открытым ключом. Ответ на предыдущий запрос не должен подходить для нового входа.
Такая проверка подтверждает владение средством входа, связанным с учётной записью. Надёжность схемы зависит и от этой связи. Если служба поддержки восстанавливает доступ без проверки личности, защищённый ключ не устранит слабость процедуры восстановления. Поэтому регистрацию нового токена и замену потерянного нужно защищать так же строго, как сам вход.
Предъявление цифрового токена сервису
Цифровой токен предъявляет программа. Она получает его у сервера выдачи — например, после вашего входа и согласия на доступ — и отправляет вместе с запросом к ресурсу.
Сервис проверяет подлинность токена и права на действие. Только после этого он выполняет запрос. Если токен просрочен, выдан другому сервису или не предоставляет нужных прав, запрос отклоняют.
Некоторые токены работают по принципу bearer: для использования достаточно владеть их значением. Злоумышленник может предъявить украденную строку без вашего пароля. Подпись токена сама по себе этому не препятствует.
Другие схемы дополнительно требуют доказать владение ключом. Это препятствует использованию украденного токена без соответствующего ключа. Возможность применить такую схему зависит от её поддержки программой и сервером.
Токену можно задать срок действия и ограниченный набор прав. Например, программе разрешают только читать отчёты. Даже действительный токен не должен позволять менять чужие записи: сервису нужно проверять доступ к конкретному объекту, а не только общую роль сотрудника.
Где используют токены
Многофакторная аутентификация и вход через VPN
MFA — Multi-Factor Authentication, многофакторная аутентификация. Она использует несколько разных факторов: знание секрета, владение средством или биометрический признак. Пример — пароль и код из отдельного аутентификатора.
Дополнительная проверка с помощью токена может снизить риск входа по украденному паролю. Однако два шага не обязательно означают два фактора. Пароль и ответ на секретный вопрос относятся к одному фактору — знанию.
VPN — Virtual Private Network, виртуальная частная сеть. В рассматриваемом сценарии она создаёт защищённый канал к сети компании. Токен может усилить аутентификацию сотрудника при подключении, если шлюз поддерживает выбранный способ входа.
Токены используют и для входа в рабочие приложения. После аутентификации система может выдать цифровой токен для дальнейших запросов.
Дополнительные меры зависят от сервиса:
- Ограничивайте доступ необходимыми ресурсами.
- Проверяйте состояние рабочего устройства.
- Ведите учёт входов и выявляйте аномалии.
- Защищайте процедуры восстановления доступа.
Например, подрядчику может быть нужен один портал, а не вся внутренняя сеть. Успешный вход через VPN не должен предоставлять лишних прав. Средство входа подтверждает владение связанным с учётной записью устройством или секретом, а объём доступа определяют правила системы.
Защита учётных записей администраторов
Компрометация учётной записи администратора может затронуть настройки, права и данные многих пользователей. Для таких учётных записей полезны ключи, устойчивые к фишингу.
FIDO2 — набор стандартов аутентификации; FIDO расшифровывается как Fast Identity Online. FIDO2 включает WebAuthn — Web Authentication, стандарт веб-аутентификации, — и протокол связи с аутентификатором. При корректном внедрении подтверждение связано с подлинным сервисом. Поддельный сайт не может просто получить его и передать настоящему сайту, как одноразовый код.
При этом ключ не устраняет остальные риски. Вредоносное ПО на компьютере может действовать в уже открытом сеансе. Поэтому важны защита устройства, отдельная учётная запись для административных задач и контроль её прав.
Команде также нужен надёжный резервный способ входа. Например, компания может выдать второй ключ и определить правила его хранения. Процедура выдачи запасного ключа должна включать проверку личности.
Проверьте альтернативные способы входа. Если ключ можно обойти через слабо защищённый канал восстановления, злоумышленник может воспользоваться им. Для учётной записи с высокими правами нужно защищать все доступные пути входа.
Электронная подпись
При работе с документами криптографический токен защищает закрытый ключ подписи. Сотрудник подключает устройство, получает доступ к ключу и подписывает документ. Также необходимы защита рабочего места, проверка документа и контроль срока действия сертификата.
Обмен данными через API
Программы обмениваются данными через API — Application Programming Interface, программный интерфейс. Токен доступа используют для ограничения доступных ресурсов и действий.
Например, сервису доставки можно разрешить читать адрес и статус заказа, не предоставляя права менять цены. Такое разделение снижает возможный ущерб при утечке токена или взломе программы.
Для каждой интеграции назначьте ответственного. Он должен знать, какие данные доступны программе, где хранится секрет и как быстро прекратить доступ. Машинные учётные записи требуют такого же учёта, как учётные записи сотрудников.
Не привязывайте обмен между системами к личному токену сотрудника. После его ухода интеграция может перестать работать либо сохранить лишний доступ. Используйте предусмотренный системой способ аутентификации программ и назначайте им отдельные права. Ведите учёт запросов, защищайте секреты и проверяйте процедуру их замены.
Чем токен отличается от пароля, флешки и сертификата
Пароль и одноразовый код
Пароль — секрет, который вы знаете. Аппаратный токен может подтверждать владение устройством. Приложение для генерации кодов тоже используют для подтверждения владения, но его защита зависит от устройства и сохранённых копий секрета.
Одноразовый код — результат работы устройства или программы. Приложение, его секрет и выданный код — разные сущности. Утечка кода и утечка секрета создают разные риски: секрет позволяет генерировать новые коды.
Обычная флешка и USB-токен
Обычная флешка хранит файлы. USB-токен может хранить ключи в защищённой области и выполнять операции внутри устройства. Сходство корпуса не означает одинаковых защитных свойств.
Если записать файл ключа на флешку, его защита будет зависеть от формата файла и условий хранения. Это не обеспечивает аппаратной защиты ключа, доступной в соответствующем режиме криптографического токена. Некоторые устройства совмещают память для файлов и криптографические функции, поэтому нужно проверять конкретный режим работы.
Закрытый ключ, сертификат и токен
Закрытый ключ — секретная часть ключевой пары. Его используют для подписи и других криптографических операций. Открытый ключ позволяет проверить подпись или выполнить другую операцию, предусмотренную выбранной схемой. Сертификат связывает открытый ключ с данными о владельце на основе доверия к издателю.
Криптографический токен — средство хранения ключа и работы с ним. Сертификат — отдельный объект с данными. Поэтому потеря сертификата и потеря устройства с закрытым ключом — разные ситуации.
Для подписи в описываемой схеме нужны закрытый ключ, связанный с ним сертификат и совместимое ПО. Срок действия сертификата может истечь, хотя устройство исправно. При риске компрометации ключа может потребоваться отзыв сертификата, даже если устройство остаётся у владельца.
Токен и факторы аутентификации
Токен сам по себе не обеспечивает MFA: при входе должны проверяться разные факторы. Касание ключа обычно подтверждает присутствие пользователя. Само по себе оно не подтверждает знание секрета или биометрический признак.
Вход без пароля тоже может включать два фактора: например, владение ключом и знание локального PIN. Это зависит от возможностей средства входа и требований сервера к проверке.
При выборе решения задайте три вопроса:
- Где хранится секрет?
- Как система проверяет пользователя?
- Какие действия доступны после входа?
Ответы помогут оценить защитные свойства решения. Название модели и число этапов входа сами по себе их не определяют.
Риски при использовании токенов
Потеря устройства и утечка секрета
Потерянный токен может попасть в чужие руки. PIN и ограничение числа попыток ввода снижают риск, но не заменяют отключение средства входа. Возможный ущерб зависит от функций устройства и прав в сервисах.
Программный токен уязвим при взломе телефона или утечке копии секрета. Поэтому перенос на новый телефон нужно рассматривать как работу с секретными данными. Сохранённые копии и процедура восстановления доступа также требуют контроля.
Фишинг и кража активной сессии
Одноразовые коды можно перехватить через фишинг. Поддельный сайт просит ввести код и сразу передаёт его подлинному сервису. Короткий срок действия ограничивает возможность позднего использования кода, но не предотвращает такую атаку.
Ключи с поддержкой FIDO2/WebAuthn при корректном внедрении устойчивы к подобной подмене сайта. Их защитные свойства связаны с технологией, а не с разъёмом USB. Аппаратный генератор одноразовых кодов не получает эту защиту только потому, что он выполнен как отдельное устройство.
Даже надёжный способ входа не устраняет все угрозы. Злоумышленник может украсть токен активной сессии или использовать заражённый компьютер. Поэтому нужно защищать вход, рабочее устройство и дальнейшую работу в сервисе.
Утечка цифровых токенов и избыточные права
Цифровые токены могут попасть в журналы, репозитории, отчёты об ошибках и переписку. Например, при записи запросов в журнал вместе с ними может сохраняться секрет. Тогда источником утечки становится и сама система журналирования.
Возможный ущерб растёт, если токен действует долго или предоставляет избыточные права. Токен для чтения списка и токен для изменения прав доступа создают разные риски. Важны срок действия, адресат, доступные операции и способ отзыва.
Сохранение доступа после ухода сотрудника
Запрет входа для учётной записи не всегда сразу прекращает действие всех сеансов и токенов. Сервис может продолжать принимать токен до истечения его срока.
При прекращении доступа:
- завершите активные сеансы;
- отзовите токены обновления и личные токены для обмена данными;
- отключите средства входа;
- при необходимости отзовите сертификаты;
- смените общие секреты, известные сотруднику.
Проверьте результат в каждом важном сервисе. Если сервис проверяет токен локально, без запроса к серверу выдачи, его срочный отзыв может потребовать отдельного механизма проверки статуса. Короткий срок действия уменьшает период возможного использования токена после прекращения доступа.
Как управлять токенами
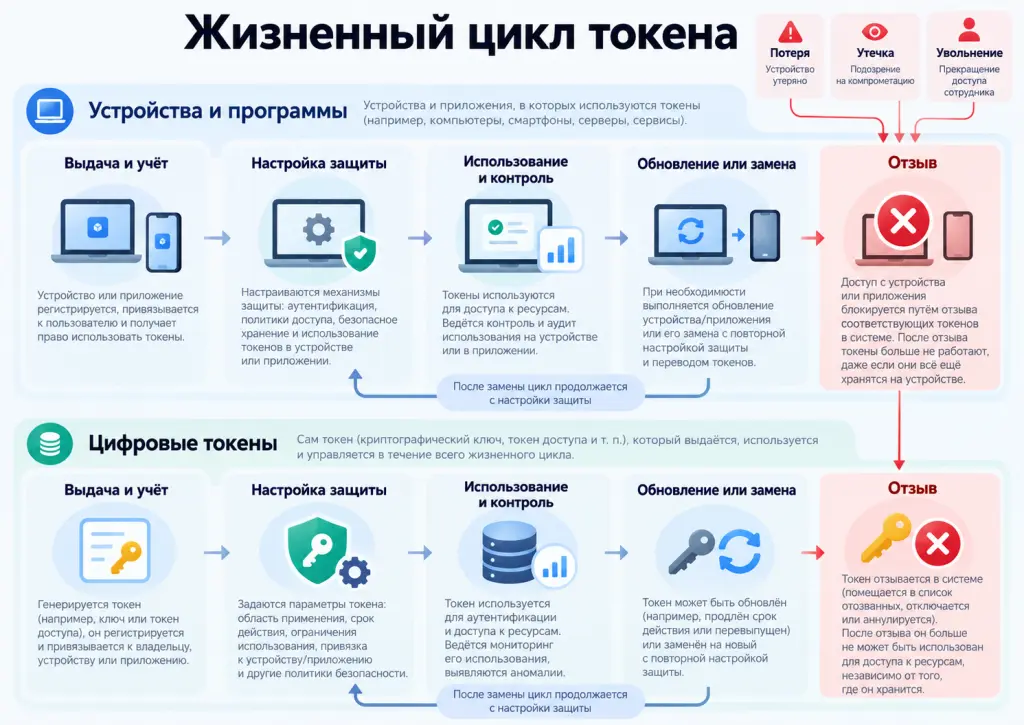
Начните с выдачи и учёта. Свяжите средство входа с сотрудником, учётной записью и нужными сервисами. Назначьте ответственных за замену и отзыв. Не храните секрет приложения в открытой карточке учёта.
Если средство поддерживает эти функции, настройте PIN и ограничение числа попыток ввода. Дайте пользователю краткую памятку: как хранить устройство, кому сообщать о потере и что делать дальше.
До начала работы настройте резервный способ входа. Это может быть второй ключ или процедура восстановления доступа с проверкой личности. Резервный путь не должен позволять легко обойти основную защиту.
Для приложения-аутентификатора проверьте блокировку телефона, обновления и правила резервного копирования. Если используются личные телефоны, определите порядок переноса и удаления секрета, а также отключения средства входа на стороне сервиса.
При потере отключите средство входа и проверьте связанные с учётной записью сеансы. Для токена подписи отдельно оцените необходимость отзыва сертификата. Возврат потерянного устройства не исключает того, что им воспользовался посторонний. При риске компрометации ключа замените его по правилам компании.
Как защищать цифровые токены
Передавайте токены по защищённому каналу с использованием TLS — Transport Layer Security, протокола защиты канала связи. Проверяйте сертификат сервера. Не включайте секреты в URL: они могут сохраниться в истории браузера и журналах.
Способ хранения зависит от архитектуры приложения. На сервере используйте хранилище секретов с контролем доступа, на мобильном устройстве — штатные средства защиты системы. В браузере учитывайте риски выполнения постороннего кода и подделки запросов.
Атрибут cookie HttpOnly запрещает скриптам страницы читать её значение. Secure требует передачи через защищённое соединение. SameSite ограничивает отправку cookie в межсайтовых запросах. Эти настройки полезны, но не предотвращают все атаки.
Основные правила работы с цифровыми токенами:
- Предоставляйте только необходимые права.
- Выбирайте срок действия с учётом задачи и риска.
- Исключайте секреты из журналов.
- Настраивайте отзыв и замену.
- Выявляйте признаки кражи токенов и несанкционированного доступа.
Для токенов обновления учитывайте риск повторного использования после кражи. В зависимости от сервиса применяют ротацию при каждом обновлении доступа или привязку токена к ключу приложения.
При ротации новое значение заменяет старое. Повторное использование старого токена может указывать на кражу. До внедрения определите, как система будет реагировать на такой случай и восстанавливать доступ законному пользователю.
Как внедрить токены в компании
Первый шаг — обследование сети и сервисов. Интегратор уточняет, какие способы входа поддерживают порталы, VPN, рабочие станции и системы контроля доступа. Отдельно проверяет требования к электронной подписи.
Затем проведите пилот на небольшой группе. В неё стоит включить офисных и удалённых сотрудников, а также администраторов. В ходе пилота проверьте:
- вход в штатных условиях и действия при отказе устройства;
- перенос приложения и замену ключа;
- действия при потере токена и восстановление доступа.
Полезно измерить время входа, число ошибок и обращений в поддержку. Это поможет выявить препятствия в рабочем процессе. Слишком сложная процедура может побуждать пользователей обходить защиту.
Свяжите выдачу и отзыв токенов с управлением доступом. Новый сотрудник должен получать необходимые права и средство входа. При смене роли права нужно пересматривать, а при увольнении — прекращать доступ в установленный срок.
Перед развёртыванием для всех сотрудников определите правила поддержки и проверьте их на практике. Должно быть понятно, кто принимает сообщение о потере, кто прекращает доступ и кто выдаёт замену. Внедрение включает не только закупку устройств, но и порядок действий при сбоях и атаках.
Частые вопросы о токенах
Можно ли войти с токеном без пароля?
Да, если сервис поддерживает такой вход. Например, ключ может подтверждать владение устройством, а PIN — знание локального секрета. Требования зависят от решения.
Любой ли USB-токен подходит для электронной подписи?
Нет. Проверьте поддержку нужных алгоритмов, совместимость с ПО и требования вашей системы подписи. Разъём USB не гарантирует необходимых функций.
Что делать при потере токена?
Сразу сообщите в службу поддержки. Нужно отключить средство входа, проверить связанные сеансы и организовать замену. Для ключа подписи отдельно оценивают необходимость отзыва сертификата.
Можно ли передать личный токен коллеге?
Личный токен и его секреты передавать нельзя. Коллеге нужно оформить отдельный доступ. Если устройство выдают новому владельцу, сначала удаляют прежние ключи и привязки по установленной процедуре.
Защищает ли токен от фишинга?
Это зависит от технологии. Одноразовый код можно перехватить во время входа. Ключи с поддержкой FIDO2/WebAuthn при корректном внедрении устойчивы к такому способу подмены сайта.
Зашифрованы ли данные в JWT?
Не обязательно. Подпись сама по себе не скрывает данные JWT. Для их защиты от чтения требуется шифрование. Не включайте в токен ненужные конфиденциальные данные.
Вывод
Токены используют для аутентификации, электронной подписи, поддержки сеанса и доступа к ресурсам. Выбор зависит от задачи, а защитные свойства — от технологии, настроек и безопасности устройств.
Для надёжной работы нужен контроль на всех этапах. Компания должна знать, кому выдан токен, где он используется и как прекратить связанный с ним доступ. Эти правила важны и для аппаратных устройств, и для цифровых значений.
При планировании внедрения начните с оценки способов входа, совместимости сервисов и процедуры отзыва доступа. Эти задачи можно включить в обследование и пилот с участием системного интегратора.