

PT Network Attack Discovery (PT NAD) — система поведенческого анализа сетевого трафика для контроля активности внутри инфраструктуры и на сетевом периметре. Продукт предназначен для команд информационной безопасности и SOC, которым требуется видеть сетевые взаимодействия, выявлять признаки компрометации и получать данные для расследования инцидентов. PT NAD работает с копией трафика, детально разбирает сетевые сессии и сохраняет исходные данные и результаты анализа в хранилищах.
Система помогает обнаруживать присутствие злоумышленника на разных этапах атаки — от первых признаков проникновения до закрепления и развития активности внутри сети. Аналитическая ценность формируется за счет сочетания разбора протоколов, правил обнаружения, несигнатурных методов, индикаторов компрометации, машинного обучения и ретроспективного анализа. Данные о сетевых взаимодействиях доступны через веб-интерфейс и могут использоваться специалистами для проверки гипотез и восстановления хронологии атаки.
PT NAD поддерживает работу с потоковыми и выделенными хранилищами. Потоковые хранилища принимают данные от сенсоров в реальном времени, а выделенные позволяют сохранять трафик для отдельного расследования, копировать нужные фрагменты из текущего потока или импортировать PCAP-файлы. Это дает возможность разделять повседневный мониторинг и углубленный анализ конкретных инцидентов без постоянной ручной фильтрации общего массива данных.
Решение также применяется для контроля соблюдения регламентов информационной безопасности: поиска открытых учетных данных, незашифрованных почтовых сообщений, использования средств удаленного доступа и инструментов сокрытия сетевой активности. Для эксплуатации предусмотрены варианты размещения модулей на одном физическом сервере либо распределение сенсора и компонентов хранения и веб-доступа между двумя физическими серверами с использованием виртуальных машин KVM. PT Network Attack Discovery подходит для расследования сетевых атак, проактивного threat hunting и работы SOC с сетевой телеметрией.
Для уточнения цены, доступности и параметров поставки можно воспользоваться формой запроса на странице товара или обратиться к специалисту за консультацией.
Ключевые задачи
- Выявлять присутствие злоумышленника в сети;
- Обнаруживать скрытые угрозы;
- Контролировать выполнение регламентов ИБ;
- Обогащать SOC знаниями;
- Ускорять расследование инцидентов.
Как работает
PT NAD захватывает и детально разбирает сетевой трафик как на периметре, так и внутри сети. Это позволяет выявлять активность злоумышленников и на самых ранних этапах проникновения в сеть, и во время попыток закрепиться и развить атаку внутри сети.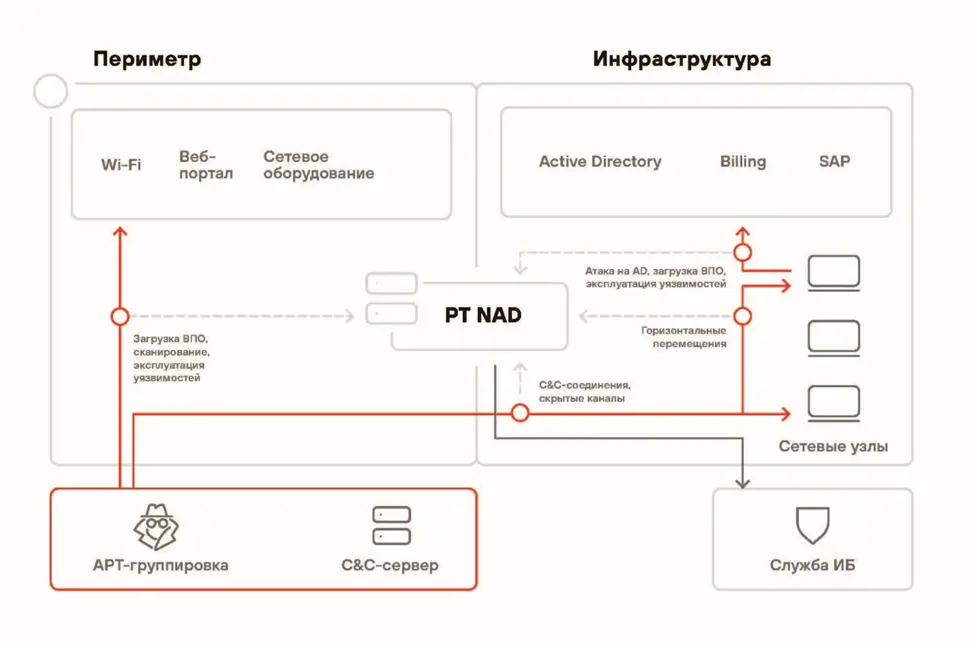
Сценарии использования NAD Positive Technologies
 Контроль соблюдения регламентов ИБ
Нарушения регламентов ИБ наблюдаются в 100% компаний. PT NAD помогает обнаружить ошибки конфигурации и нарушения регламентов безопасности, например учетные записи в открытом виде, незашифрованные почтовые сообщения, использование утилит для удаленного доступа или инструментов для сокрытия сетевой активности.
 Выявление атак на периметре и в инфраструктуре
Детальный разбор протоколов, собственные правила детектирования угроз, несигнатурные методы обнаружения сетевых атак, индикаторы компрометации, машинное обучение и ретроспективный анализ — все это позволяет детектировать атаки и на ранних стадиях, и тогда, когда злоумышленник уже проник в инфраструктуру.
 Расследование атак
Оператор ИБ отслеживает атаки с помощью ленты активностей и, анализируя метаданные, делает вывод об их успешности. Специалист по расследованию восстанавливает хронологию атаки с помощью данных в PT NAD и вырабатывает компенсирующие меры.
 Threat hunting — проактивный поиск угроз
PT NAD помогает выстроить в организации процесс threat hunting — проверять гипотезы, например о присутствии хакеров в сети, и выявлять даже скрытые угрозы, которые не обнаруживаются стандартными средствами кибербезопасности.