

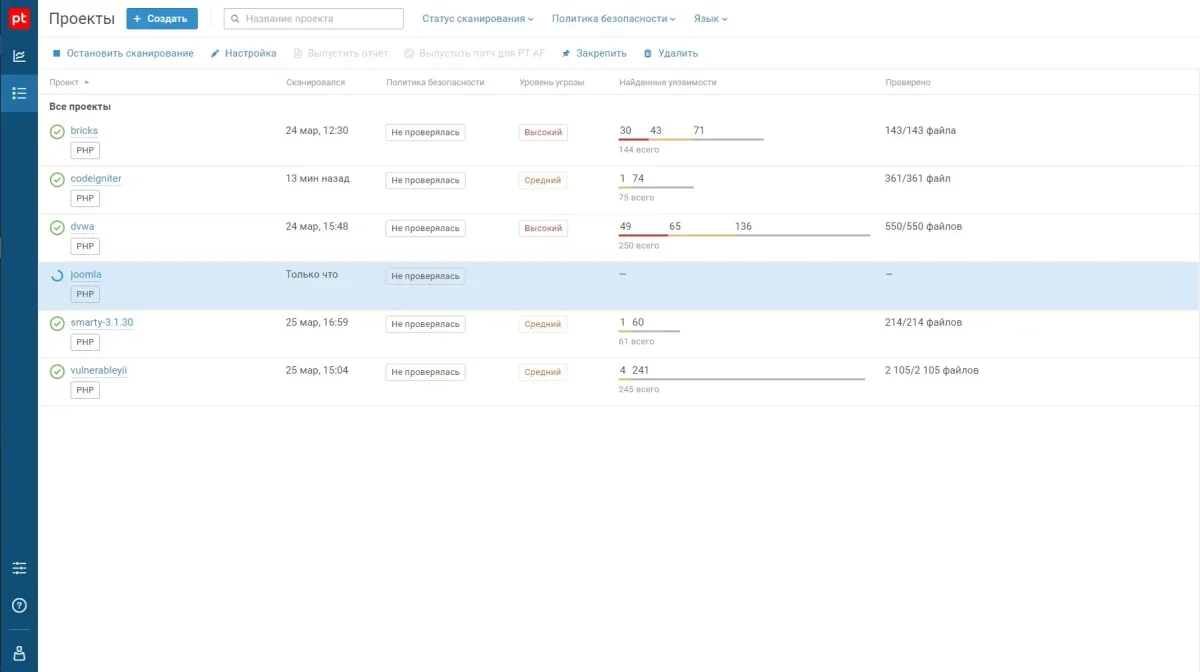
PT Application Inspector — анализатор защищенности приложений Positive Technologies для команд разработки и информационной безопасности. Продукт предназначен для систематического поиска уязвимостей в программном обеспечении и включения проверок безопасности в жизненный цикл разработки. Он помогает организовать единый процесс анализа проектов: от первичного сканирования и проверки результатов до исправления кода, повторного контроля и подготовки отчетности.
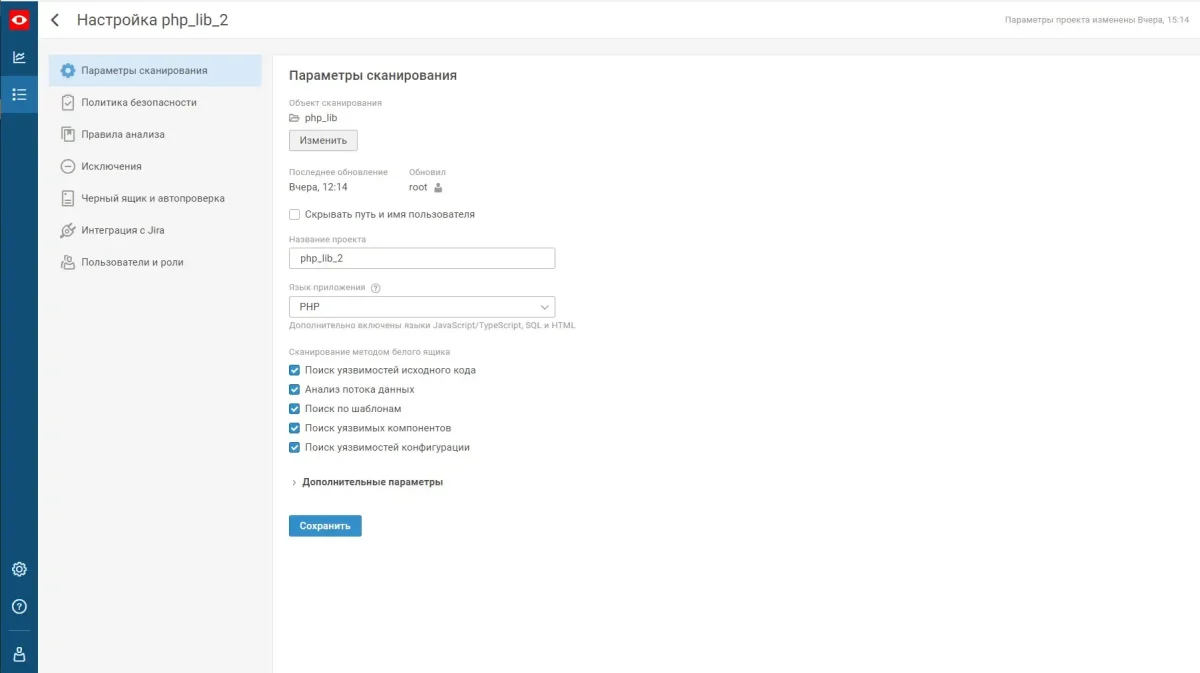
Решение подходит для задач безопасной разработки веб-приложений разного масштаба — от небольших сайтов до корпоративных порталов, облачных сервисов и систем электронного правительства. В рабочем процессе специалисты создают проекты с параметрами сканирования, запускают проверки через веб-интерфейс, командную строку или агент сборки и анализируют обнаруженные проблемы. Разработчики получают данные для исправления кода, после чего проект можно отправить на повторное сканирование до выполнения принятой политики безопасности.
В корпоративной среде PT Application Inspector Enterprise Edition может быть встроен в CI-процесс. Для развертывания используются отдельно устанавливаемые серверный компонент, агент анализа и Shell Agent. Сервер управляет данными и предоставляет доступ веб-интерфейсу и другим модулям, агент проверяет исходный код и передает результаты, а Shell Agent используется для настройки проектов, постановки задач в очередь и получения отчетов. При необходимости число агентов можно увеличивать для одновременного сканирования нескольких проектов.
Возможности
- Защита приложений любого масштаба.
Обнаруживание всех основных типов уязвимостей веб-приложений (SQLi, XSS, XXE и т. п.). Вы можете использовать его для защиты любых приложений — от лендингов до корпоративных порталов, облачных сервисов и систем электронного правительства. - Автоматическая проверка уязвимостей.
PT Application Inspector генерирует эксплойты — максимально безопасные тестовые запросы для проверки найденных уязвимостей. Эксплойты помогают подтвердить наличие уязвимости, поставить задачу для исправления кода и проконтролировать результат.
- Сокращение трудозатрат.
За счет комбинации статических, динамических и интерактивных методов проверки кода (SAST и DAST), PT Application Inspector находит только реальные уязвимости. Это помогает разработчикам сконцентрироваться на важных проблемах и снижает затраты экспертов на ручную проверку результатов.
- Минимизация рисков и возможного ущерба.
Выявление и устранение уязвимостей на всех этапах разработки сокращает вероятность ошибок в готовом ПО и стоимость их исправления. Это снижает риски и величину возможного ущерба, повышает лояльность пользователей.
- Поддержка SSDL.
Интеграция версии PT Application Inspector Enterprise Edition в цикл разработки позволяет сократить расходы и повысить эффективность безопасной разработки и тестирования.
- Соответствие требованиям регулирующих организаций.
Банк России, ФСТЭК и PCI Council требуют выявления уязвимостей согласно своим стандартам. PT AI помогает выполнять РС БР ИББС-2.6-2014, приказы ФСТЭК и требования PA DSS и PCI DSS, что особенно актуально при сертификации.
Преимущества
 Простота использования.
PT Application Inspector не требует погружения в исходныйкод и процесс его разработки. Он позволяет получать понятные результаты и визуализацию уязвимостей без дополнительных настроек.
 Широкий охват и глубина анализа.
PT Application Inspector не требует погружения в исходныйкод и процесс его разработки. Он позволяет получать понятные результаты и визуализацию уязвимостей без дополнительных настроек.
 Непрерывная защита.
Результаты анализа PT Application Inspector могут быть загружены в межсетевой экран уровня веб-приложений PT Application Firewall для блокировки обнаруженных уязвимостей. Механизм называется virtual patching и сокращает риски, пока идет исправление кода.