
Персональные данные обрабатывает практически любая организация: работодатель хранит сведения о сотрудниках, интернет-магазин — данные покупателей, банк — информацию о клиентах, медицинская организация — данные пациентов. Даже обычная CRM, кадровая система, форма обратной связи на сайте или база контактов могут быть частью процессов обработки персональных данных.
В российском законодательстве персональными данными признается любая информация, которая относится к прямо или косвенно определенному либо определяемому физическому лицу. Оператором персональных данных может быть государственный или муниципальный орган, юридическое или физическое лицо, которое организует обработку данных и определяет ее цели и состав.
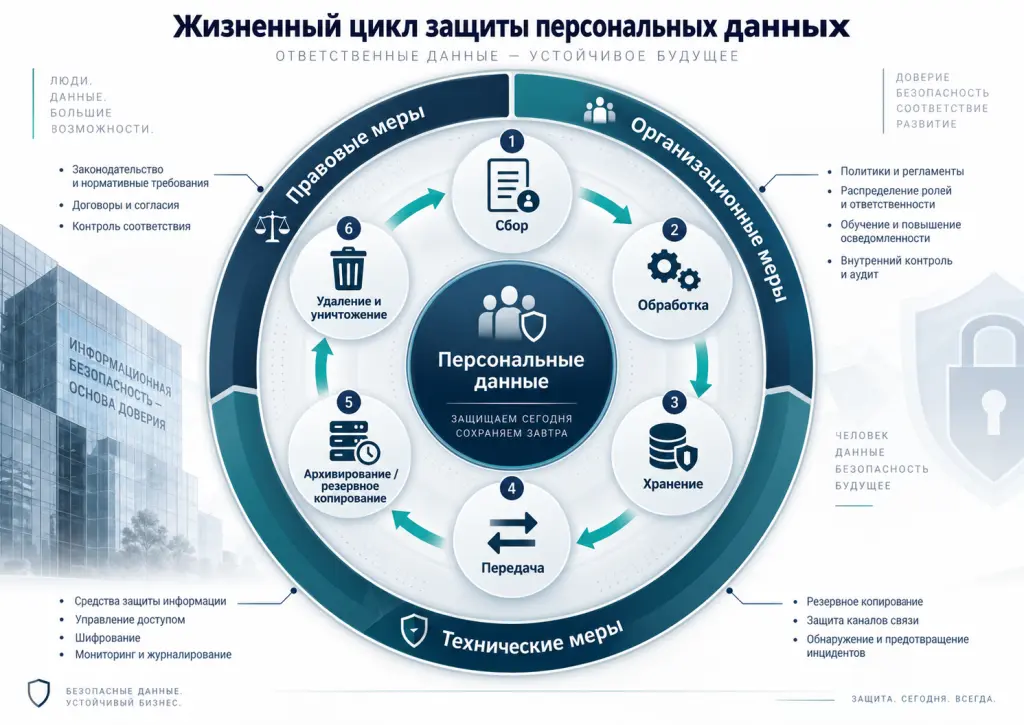
Поэтому защита персональных данных — это не установка одного межсетевого экрана или DLP-системы. Это совокупность правовых, организационных и технических мер, охватывающих весь жизненный цикл информации: от ее получения до удаления или уничтожения.
Для бизнеса задача имеет сразу несколько измерений. Недостаточная защита создает риск утечек и кибератак, может привести к остановке рабочих процессов, претензиям клиентов и регуляторов, финансовым потерям и репутационному ущербу. После ужесточения административной ответственности отдельные нарушения, связанные с крупными утечками, могут влечь многомиллионные штрафы, а при повторных нарушениях предусмотрены и оборотные штрафы.
Что включает защита персональных данных
Под защитой персональных данных часто понимают прежде всего предотвращение утечек. На практике задача существенно шире.
Статья 19 Федерального закона № 152-ФЗ требует принимать необходимые правовые, организационные и технические меры для защиты данных от неправомерного или случайного доступа, уничтожения, изменения, блокирования, копирования, предоставления, распространения и других неправомерных действий.
Защита начинается еще до внедрения средств информационной безопасности.
Правовые меры определяют основания и цели обработки данных, правила работы с согласиями субъектов, передачу данных другим организациям, сроки хранения и порядок уничтожения.
Организационные меры включают назначение ответственных сотрудников, разработку политик и регламентов, разграничение полномочий, обучение персонала и внутренний контроль.
Технические меры защищают информационные системы, рабочие станции, серверы, сети, базы данных, приложения, каналы связи и резервные копии.
Отдельное направление — управление жизненным циклом данных. Организация должна понимать:
- где появляются персональные данные;
- в какие системы они передаются;
- кто имеет к ним доступ;
- где создаются копии;
- кому данные передаются;
- сколько они должны храниться;
- как они удаляются или уничтожаются после достижения цели обработки.
Без такой карты данных даже развитая инфраструктура информационной безопасности оставляет неконтролируемые зоны — например, выгрузки из CRM на компьютерах сотрудников, резервные копии, таблицы в общих папках или данные, переданные подрядчику.
Какие требования предъявляются к защите персональных данных
Базовым нормативным актом является Федеральный закон от 27 июля 2006 года № 152-ФЗ «О персональных данных».
На дату подготовки материала используется редакция закона от 26 июля 2026 года. При реализации конкретного проекта необходимо дополнительно проверять даты вступления отдельных изменений в силу.
Для бизнеса особенно важны несколько групп требований.
Законность обработки
Организации необходимо определить цели обработки данных и соответствующие правовые основания. Нельзя собирать информацию «на всякий случай» и бессрочно использовать ее для целей, которые не были определены при сборе.
Организационные меры
Оператор-юридическое лицо назначает ответственного за организацию обработки персональных данных, утверждает политику и необходимые локальные акты, проводит внутренний контроль или аудит, оценивает возможный вред субъектам и знакомит сотрудников с требованиями законодательства.
Техническая безопасность
Оператор должен определить угрозы безопасности персональных данных, выбрать соответствующие организационные и технические меры, оценить эффективность принятых мер до ввода ИСПДн в эксплуатацию, контролировать доступ, вести учет действий и обеспечивать возможность восстановления данных после несанкционированного воздействия.
Уведомление Роскомнадзора
По общему правилу оператор обязан до начала обработки персональных данных направить уведомление в уполномоченный орган. Закон содержит отдельные исключения, например для обработки исключительно без использования средств автоматизации.
Поэтому организациям важно не исходить из устаревшего представления, что обработка данных только работников или клиентов автоматически освобождает компанию от уведомления.
Локализация персональных данных
При сборе персональных данных граждан Российской Федерации, в том числе через интернет, запись, систематизация, накопление, хранение, уточнение и извлечение таких данных с использованием баз данных за пределами России по общему правилу не допускаются, кроме предусмотренных законом исключений. С 1 июля 2025 года соответствующая формулировка закона была уточнена.
При этом последующая трансграничная передача — отдельный процесс. Перед ее началом оператор должен выполнить требования статьи 12 Федерального закона № 152-ФЗ, включая направление отдельного уведомления о намерении осуществлять трансграничную передачу.
Реагирование на утечки
Если установлена неправомерная или случайная передача, предоставление, распространение либо доступ к персональным данным, повлекшие нарушение прав субъектов, оператор должен уведомить Роскомнадзор:
- в течение 24 часов — о произошедшем инциденте, предполагаемых причинах и вреде, принятых мерах и ответственном лице;
- в течение 72 часов — о результатах внутреннего расследования и, при наличии сведений, лицах, действия которых стали причиной инцидента.
Следовательно, процесс реагирования на инциденты должен быть подготовлен заранее. При реальной утечке у команды не будет нескольких дней на выяснение того, кто отвечает за расследование и каким образом подается уведомление.
Требования к ИСПДн
Постановление Правительства РФ № 1119 устанавливает требования к защите персональных данных при обработке в ИСПДн и предусматривает четыре уровня защищенности. Необходимый уровень зависит в том числе от категорий данных, количества субъектов и актуальных типов угроз.
Состав организационных и технических мер для соответствующих уровней защищенности детализирует приказ ФСТЭК России № 21.
Если для защиты ИСПДн используются средства криптографической защиты информации, применимы соответствующие требования ФСБ России, в частности приказ № 378.
Кто контролирует выполнение требований
Роскомнадзор является уполномоченным органом по защите прав субъектов персональных данных и осуществляет государственный контроль в соответствующей сфере.
ФСТЭК России определяет требования и меры в части технической защиты информации в пределах своих полномочий. Для ИСПДн ключевое значение имеет приказ ФСТЭК № 21.
ФСБ России устанавливает требования в области применения криптографических средств защиты. Кроме того, законодательство предусматривает взаимодействие операторов с ГосСОПКА в связи с компьютерными инцидентами, повлекшими неправомерную передачу персональных данных.
Важно учитывать область полномочий каждого регулятора: например, утверждение ФСТЭК требований к защите ИСПДн не означает, что ФСТЭК одинаковым образом осуществляет непосредственный надзор за любой коммерческой ИСПДн.
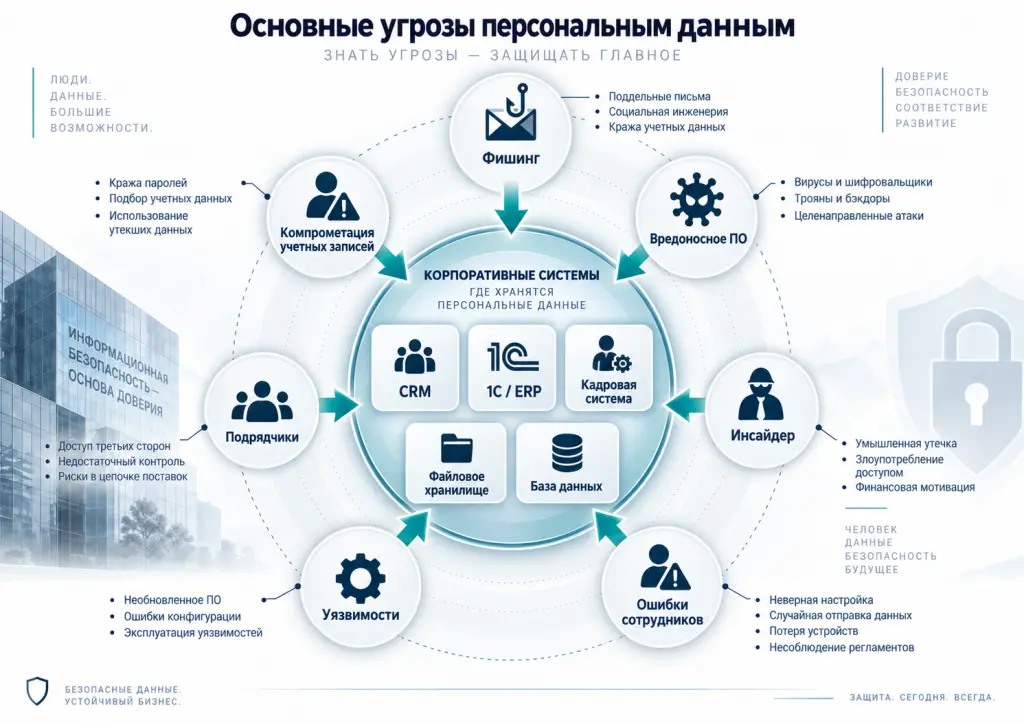
Какие угрозы существуют для персональных данных
Угроза персональным данным — это не только кража базы клиентов. Информация может быть уничтожена, изменена, заблокирована, скопирована или предоставлена лицам, которым она не предназначалась.
Закон определяет угрозы безопасности ПДн как условия и факторы, создающие опасность несанкционированного, в том числе случайного, доступа к информации и связанных с этим неправомерных действий.
Несанкционированный доступ
Злоумышленник или сотрудник с избыточными полномочиями может получить доступ к CRM, кадровой системе, базе клиентов, файловому хранилищу или резервной копии.
Причиной становятся слабые пароли, отсутствие многофакторной аутентификации, некорректные ACL, незащищенные удаленные подключения или ошибки настройки приложений.
Фишинг и компрометация учетных записей
Для кражи базы не всегда требуется эксплуатировать сложную техническую уязвимость. Злоумышленнику может быть достаточно получить пароль сотрудника.
Особенно опасна компрометация учетной записи администратора, сотрудника кадрового отдела, бухгалтерии, технической поддержки или пользователя с доступом к CRM.
Вредоносное программное обеспечение
Инфостилеры, трояны удаленного доступа, шифровальщики и другое вредоносное ПО могут похищать документы, учетные данные и содержимое браузеров либо нарушать доступность информационных систем.
Ошибки сотрудников
Значительная часть инцидентов не требует злого умысла. Сотрудник может:
- ошибиться адресатом письма;
- открыть общий доступ к документу;
- загрузить клиентскую базу в сторонний сервис;
- отправить файл через личный мессенджер;
- неправильно настроить права доступа;
- оставить выгрузку на незащищенном рабочем месте.
Утечки через подрядчиков
Персональные данные могут обрабатывать хостинг-провайдеры, разработчики, сервисные организации, облачные платформы, кол-центры, кадровые агентства и другие контрагенты.
Компрометация подрядчика фактически становится частью риска самого оператора, поэтому защита цепочки поставщиков должна учитываться при проектировании системы.
Копирование данных
Даже хорошо защищенная бизнес-система теряет часть эффективности защиты, если сотрудник может бесконтрольно экспортировать тысячи записей в Excel, копировать их на USB-накопитель или отправлять во внешнее облако.
Атаки на инфраструктуру
Уязвимость VPN, веб-приложения, сервера виртуализации или внешнего портала может стать начальной точкой атаки, после которой злоумышленник перемещается внутри сети и достигает систем с персональными данными.
Как организовать защиту персональных данных в компании
Одна из распространенных ошибок — начинать проект с выбора продукта. Решение о покупке DLP, SIEM или NGFW должно следовать из анализа процессов и угроз, а не предшествовать ему.
Шаг 1. Провести обследование
Первый этап — понять, какие персональные данные организация фактически обрабатывает.
Необходимо определить:
- категории субъектов;
- цели обработки;
- состав данных;
- информационные системы;
- места хранения;
- точки сбора;
- интеграции;
- передачи третьим лицам;
- используемые облачные сервисы;
- бумажные и электронные носители;
- ответственные подразделения.
Результатом должна стать не только таблица систем, но и карта движения информации.
Например, данные кандидата могут сначала поступить через форму на сайте, затем попасть в почту HR, CRM или ATS, выгружаться в таблицу, передаваться руководителю подразделения и позже архивироваться.
Каждая такая точка расширяет контур защиты.
Шаг 2. Оценить риски и угрозы
После инвентаризации определяют, от каких сценариев необходимо защищаться.
Анализируются:
- архитектура инфраструктуры;
- доступ из интернета;
- удаленная работа;
- используемое программное обеспечение;
- привилегированные учетные записи;
- внешние интеграции;
- средства виртуализации;
- облака;
- подрядчики;
- потенциальные внутренние нарушители.
Для ИСПДн определяется необходимый уровень защищенности и формируется модель угроз.
Шаг 3. Разработать организационные меры
Технические средства не обеспечат требуемую защиту без правил их эксплуатации.
Необходимо определить, кто имеет право выдавать доступ, кто рассматривает инциденты, кто контролирует подрядчиков, как удаляются данные уволенных сотрудников, когда блокируются учетные записи и каким образом проверяется соблюдение требований.
В организационный комплект могут входить политика обработки персональных данных, положения и регламенты, перечни допущенных лиц, порядок резервного копирования, управления доступом, реагирования на инциденты и уничтожения данных.
Сотрудников, непосредственно участвующих в обработке персональных данных, необходимо знакомить с требованиями и обучать установленным правилам. Эта мера прямо предусмотрена статьей 18.1 Федерального закона № 152-ФЗ.
Шаг 4. Внедрить технические средства защиты
Конкретный набор зависит от инфраструктуры и модели угроз.
Для одной компании достаточно корректно построенной базовой архитектуры доступа и защиты конечных устройств. Для другой потребуются DLP, PAM, SIEM, расширенный мониторинг, криптографическая защита и сегментация нескольких площадок.
Поэтому выражение «комплект для соответствия 152-ФЗ» само по себе некорректно: универсального перечня продуктов, одинакового для всех операторов, нет.
Шаг 5. Организовать контроль и мониторинг
Проект не заканчивается после приемки системы защиты.
Инфраструктура меняется: появляются новые приложения, сотрудники, филиалы, подрядчики, облачные сервисы и способы удаленной работы. Вместе с ними меняются и риски.
Необходимо регулярно:
- пересматривать права;
- контролировать изменения конфигурации;
- анализировать события;
- сканировать инфраструктуру на уязвимости;
- обновлять ПО;
- проверять резервные копии;
- проводить внутренний аудит;
- тестировать процесс реагирования на инциденты.
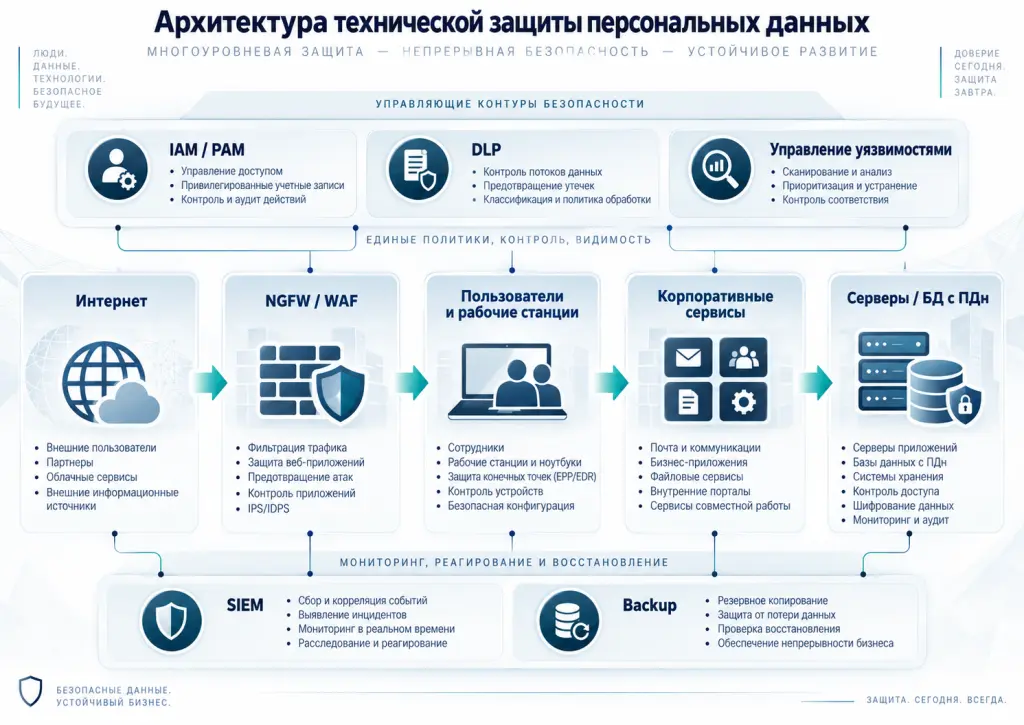
Какие технические средства используются для защиты персональных данных
Приказ ФСТЭК № 21 предусматривает широкий набор классов мер, включая идентификацию и аутентификацию, управление доступом, ограничение программной среды, защиту носителей, регистрацию событий, антивирусную защиту и обнаружение вторжений.
На практике эти меры реализуются разными классами продуктов.
| Средство | Какую задачу решает |
|---|---|
| NGFW / межсетевой экран | Сегментирует сеть, ограничивает соединения, фильтрует трафик и помогает блокировать сетевые атаки |
| EDR / средства защиты конечных точек | Выявляют вредоносную и подозрительную активность на рабочих станциях и серверах |
| DLP | Контролирует каналы передачи данных и помогает обнаруживать попытки утечки |
| SIEM | Централизует события ИБ, коррелирует их и помогает выявлять инциденты |
| IAM / IDM | Управляет жизненным циклом учетных записей и прав пользователей |
| PAM | Контролирует привилегированный доступ администраторов |
| СКЗИ | Обеспечивают криптографическую защиту там, где она необходима |
| Защита электронной почты | Снижает риски фишинга, вредоносных вложений и компрометации почтовых учетных записей |
| Управление уязвимостями | Помогает выявлять уязвимости и контролировать их устранение |
| Резервное копирование | Обеспечивает возможность восстановления после удаления, повреждения или шифрования информации |
| WAF | Защищает веб-приложения от ряда атак прикладного уровня |
| NAC | Контролирует подключение устройств к сети |
| MDM/UEM | Помогает управлять корпоративными мобильными и пользовательскими устройствами |
Наличие продукта само по себе не означает, что соответствующая мера реализована.
Например, DLP не предотвратит утечку, если контролируется только электронная почта, а пользователь может выгрузить данные через неконтролируемый облачный сервис. SIEM дает ограниченный эффект, если критичные системы не передают в нее необходимые события. PAM не решает задачу, если часть администраторов продолжает использовать общие привилегированные учетные записи в обход системы.
Поэтому результат проекта определяется прежде всего архитектурой и качеством интеграции.
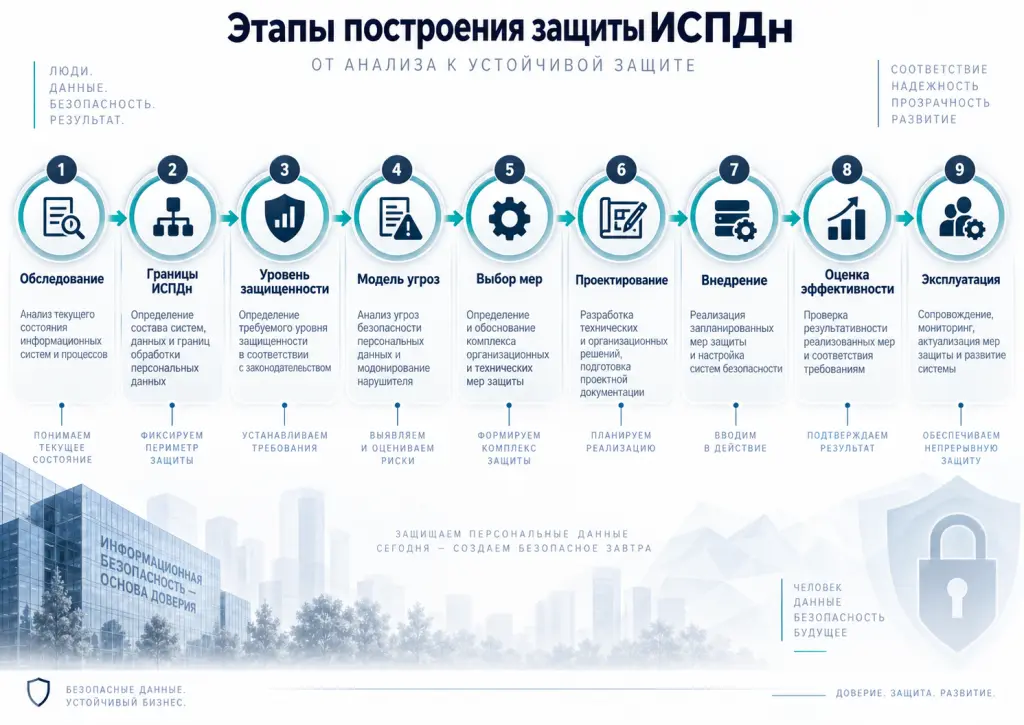
Защита информационных систем персональных данных — ИСПДн
Информационная система персональных данных — это совокупность персональных данных, содержащихся в базах, и информационных технологий и технических средств, которые обеспечивают их обработку. Такое определение закреплено в статье 3 Федерального закона № 152-ФЗ.
Не каждая отдельная программа автоматически рассматривается как самостоятельная ИСПДн. В рамках проекта необходимо определить реальные границы системы.
В контур могут входить:
- прикладные серверы;
- СУБД;
- виртуальная инфраструктура;
- сетевое оборудование;
- рабочие места;
- системы администрирования;
- каналы связи;
- средства резервного копирования;
- интеграционные сервисы.
Определение границ ИСПДн
Границы системы необходимо определить до разработки системы защиты.
Если сервер с данными изолирован, но доступ к нему осуществляется с десятков рабочих станций через общую корпоративную сеть, просто объявить сервер единственным объектом защиты недостаточно.
Необходимо учитывать реальные информационные потоки и точки доступа.
Определение уровня защищенности
Постановление Правительства РФ № 1119 предусматривает четыре уровня защищенности персональных данных. Выбор зависит от совокупности установленных критериев, включая категории данных, число субъектов и актуальные типы угроз.
Уровень защищенности влияет на состав обязательных мер, но не заменяет анализ угроз.
Формирование модели угроз
Модель угроз описывает, какие угрозы актуальны для конкретной системы и каким образом они могут быть реализованы.
Она должна соответствовать реальной архитектуре.
Если компания перенесла ИСПДн в виртуальную среду, открыла удаленный доступ или внедрила новый веб-сервис, старая модель угроз может перестать отражать фактическую инфраструктуру.
Выбор мер
После определения уровня защищенности и актуальных угроз формируется набор организационных и технических мер.
Не следует механически переносить полный каталог мер в техническое задание. Часть мер выбирается и адаптируется с учетом архитектуры, технологий и угроз.
Внедрение системы защиты
На этом этапе устанавливаются и настраиваются выбранные средства, выполняются сегментация, интеграция с каталогами пользователей, настройка журналирования и мониторинга.
Оценка эффективности
Федеральный закон № 152-ФЗ прямо предусматривает оценку эффективности принимаемых мер до ввода ИСПДн в эксплуатацию.
В зависимости от проекта могут использоваться:
- анализ документации;
- проверка конфигураций;
- функциональное тестирование;
- сканирование уязвимостей;
- моделирование отдельных сценариев нарушителя;
- проверка регистрации событий;
- анализ разграничения доступа.
Типичные ошибки при защите персональных данных
Формальный подход
Организация может иметь десятки утвержденных документов, которые никак не соответствуют реальным процессам.
Например, регламент требует немедленно блокировать учетную запись уволенного сотрудника, но HR и ИТ не имеют автоматизированного процесса обмена информацией. Документ существует — мера фактически не работает.
Отсутствие актуальной инвентаризации
Компания считает, что персональные данные находятся только в CRM, хотя фактически их копии существуют в почтовых ящиках, Excel-файлах, резервных копиях, BI-системе и внешнем сервисе рассылок.
Невозможно защитить информацию, местонахождение которой неизвестно.
Избыточные права
Сотрудникам часто предоставляют доступ «по аналогии» с коллегами или сохраняют полномочия после перехода в другое подразделение.
Со временем права накапливаются.
Снизить риск помогают ролевая модель доступа (RBAC), IAM/IDM, регулярная ревизия прав и принцип минимальных привилегий.
Несвязанные средства ИБ
Количество продуктов само по себе не определяет качество защиты.
Если EDR обнаруживает инцидент, но информация не поступает в SIEM, учетная запись не блокируется, а SOC не получает контекст из IAM, время реакции увеличивается.
Отсутствие мониторинга
Однократно настроить систему и оставить ее без дальнейшего контроля недостаточно.
Даже корректная конфигурация может стать небезопасной после обновления, изменения сетевой схемы или появления новой уязвимости.
Несвоевременное обновление
Устаревшая ОС или веб-компонент может превратить дорогостоящую систему защиты в набор компенсирующих мер вокруг известной критической уязвимости.
Управление патчами должно быть частью процесса управления уязвимостями.
Недостаточный контроль подрядчиков
Если третья сторона имеет доступ к персональным данным или инфраструктуре, необходимо учитывать ее в модели рисков.
В договорных и организационных механизмах следует определять допустимые операции, требования безопасности, порядок взаимодействия при инцидентах и завершение доступа после прекращения сотрудничества.
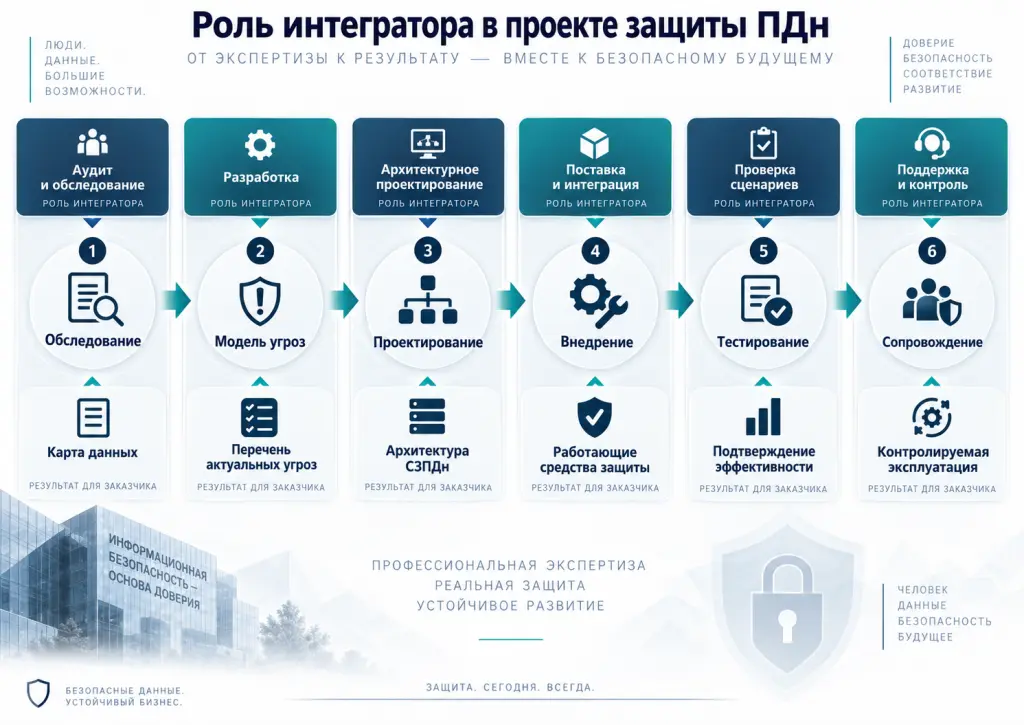
Как системный интегратор помогает обеспечить защиту персональных данных
Защита ПДн находится на пересечении нескольких областей: законодательства, информационной безопасности, сетевой инфраструктуры, управления доступом, разработки, администрирования и эксплуатации.
Поэтому крупные проекты часто выполняются с участием системного интегратора.
Аудит текущего состояния
Специалисты анализируют существующие процессы, системы и меры защиты, выявляют разрывы между фактическим состоянием и целевой моделью.
Обследование инфраструктуры и бизнес-процессов
На этом этапе формируется карта систем и потоков данных.
Важно исследовать не только техническую инфраструктуру, но и реальные действия пользователей: кто создает, выгружает, передает и удаляет данные.
Разработка модели угроз
Интегратор помогает определить актуальные угрозы с учетом реальной инфраструктуры и сформировать обоснованный набор защитных мер.
Проектирование
Результатом становится архитектура системы защиты:
- сетевые зоны;
- схема доступа;
- средства защиты;
- интеграционные связи;
- источники событий;
- отказоустойчивость;
- процедуры эксплуатации.
Подбор решений
Выбор вендоров производится не только по функциональным характеристикам.
Оцениваются совместимость с существующей инфраструктурой, производительность, интеграционные возможности, наличие необходимой оценки соответствия, стоимость лицензирования, трудоемкость эксплуатации и масштабирование.
Поставка и внедрение
Интегратор устанавливает и настраивает продукты, проводит миграцию, подключает источники событий, создает политики и выполняет интеграцию с существующей ИТ-средой.
Подготовка документации
В рамках проекта могут разрабатываться проектная и эксплуатационная документация, регламенты и документы, необходимые для подтверждения реализованных мер.
Тестирование
После внедрения проверяется не факт установки продуктов, а работоспособность системы в целом.
Например:
- Создается тестовый сценарий подозрительного доступа.
- Событие фиксируется источником.
- Информация поступает в SIEM.
- Срабатывает правило корреляции.
- Специалист получает оповещение.
- Запускается процедура реагирования.
Такой тест дает существенно больше информации, чем проверка списка установленного ПО.
Этапы проекта по защите персональных данных
Комплексный проект обычно состоит из нескольких последовательных стадий.
1. Предпроектное обследование
Определяются требования заказчика, бизнес-процессы, информационные системы и текущее состояние защиты.
2. Формирование требований
Фиксируются нормативные, функциональные, технические и эксплуатационные требования.
3. Проектирование
Создается целевая архитектура системы защиты, выбираются механизмы интеграции и рассчитываются необходимые ресурсы.
4. Пилотирование
Для сложных продуктов полезно провести пилотный проект.
Он позволяет проверить:
- совместимость;
- производительность;
- качество обнаружения;
- объем ложных срабатываний;
- интеграционные возможности;
- удобство эксплуатации.
5. Внедрение
Оборудование и программные компоненты разворачиваются в промышленной инфраструктуре.
6. Тестирование
Проверяются функциональные и защитные механизмы.
7. Передача в эксплуатацию
Администраторы и специалисты ИБ получают документацию и проходят обучение.
8. Сопровождение
После запуска требуется поддерживать актуальность политик, обновлять системы, контролировать производительность и адаптировать защиту к изменениям инфраструктуры.
Как выбрать решение для защиты персональных данных
Выбор только по перечню функций редко приводит к оптимальной архитектуре.
Масштаб инфраструктуры
Для организации с 50 сотрудниками и единственным офисом требования к производительности и отказоустойчивости будут одними. Для распределенного холдинга с десятками филиалов — другими.
Категории данных
Необходимо учитывать характер обрабатываемой информации. Обычные, специальные и биометрические персональные данные связаны с различающимися рисками и требованиями.
Регуляторные требования
Следует определить, какие нормативные требования применяются к конкретной инфраструктуре и деятельности организации.
Помимо законодательства о персональных данных, на компанию могут распространяться требования к КИИ, государственным информационным системам, финансовым организациям и другим регулируемым объектам.
Существующие ИТ-системы
Новая система должна корректно работать с используемыми:
- Active Directory или другими каталогами;
- SIEM;
- Service Desk;
- почтовой системой;
- гипервизорами;
- облаками;
- бизнес-приложениями;
- сетевым оборудованием.
Возможности интеграции
Если каждое средство требует отдельного интерфейса и ручного расследования, операционная нагрузка на ИБ-команду растет.
Поэтому API, коннекторы, автоматизация и единая система событий часто оказываются не менее важны, чем количество функций.
Масштабируемость
Необходимо заранее оценивать рост числа сотрудников, серверов, событий и объемов данных.
Стоимость владения
Цена лицензии — только часть TCO.
Следует учитывать:
- оборудование;
- внедрение;
- обучение;
- поддержку;
- обновления;
- инфраструктурные ресурсы;
- трудозатраты администраторов;
- развитие системы в последующие годы.
Почему комплексный подход эффективнее отдельных средств защиты
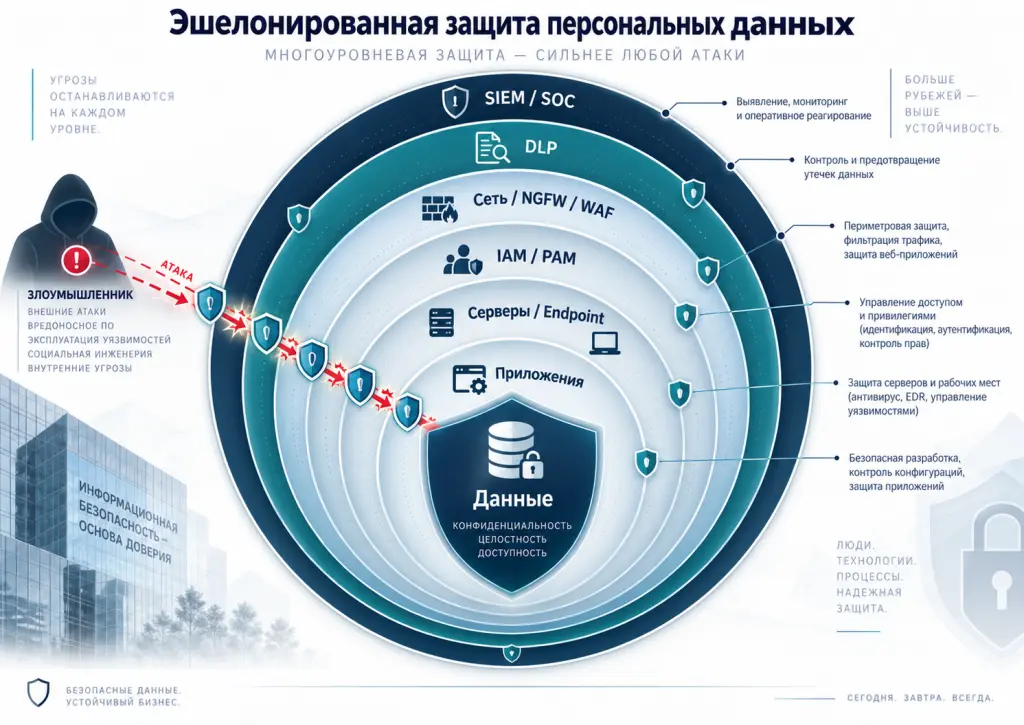
Персональные данные проходят через разные уровни инфраструктуры. Поэтому невозможно закрыть все основные риски одним классом продукта.
Рассмотрим простой сценарий.
Сотрудник получает фишинговое письмо и вводит пароль на поддельном сайте. Злоумышленник использует учетную запись для подключения к корпоративному сервису и начинает выгружать данные.
В комплексной архитектуре атака может быть обнаружена сразу несколькими средствами:
- почтовая защита выявляет подозрительное сообщение;
- IAM и MFA ограничивают возможность использования украденного пароля;
- EDR обнаруживает аномальную активность;
- NGFW регистрирует необычные соединения;
- DLP фиксирует массовую передачу данных;
- SIEM сопоставляет события;
- SOC начинает расследование;
- PAM помогает контролировать действия с привилегиями.
Главное преимущество такой модели не в количестве продуктов, а в перекрытии защитных слоев.
Если один контроль не остановил атаку, следующий должен повысить вероятность ее обнаружения или затруднить дальнейшее развитие.
Такой подход соответствует принципу defense in depth — эшелонированной защиты.
Защита персональных данных с Комрунет
ООО «Комрунет» работает в сфере информационной безопасности с 2012 года. Наша компания проектирует, внедряет, обслуживает и поддерживает сети и средства защиты информации, а также оказывает услуги по защите персональных данных и ИСПДн.
Для выполнения работ в области защиты информации у Комрунет есть бессрочная лицензия ФСТЭК России № 3517 от 04.09.2018 на деятельность по технической защите конфиденциальной информации и бессрочная лицензия ФСБ России ЛСЗ № 0007631 от 20.12.2012 на работы и услуги в области криптографической защиты информации.
Проект по защите персональных данных можно выстроить как последовательность взаимосвязанных этапов.
Аудит ИСПДн
На этапе аналитического обследования ИСПДн специалисты оценивают текущую защищенность системы и соответствие применимым требованиям. В рамках обследования определяются обрабатываемые персональные данные, используемые ОС и программное обеспечение, текущий уровень защищенности и уже реализованные меры. По результатам формируется отчет с выявленными несоответствиями и рекомендациями по их устранению.
Моделирование угроз
При разработке модели угроз описывается информационная система как объект защиты, определяются возможные последствия реализации угроз и объекты воздействия, оценивается возможность реализации угроз и их актуальность. Результаты используются при выборе мер и средств защиты.
Проектирование системы защиты
В рамках проектирования системы защиты информации определяется состав организационных и технических мер, адаптированный к конкретной инфраструктуре. Также формируется перечень технических средств и программного обеспечения, определяется архитектура их размещения и взаимодействия, а при необходимости подготавливаются инструкции по развертыванию или модернизации системы защиты.
Подбор, поставка и внедрение средств защиты
Комрунет выполняет внедрение систем защиты информации : оценивает текущее состояние инфраструктуры, поставляет, устанавливает, настраивает и интегрирует необходимые средства защиты. Конкретный набор решений определяется требованиями проекта и может включать средства сетевой защиты, защиты конечных точек, криптографической защиты и другие классы СЗИ.
Среди партнеров и поставщиков решений — АО «ИнфоТеКС», Dr.Web, «Код Безопасности», Positive Technologies, «Конфидент» и другие. Это позволяет подбирать решения разных классов с учетом существующей ИТ-инфраструктуры и требований проекта.
Аттестация и оценка реализованных мер
В рамках услуги комплексной защиты персональных данных проведится аудит текущего уровня защиты, подбор необходимых средств защиты, разработку документации и аттестационные испытания. Отдельно оказываются услуги по аттестации ИСПДн.
Необходимость и формат аттестации следует определять для конкретной информационной системы с учетом ее назначения и применимых нормативных требований: для любой коммерческой ИСПДн аттестация не является универсальным обязательным этапом только по факту обработки персональных данных.
Сопровождение системы защиты
После внедрения система требует обновления, контроля конфигураций и технического обслуживания. Комрунет оказывает услуги по обслуживанию и технической поддержке систем защиты информации и комплексному сопровождению информационных систем.
Таким образом, проект можно реализовать в едином контуре: обследование ИСПДн → моделирование угроз → проектирование → подбор и внедрение СЗИ → оценка реализованных мер → сопровождение. Такой порядок позволяет выбирать средства защиты после анализа реальной инфраструктуры и угроз, а не собирать систему из заранее заданного набора продуктов.
Часто задаваемые вопросы
Кому необходимо обеспечивать защиту персональных данных?
Всем операторам, которые обрабатывают персональные данные и подпадают под действие Федерального закона № 152-ФЗ. Для бизнеса оператором обычно является организация, определяющая цели и состав обрабатываемых данных. Даже компания, работающая исключительно с юридическими лицами, как правило, обрабатывает персональные данные своих сотрудников и контактных лиц клиентов.
Какие средства защиты персональных данных обязательны?
Единого перечня продуктов для всех организаций нет. Оператор определяет необходимые и достаточные меры с учетом требований законодательства. Для ИСПДн набор организационных и технических мер формируется с учетом актуальных угроз, уровня защищенности и требований постановления № 1119 и приказа ФСТЭК № 21.
Поэтому утверждение «каждой компании обязательно нужна DLP» или «для выполнения 152-ФЗ достаточно антивируса» некорректно без анализа конкретной системы.
Нужно ли использовать сертифицированные средства защиты информации?
Федеральный закон предусматривает применение средств защиты информации, прошедших установленную процедуру оценки соответствия, в рамках обеспечения безопасности ПДн. Но необходимость конкретного типа продукта и требования к нему определяются применимыми нормативными требованиями, моделью угроз и проектными решениями.
Поэтому вопрос следует решать для конкретной ИСПДн, а не по универсальному правилу «все средства обязательно должны иметь сертификат».
С чего начать проект по защите персональных данных?
С обследования и инвентаризации.
До закупки оборудования необходимо определить:
- какие персональные данные обрабатываются;
- для каких целей;
- в каких системах;
- кто имеет к ним доступ;
- кому информация передается;
- какие угрозы актуальны;
- какие меры уже реализованы.
Только после этого имеет смысл формировать целевую архитектуру.
Как понять, соответствует ли текущая система требованиям?
Провести комплексный аудит.
Проверяется не только наличие документов и средств защиты, но и фактическая реализация процессов: права доступа, конфигурации, журналирование, резервное копирование, реагирование на инциденты, актуальность модели угроз и выполнение требований локальных актов.
Сколько занимает внедрение системы защиты?
Универсального срока нет. Он зависит от масштаба инфраструктуры, количества ИСПДн, числа площадок, состояния документации, набора внедряемых продуктов и необходимости модернизации существующей архитектуры.
Небольшой проект и построение системы для распределенной инфраструктуры на тысячи пользователей принципиально различаются по трудоемкости.
Можно ли модернизировать существующую систему без полной замены?
Да. Во многих случаях это наиболее рациональный вариант.
Сначала проводится gap-анализ: определяется, какие существующие решения можно сохранить, какие требуется перенастроить или обновить и каких механизмов не хватает.
После этого система развивается поэтапно — без неоправданной полной замены работающей инфраструктуры.
Заключение
Защита персональных данных — это постоянный управляемый процесс, а не разовый проект по установке средств информационной безопасности.
Организации необходимо одновременно контролировать правовые основания обработки данных, бизнес-процессы, доступ пользователей, состояние ИТ-инфраструктуры, действия подрядчиков и технические угрозы.
Наиболее устойчивый результат дает комплексный подход:
инвентаризация данных → анализ требований → модель угроз → организационные меры → архитектура защиты → внедрение → тестирование → мониторинг → постоянное развитие.
Такой подход помогает не только выполнять регуляторные требования, но и решать основную практическую задачу — уменьшать вероятность утечки и последствия инцидентов.
Получить консультацию по защите персональных данных
Если вам необходимо оценить текущее состояние защиты ПДн, разработать систему защиты ИСПДн или модернизировать существующую инфраструктуру, специалисты Комрунет помогут провести обследование, определить необходимые меры, подобрать и внедрить средства защиты с учетом ваших ИТ-систем и бизнес-процессов.