
Электронные документы, корпоративные сервисы и защищенные соединения требуют надежной проверки подлинности участников. Как убедиться, что договор подписал уполномоченный человек, а пользователь подключился к нужному серверу? Для решения таких задач применяют цифровые сертификаты и удостоверяющие центры.
Удостоверяющий центр подтверждает связь открытого ключа с его владельцем. Это позволяет информационным системам проверять электронные подписи и устанавливать доверие при обмене данными.
С работой УЦ организации сталкиваются при сдаче отчетности, подписании договоров и подключении к государственным сервисам. Удостоверяющие центры также используют для защиты корпоративной инфраструктуры.
Надежность УЦ влияет не только на электронный документооборот. От нее зависит безопасность аутентификации, сетевых соединений и других процессов, которые используют цифровые сертификаты.
Что такое удостоверяющий центр
Удостоверяющий центр (Certification Authority, CA) — это организация или техническая служба, которая выпускает и обслуживает цифровые сертификаты.
Основная задача УЦ — подтвердить связь открытого ключа с конкретным владельцем. Им может быть человек, организация, сервер или устройство. Состав владельцев зависит от типа сертификата и правил работы центра.
Определение
Удостоверяющий центр (УЦ) — доверенная сторона, которая выдает цифровые сертификаты, подтверждает связь открытых ключей с владельцами и управляет статусом сертификатов.
Для понимания роли УЦ важно различать три понятия.
Электронная подпись — информация в электронной форме, присоединённая к другой электронной информации или иным образом связанная с ней и используемая для определения подписанта. Усиленная электронная подпись применяет криптографические алгоритмы.
Сертификат ключа проверки электронной подписи — электронный документ, который связывает открытый ключ с его владельцем. Он содержит сведения, необходимые для проверки подписи.
Удостоверяющий центр — организация или служба, которая подтверждает такую связь электронной подписью сертификата.
Рассмотрим простой пример. Сотрудник подписывает договор своим закрытым ключом. Получатель проверяет подпись с помощью открытого ключа из сертификата.
При этом сертификат помогает установить, кому принадлежит открытый ключ. Получатель также проверяет, доверяет ли он УЦ, который выдал сертификат.
Сам удостоверяющий центр не подписывает договор вместо сотрудника. Он создает основу для проверки подписи и доверия к ключу.
Для чего нужен удостоверяющий центр
Главное назначение УЦ — снизить риск подмены участников электронного взаимодействия. Без доверенного механизма проверки злоумышленник может выдать свой открытый ключ за чужой.
Удостоверяющий центр решает несколько задач:
- Подтверждает связь открытого ключа с владельцем сертификата.
- Создает основу для проверки усиленных электронных подписей.
- Помогает контролировать подлинность и целостность электронных документов.
- Выпускает, обновляет и отзывает сертификаты.
- Поддерживает доверие между пользователями, организациями и информационными системами.
Например, компания получает подписанный договор от контрагента. Система электронного документооборота проверяет подпись, сертификат и его статус. Это помогает выявить изменение документа после подписания.
Другой пример — подключение сотрудника к корпоративной сети. Сервер проверяет сертификат устройства и определяет, относится ли оно к доверенной инфраструктуре.
При этом сертификат не подтверждает все полномочия владельца. Право подписывать конкретные документы может зависеть от должности, доверенности и других условий.
Поэтому проверка сертификата — лишь одна часть безопасного электронного взаимодействия.
Как работает удостоверяющий центр
Принцип работы удостоверяющего центра основан на криптографии с открытым ключом. Для создания и проверки усиленной электронной подписи используется пара криптографически связанных ключей.
Закрытый ключ применяется для создания электронной подписи. Он должен быть защищён от несанкционированного доступа и использования.
Открытый ключ используется для проверки электронной подписи. Его можно передавать другим участникам вместе с сертификатом.
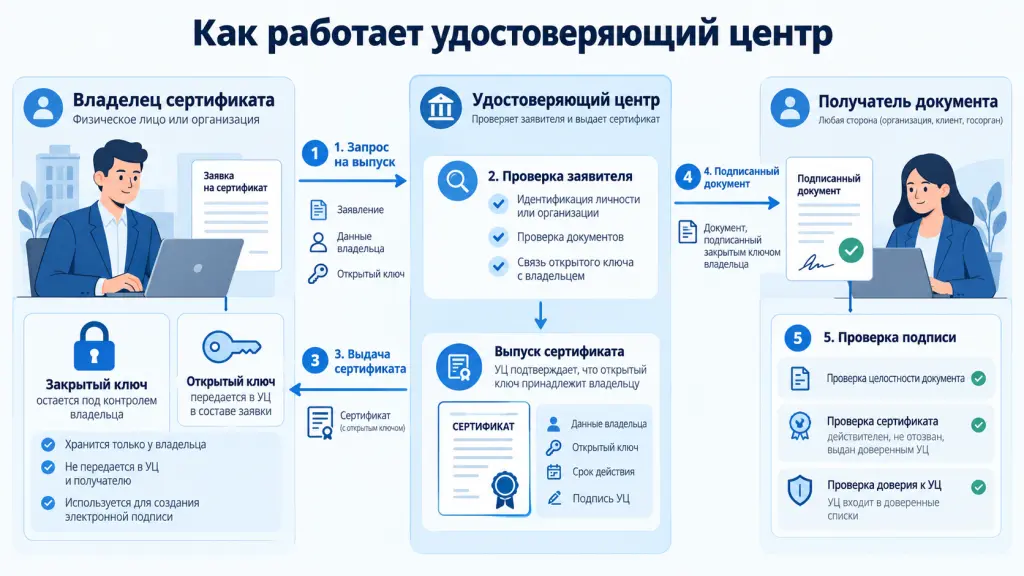
Процесс выдачи и использования сертификата включает несколько этапов.
1. Подача заявления
Пользователь или организация обращается в УЦ за сертификатом и предоставляет необходимые сведения. Порядок обращения зависит от типа сертификата и требований удостоверяющего центра.
2. Проверка заявителя
УЦ идентифицирует заявителя и проверяет необходимые сведения в соответствии с установленными правилами. Для квалифицированных сертификатов способы идентификации определяются Федеральным законом № 63-ФЗ. В предусмотренных случаях идентификация возможна без личного присутствия заявителя.
3. Формирование ключевой пары
Создаётся пара криптографически связанных ключей: закрытый ключ электронной подписи и открытый ключ для её проверки.
Ключевую пару может формировать сам заявитель с использованием соответствующих средств электронной подписи. Законодательство также предусматривает возможность создания ключей удостоверяющим центром.
Порядок формирования, хранения и использования ключей зависит от типа электронной подписи, регламента УЦ и применяемых криптографических средств.
4. Формирование запроса и выпуск сертификата
На основе открытого ключа и проверенных сведений формируется запрос на выпуск сертификата. Удостоверяющий центр связывает открытый ключ с владельцем и подписывает сертификат своим закрытым ключом.
5. Подписание документа
Владелец использует закрытый ключ для создания электронной подписи. В зависимости от технологии ключ может храниться на защищённом носителе, в криптографическом модуле или использоваться через предусмотренный системой сервис дистанционного подписания.
6. Проверка подписи
Получатель проверяет электронную подпись, сертификат, цепочку доверия и необходимые сведения о его действительности. При проверке квалифицированной электронной подписи дополнительно учитываются условия статьи 11 Федерального закона № 63-ФЗ.
Важно: закрытый ключ не передают получателю подписанного документа. Если ключ создаёт заявитель, его передача УЦ для выпуска сертификата обычно не требуется. Если УЦ участвует в создании ключей, необходимо соблюдать требования к их защите, передаче и использованию.
Для хранения закрытых ключей применяют защищённые носители, криптографические модули и другие предусмотренные технологией средства защиты.
Основные функции удостоверяющего центра
Работа УЦ не заканчивается выпуском сертификата. Центр должен обеспечивать его обслуживание и предоставлять сведения, необходимые для проверки доверия.
Выпуск сертификатов электронной подписи
УЦ создает сертификат, который связывает открытый ключ с владельцем. Состав сведений зависит от типа сертификата и применяемых стандартов.
Обычно сертификат содержит имя или идентификатор владельца, открытый ключ, сведения об издателе и срок действия. Также указываются серийный номер, алгоритмы и ограничения применения.
Цифровая подпись самого УЦ позволяет проверить, что данные сертификата не изменили после выпуска.
Проверка личности владельца сертификата
Надежность сертификата зависит от качества проверки заявителя. Даже сильная криптография не исправит ошибку идентификации.
УЦ проверяет сведения по установленным правилам. Для квалифицированных сертификатов действуют требования российского законодательства.
В корпоративной среде проверка может опираться на кадровые записи, учетные системы и внутренние процедуры. Главное — исключить выдачу сертификата постороннему лицу.
Управление жизненным циклом сертификатов
Каждый сертификат имеет ограниченный срок действия. При смене ключей, изменении данных или выявлении угроз может потребоваться новый сертификат.
УЦ поддерживает выпуск, повторную выдачу, прекращение действия и отзыв сертификатов.
Важно различать замену сертификата и продление срока действия. На практике при плановом обновлении часто выпускают новый сертификат. При этом ключевая пара может меняться в соответствии с политикой безопасности.
Предоставление информации о статусе сертификатов
Сертификат может стать недействительным раньше срока. Например, если владелец потерял ключевой носитель или возникло подозрение на компрометацию.
Для проверки статуса применяют два механизма.
CRL (Certificate Revocation List) — список отозванных сертификатов. Проверяющая система получает список и ищет в нем нужный серийный номер.
OCSP (Online Certificate Status Protocol) — протокол проверки статуса сертификата через специальный сервис. Он позволяет запросить сведения о конкретном сертификате.
Оба механизма помогают выявить отзыв. Однако они не заменяют проверку подписи и цепочки доверия.
Поддержание доверия к сертификатам
Получатель должен убедиться, что сертификат выпустил доверенный УЦ. Для этого система проверяет цифровую подпись сертификата и цепочку сертификации.
Если доверие не подтверждается, система должна обработать ситуацию согласно своей политике безопасности.
Таким образом, удостоверяющий центр отвечает не только за выпуск сертификатов. Он также поддерживает процессы, необходимые для их безопасного применения.
Какие бывают удостоверяющие центры
Удостоверяющие центры различаются по правовому статусу, кругу пользователей и назначению сертификатов.
Одни работают с квалифицированными электронными подписями. Другие обеспечивают доверие внутри корпоративной сети или защищают публичные веб-сервисы.
Аккредитованные и неаккредитованные удостоверяющие центры
В России деятельность удостоверяющих центров регулирует Федеральный закон от 06.04.2011 № 63-ФЗ «Об электронной подписи».
Аккредитованный удостоверяющий центр — УЦ, получивший аккредитацию в установленном законом порядке либо признаваемый аккредитованным непосредственно на основании законодательства.
В соответствии с частью 1 статьи 15 Федерального закона № 63-ФЗ УЦ ФНС России, Федерального казначейства и Банка России признаются аккредитованными в силу закона.
Аккредитованные УЦ выдают квалифицированные сертификаты ключей проверки электронной подписи в пределах своих полномочий.
При соблюдении предусмотренных законом условий электронный документ, подписанный квалифицированной электронной подписью (КЭП), признаётся равнозначным документу на бумажном носителе, подписанному собственноручной подписью, за исключением установленных законодательством случаев.
Неаккредитованные удостоверяющие центры могут выпускать сертификаты, например для корпоративной инфраструктуры или применения усиленной неквалифицированной электронной подписи. Использование криптографических алгоритмов само по себе не делает такие сертификаты квалифицированными.
Государственные удостоверяющие центры
В России действуют специализированные государственные удостоверяющие центры, которые выдают квалифицированные сертификаты определённым категориям заявителей.
УЦ Федеральной налоговой службы (ФНС России) выдаёт квалифицированные сертификаты руководителям юридических лиц и другим лицам, имеющим право действовать от их имени без доверенности, индивидуальным предпринимателям и иным установленным категориям заявителей. Для отдельных категорий действуют специальные процедуры получения сертификатов.
УЦ Федерального казначейства выдаёт квалифицированные сертификаты участникам электронного взаимодействия в установленной сфере деятельности. Категории заявителей определяются законодательством, включая статьи 17.2 и 17.4 Федерального закона № 63-ФЗ.
УЦ Банка России выдаёт квалифицированные сертификаты предусмотренным законодательством категориям участников финансового рынка, включая уполномоченных лиц кредитных организаций и некредитных финансовых организаций.
Электронные подписи сотрудников организаций. Представители юридических лиц и индивидуальных предпринимателей, действующие по доверенности, при использовании КЭП применяют квалифицированные сертификаты физических лиц. Для подтверждения полномочий в предусмотренных случаях используется машиночитаемая доверенность (МЧД).
С 1 сентября 2024 года завершился переходный период использования ранее выданных коммерческими аккредитованными УЦ квалифицированных сертификатов сотрудников с указанием организации. Для подписания документов от имени организации представитель, как правило, использует личную КЭП вместе с МЧД.
Конкретные требования к сертификатам и доверенностям зависят от категории подписанта и правил соответствующей информационной системы.
Корпоративные удостоверяющие центры
Корпоративный УЦ работает в инфраструктуре конкретной организации. Он выдает сертификаты пользователям, серверам, приложениям и устройствам.
Такой центр может использоваться для входа в корпоративные системы, проверки устройств и защиты внутренних соединений.
Например, компания создает собственный УЦ для выдачи сертификатов рабочим станциям. При подключении к внутреннему сервису сервер проверяет сертификат устройства.
Организация сама определяет правила выпуска, сроки действия и порядок отзыва сертификатов. При этом она отвечает за безопасность всей инфраструктуры доверия.
Публичные удостоверяющие центры
Публичные УЦ выпускают сертификаты для внешних информационных систем и пользователей.
Один из основных сценариев — сертификаты для протокола TLS (Transport Layer Security). Этот протокол помогает защищать сетевые соединения.
Браузер проверяет сертификат веб-сервера и определяет, доверяет ли его издателю. Если проверка проходит успешно, соединение может быть установлено с подтверждением подлинности сервера.
Публичный УЦ для TLS и аккредитованный российский УЦ для КЭП решают разные задачи. Их сертификаты нельзя считать взаимозаменяемыми.
Сравнение типов удостоверяющих центров
| Тип УЦ | Назначение | Особенности |
|---|---|---|
| Аккредитованный | Выдача квалифицированных сертификатов | Работает по требованиям законодательства РФ |
| Государственный | Электронное взаимодействие определенных категорий заявителей | Имеет установленную сферу полномочий |
| Корпоративный | Защита внутренних сервисов и пользователей | Доверие определяется политикой организации |
| Публичный | Защита сайтов и внешних сервисов | Сертификаты могут признаваться браузерами и другими клиентами |
Государственные центры могут одновременно иметь статус аккредитованных. Поэтому эта классификация описывает назначение и статус, а не четыре взаимоисключающие группы.
Удостоверяющий центр и инфраструктура открытых ключей (PKI)
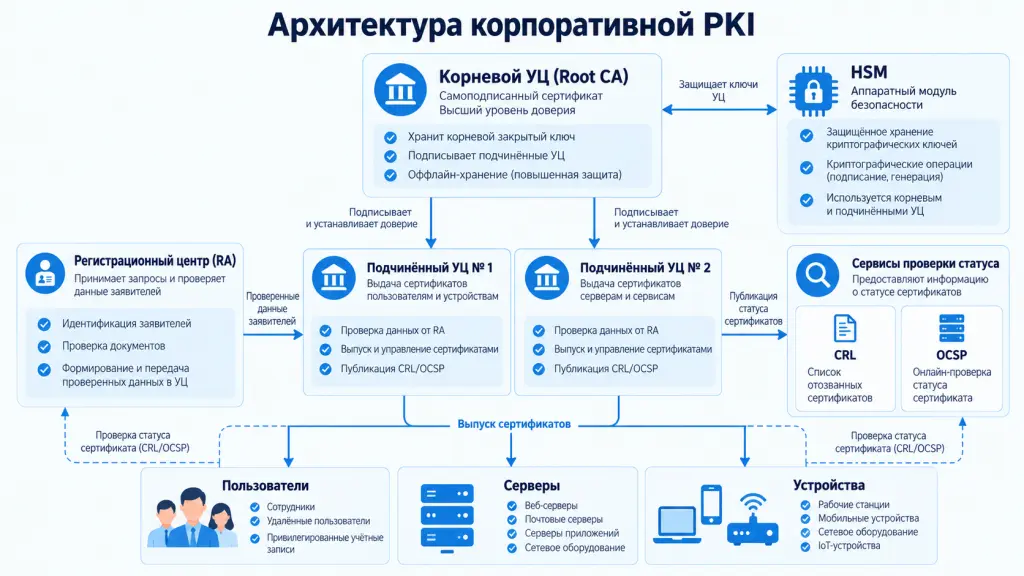
Удостоверяющий центр — ключевой компонент инфраструктуры открытых ключей, или PKI (Public Key Infrastructure).
PKI — совокупность технологий, правил и сервисов, которые управляют цифровыми сертификатами и криптографическими ключами.
Она позволяет устанавливать доверие между участниками информационного обмена без предварительной передачи секретных ключей.
PKI включает не только удостоверяющий центр. В ее состав также могут входить регистрационные службы, хранилища сертификатов, сервисы проверки отзыва и средства защиты ключей.
Корневой и подчиненный удостоверяющие центры
В крупных инфраструктурах применяют иерархию удостоверяющих центров.
На верхнем уровне находится корневой удостоверяющий центр (Root CA). Его сертификат обычно является самоподписанным и служит точкой доверия.
Ниже размещают подчиненные УЦ (Intermediate CA). Они получают сертификаты от вышестоящего центра и выпускают сертификаты для пользователей или систем.
Такое разделение снижает риски для корневого ключа. Корневой УЦ можно изолировать от повседневных операций и использовать только для ограниченного набора задач.
Упрощённая иерархия корпоративной PKI:
- Корневой УЦ (Root CA)
- Подчинённый УЦ № 1
- Сертификаты пользователей
- Подчинённый УЦ № 2
- Сертификаты серверов и устройств
- Подчинённый УЦ № 1
Как работает цепочка доверия
Цепочка доверия связывает конечный сертификат с доверенным корневым УЦ.
Допустим, сотрудник подключается к корпоративному серверу. Сервер предъявляет сертификат, который выпустил подчиненный удостоверяющий центр.
Клиент проверяет подпись сертификата, затем сертификат подчиненного УЦ. Процесс продолжается до доверенного корневого центра.
Также система проверяет сроки действия, допустимое применение сертификатов и статус отзыва. Если один из обязательных этапов завершится ошибкой, доверие не будет подтверждено.
Важно понимать, что корневой сертификат должен быть доверенным для конкретной системы. Самоподписанный сертификат неизвестного УЦ не создает доверия автоматически.
Регистрационный центр и криптографическая защита
В инфраструктуре PKI может работать регистрационный центр — RA (Registration Authority).
Он принимает запросы, проверяет данные заявителей и передает подтвержденные сведения в удостоверяющий центр.
Такое разделение позволяет вынести регистрацию пользователей из центрального узла выпуска сертификатов.
Для защиты ключей УЦ часто применяют аппаратные модули безопасности — HSM (Hardware Security Module).
HSM выполняет криптографические операции в защищенной среде. При правильной настройке закрытые ключи УЦ не покидают модуль в открытом виде.
Для управления сертификатами используют специализированные платформы. Они автоматизируют выдачу, учет, замену и отзыв сертификатов.
В крупных организациях такие платформы помогают сократить число ошибок при ручном управлении PKI.
Где применяются удостоверяющие центры
УЦ используются в разных сценариях цифрового взаимодействия. Их роль зависит от требований конкретной системы.
Электронный документооборот
Электронный документооборот (ЭДО) позволяет компаниям обмениваться юридически значимыми документами без бумажных оригиналов.
Организации подписывают договоры, акты, счета и другие документы электронной подписью.
Сертификат помогает проверить, каким ключом создана подпись и кому он принадлежит. При необходимости система также проверяет полномочия подписанта.
Государственные информационные системы
Квалифицированные сертификаты применяют при взаимодействии с государственными сервисами.
Они нужны для подачи отчетности, участия в закупках и выполнения других юридически значимых действий.
Требования к электронной подписи зависят от конкретной системы и категории пользователя.
Защита корпоративных информационных систем
Сертификаты могут использоваться для проверки пользователей, серверов и рабочих станций.
Например, корпоративная система допускает подключение только с устройств, имеющих действующие сертификаты внутреннего УЦ.
При этом проверка сертификата не заменяет разграничение прав доступа. После аутентификации система должна определить разрешенные действия пользователя.
Защищенные сетевые соединения
Цифровые сертификаты применяются в TLS, виртуальных частных сетях VPN (Virtual Private Network) и других технологиях защищенной связи.
В зависимости от конфигурации сертификат подтверждает подлинность сервера, клиента или обеих сторон.
Например, при взаимной TLS-аутентификации стороны проверяют сертификаты друг друга. Это полезно для защиты взаимодействия между внутренними сервисами.
Корпоративная почта
Сертификаты используют для цифрового подписания и шифрования сообщений.
Один из распространенных стандартов — S/MIME (Secure/Multipurpose Internet Mail Extensions).
Цифровая подпись помогает проверить отправителя и целостность письма. Шифрование ограничивает доступ к содержимому сообщения.
Для этих задач могут применяться разные ключи и сертификаты. Их назначение определяется политикой безопасности организации.
Какие риски связаны с работой удостоверяющих центров
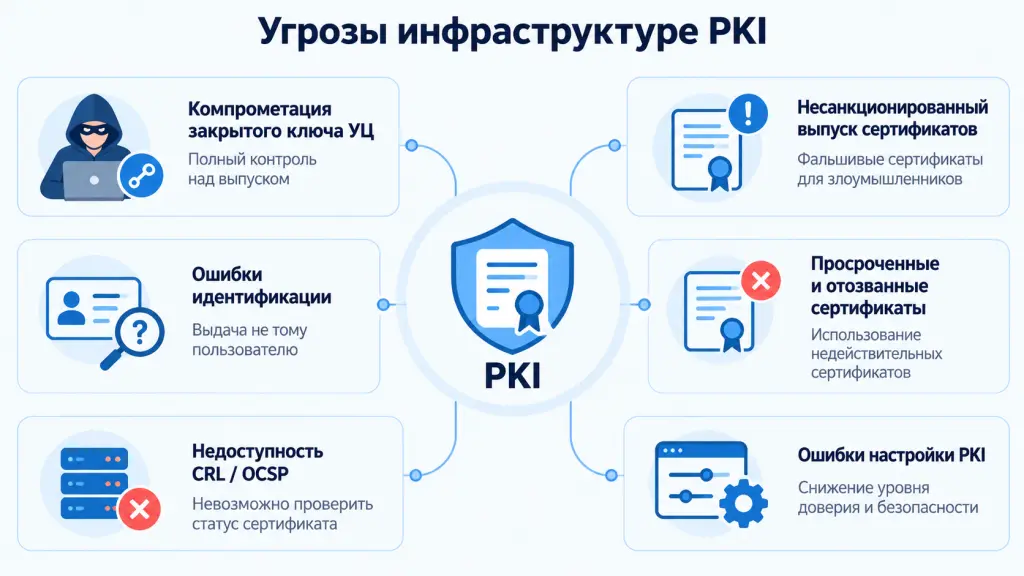
Компрометация удостоверяющего центра может затронуть множество систем. Причина проста: один УЦ часто служит источником доверия для большого числа сертификатов.
Компрометация закрытого ключа УЦ
Это один из наиболее опасных сценариев.
Если злоумышленник получит закрытый ключ удостоверяющего центра, он может попытаться выпускать поддельные сертификаты от его имени.
Масштаб последствий зависит от уровня УЦ в иерархии и области его доверия.
Компрометация корневого центра особенно опасна. Она может потребовать замены значительной части инфраструктуры сертификатов.
Несанкционированный выпуск сертификатов
Злоумышленник может воспользоваться ошибками проверки заявителей или получить доступ к системе выпуска сертификатов.
В результате он сможет получить сертификат на чужое имя или для чужого сервиса.
Это создает риск подмены участников обмена и обхода механизмов аутентификации.
Ошибки идентификации
Даже надежные алгоритмы не обеспечат доверие, если УЦ ошибочно установил владельца ключа.
Поэтому проверка личности и полномочий должна быть самостоятельным защищенным процессом.
Просроченные и отозванные сертификаты
Истечение срока действия сертификата может нарушить работу приложения или сетевого сервиса. Для новых операций, требующих действующего сертификата, нельзя использовать сертификат, срок действия которого истёк или который был отозван.
Однако истечение срока действия сертификата не означает автоматической недействительности всех ранее созданных электронных подписей.
При проверке квалифицированной электронной подписи учитываются условия статьи 11 Федерального закона № 63-ФЗ. При наличии достоверной информации о времени подписания проверяется действительность квалифицированного сертификата на этот момент; если момент подписания достоверно не определён, применяются установленные законом условия проверки на день проверки. Также учитываются другие требования к действительности квалифицированной электронной подписи.
Таким образом, ранее подписанный документ может сохранять юридическую силу после истечения срока сертификата. Это зависит от соблюдения требований закона, а не только от результата криптографической проверки.
Недоступность сервисов проверки
Сбои CRL и OCSP способны повлиять на доступность приложений.
Поведение зависит от политики проверки. Одни системы блокируют подключение при отсутствии данных о статусе. Другие могут продолжить работу с определенными ограничениями.
В критичных системах такая политика должна быть заранее согласована с требованиями безопасности.
Ошибки настройки PKI
Неправильные цепочки доверия, избыточное доверие к корневым сертификатам и слабый контроль ключей создают дополнительные угрозы.
Например, установка постороннего корневого сертификата может позволить принимать сертификаты, выпущенные неизвестным центром.
При этом риск касается не только серверов. Ошибки могут возникать на рабочих станциях, мобильных устройствах и сетевом оборудовании.
Как обеспечить безопасную работу с удостоверяющими центрами
Для организации недостаточно просто получить сертификаты. Нужно контролировать весь процесс: от создания ключей до прекращения их использования.
Особенно важно это для компаний с большим числом серверов, пользователей и корпоративных приложений.
Проверяйте статус и надежность УЦ
При выборе аккредитованного центра следует проверить его действующий статус и полномочия.
Если сертификаты нужны для юридически значимого обмена, важно учитывать требования Федерального закона № 63-ФЗ.
Для корпоративных и публичных УЦ следует оценивать политику безопасности, процедуры идентификации и порядок реагирования на инциденты.
Обеспечьте защищенное хранение закрытых ключей
Закрытые ключи необходимо защищать от копирования и несанкционированного применения.
Для ключей пользователей применяют защищенные носители и другие допустимые средства электронной подписи. Для ключей УЦ и критичных сервисов целесообразно использовать HSM.
Доступ к ключевым операциям должен соответствовать обязанностям сотрудников. Административные действия необходимо регистрировать.
Где этого требуют нормативные документы, следует применять сертифицированные средства криптографической защиты информации (СКЗИ).
Контролируйте сроки действия сертификатов
Истечение сертификата может остановить работу приложения или сетевого соединения.
Например, просроченный TLS-сертификат способен вызвать ошибки подключения пользователей к веб-сервису.
В корпоративной инфраструктуре полезно вести единый реестр сертификатов. Он должен содержать сведения о владельцах, назначении, сроках действия и ответственных лицах.
Система мониторинга может заранее предупреждать администратора о предстоящем истечении срока.
Автоматизируйте управление сертификатами
Ручное управление сотнями сертификатов повышает риск ошибок.
Автоматизация позволяет централизовать выпуск, замену, учет и отзыв сертификатов.
Для этих задач применяют платформы управления жизненным циклом сертификатов — CLM (Certificate Lifecycle Management).
Такие решения помогают находить сертификаты в инфраструктуре и контролировать их состояние. Также они могут взаимодействовать с УЦ и корпоративными системами мониторинга.
Однако автоматизацию важно внедрять с учетом правил доступа. Система не должна позволять бесконтрольно выпускать сертификаты от имени доверенного УЦ.
Настройте проверку доверия и статуса сертификатов
Информационные системы должны проверять сертификаты с учётом назначения электронной подписи и требований конкретного процесса.
Необходимо учитывать цепочку доверия, срок действия, назначение сертификата, допустимые алгоритмы и статус отзыва.
Для квалифицированных электронных подписей, созданных ранее, необходимо соблюдать условия статьи 11 Федерального закона № 63-ФЗ. Если имеется достоверная информация о моменте подписания, проверка действительности квалифицированного сертификата проводится применительно к этому моменту. Если такой информации нет, применяются условия проверки на дату проверки.
Также следует определить порядок обработки ошибок CRL и OCSP. Политика проверки должна учитывать требования безопасности и доступности информационных систем.
Проводите аудит корпоративной PKI
Аудит помогает выявить слабые места в инфраструктуре сертификатов.
При проверке оценивают архитектуру УЦ, защиту ключей, права администраторов и настройки доверия. Отдельное внимание уделяют журналам событий и процедурам восстановления после инцидентов.
Также необходимо проверять порядок отзыва сертификатов уволенных сотрудников и выведенных из эксплуатации устройств.
Для крупных организаций полезно разделять административные роли. Например, оператор регистрации не должен автоматически получать доступ к закрытому ключу УЦ.
Роль системного интегратора
Внедрение корпоративной PKI требует согласованной работы инфраструктурных и ИБ-команд.
Системный интегратор помогает спроектировать иерархию УЦ, выбрать криптографические средства и настроить управление сертификатами.
При проектировании важно учитывать существующие системы аутентификации, корпоративные каталоги, сетевую архитектуру и требования к отказоустойчивости.
Результат такого проекта — управляемая инфраструктура доверия, которая поддерживает рабочие процессы организации.
Часто задаваемые вопросы об удостоверяющих центрах (FAQ)
Чем удостоверяющий центр отличается от электронной подписи?
Электронная подпись применяется для подписания документов. Удостоверяющий центр выпускает сертификаты, необходимые для проверки принадлежности открытых ключей. УЦ не подписывает документы за владельца ключа.
Кто может получить сертификат в удостоверяющем центре?
Это зависит от типа сертификата и полномочий УЦ. Квалифицированные сертификаты могут получать физические лица, руководители организаций, индивидуальные предприниматели и другие предусмотренные законом заявители. Для сотрудников, действующих по доверенности, могут требоваться МЧД.
Можно ли использовать электронную подпись без удостоверяющего центра?
Да. Например, простая электронная подпись может работать на основе кодов подтверждения или учетной записи. В закрытых системах возможно использование криптографических ключей без внешнего УЦ. Однако для квалифицированной электронной подписи требуется квалифицированный сертификат, выпущенный уполномоченным УЦ.
Как проверить действительность сертификата электронной подписи?
Необходимо проверить срок действия сертификата, его электронную подпись, цепочку доверия, назначение и статус отзыва.
Если проверяется ранее созданная квалифицированная электронная подпись, необходимо учитывать момент подписания документа и требования статьи 11 Федерального закона № 63-ФЗ. При достоверно установленном времени подписания действительность сертификата оценивают применительно к этому моменту; при отсутствии таких сведений — по предусмотренным законом правилам на дату проверки.
Проверку выполняют средствами электронной подписи или специализированными сервисами, соответствующими применяемой технологии.
Что делать, если сертификат истёк или закрытый ключ скомпрометирован?
Если сертификат истек, необходимо получить новый. При подозрении на компрометацию закрытого ключа следует немедленно прекратить его использование и инициировать отзыв сертификата. Затем нужно создать новую ключевую пару и оценить возможные последствия инцидента.
Заключение
Удостоверяющий центр — важный элемент инфраструктуры цифрового доверия. Он связывает открытые ключи с владельцами сертификатов и поддерживает проверку их подлинности.
УЦ применяются при работе с электронной подписью, в корпоративных системах, государственных сервисах и защищенных сетевых соединениях.
При этом безопасность зависит не только от самого удостоверяющего центра. Важную роль играют защита закрытых ключей, корректная настройка PKI и управление жизненным циклом сертификатов.
Для организаций особенно важно выстроить централизованную инфраструктуру доверия. Она упрощает контроль сертификатов, снижает риск ошибок и повышает устойчивость цифровых сервисов.
Если ваша организация планирует внедрить корпоративную PKI или модернизировать действующую инфраструктуру сертификатов, стоит начать с оценки архитектуры и текущих рисков. Специалисты по информационной безопасности и системной интеграции помогут выбрать архитектуру УЦ, настроить криптографическую защиту и автоматизировать управление сертификатами.