
Локальная сеть, или LAN (Local Area Network), объединяет компьютеры, серверы, телефоны, принтеры, камеры, точки беспроводного доступа и другие устройства на относительно небольшой территории. Это может быть офис, одно или несколько зданий, кампус, склад или производственная площадка.
LAN лежит в основе ИТ-инфраструктуры большинства организаций. Через нее сотрудники получают доступ к внутренним приложениям, базам данных, файловым ресурсам, интернету и корпоративным сервисам.
С точки зрения информационной безопасности локальная сеть особенно важна: после компрометации одного устройства злоумышленник может исследовать соседние системы, попытаться получить доступ к серверам и перемещаться по инфраструктуре. Поэтому корпоративная LAN должна не только обеспечивать связность, но и ограничивать ее там, где взаимодействие между системами не требуется.
Что такое локальная сеть (LAN)
LAN расшифровывается как Local Area Network — локальная сеть.
В общем случае это инфраструктура, которая позволяет устройствам обмениваться данными в пределах ограниченной территории. Устройства могут соединяться кабелями Ethernet, по Wi-Fi или одновременно использовать проводные и беспроводные подключения.
Границы LAN определяются не только физическим расстоянием. На одной корпоративной площадке может существовать несколько логически разделенных сетей и сегментов с разными правилами доступа.
Локальная сеть обеспечивает обмен данными и доступ к общим ресурсам, помогает централизованно управлять устройствами и служит транспортной средой для корпоративных информационных систем.
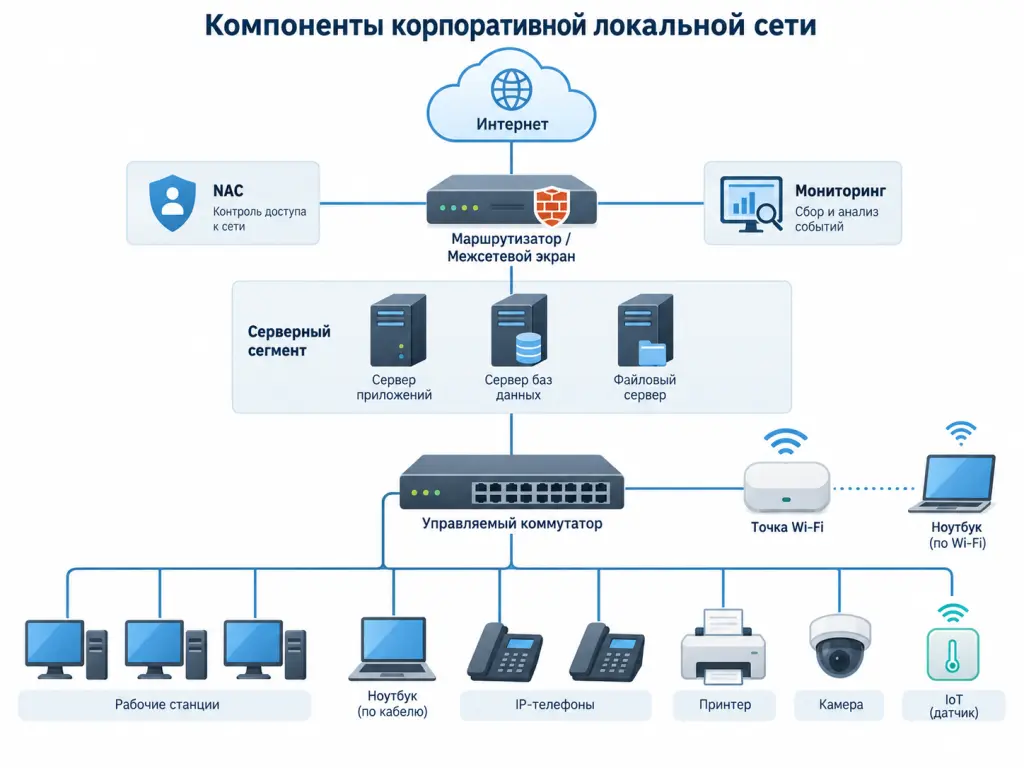
Домашняя и корпоративная локальные сети используют сходные базовые технологии, но различаются масштабом и требованиями. В домашней сети обычно достаточно маршрутизатора и нескольких проводных или Wi-Fi-устройств. Корпоративная LAN может включать сотни или тысячи конечных устройств, несколько уровней коммутаторов, точки доступа, средства аутентификации, межсетевые экраны, системы мониторинга и отдельные сетевые сегменты для разных типов оборудования.
Для чего нужна локальная сеть
Обмен данными между устройствами
LAN позволяет устройствам передавать данные друг другу без необходимости направлять каждый запрос через интернет. Например, рабочая станция может обращаться к файловому серверу, серверу печати или другому внутреннему ресурсу организации.
Это обеспечивает обмен информацией внутри инфраструктуры и позволяет контролировать передачу корпоративных данных.
Совместный доступ к корпоративным ресурсам
Через локальную сеть сотрудники получают доступ к общим файловым хранилищам, принтерам, базам данных, системам документооборота и другим внутренним сервисам.
Доступ можно регулировать с помощью аутентификации и авторизации, политик безопасности и сетевых правил.
Подключение к интернету
Устройства LAN обычно получают доступ к внешним сетям через корпоративный шлюз или маршрутизатор. На границе сети могут использоваться межсетевые экраны, прокси-серверы, системы предотвращения вторжений и другие средства защиты.
Так организация может централизованно контролировать внешнее сетевое взаимодействие.
Централизованное управление инфраструктурой
LAN дает администраторам возможность централизованно управлять рабочими станциями и сетевым оборудованием, устанавливать обновления, собирать журналы событий и контролировать состояние инфраструктуры.
Централизация упрощает эксплуатацию, но повышает требования к защите административных систем: компрометация учетной записи с широкими полномочиями может затронуть значительную часть сети.
Работа корпоративных информационных систем
Локальная сеть обеспечивает взаимодействие компонентов ERP-, CRM-, производственных, складских, бухгалтерских и других информационных систем.
Через LAN также могут работать IP-телефония, видеонаблюдение, системы контроля и управления доступом, промышленное оборудование, IoT-устройства и системы мониторинга.
Из чего состоит локальная сеть
Рабочие станции и конечные устройства
К конечным устройствам относятся компьютеры, ноутбуки, смартфоны, планшеты, IP-телефоны, принтеры, камеры, терминалы, датчики, контроллеры и другое оборудование, подключенное к сети.
С точки зрения информационной безопасности каждое такое устройство может стать точкой входа в инфраструктуру. Поэтому важно контролировать, какие устройства подключаются к LAN и к каким ресурсам им разрешен доступ.
Коммутаторы
Коммутатор, или switch, соединяет устройства внутри локальной сети и передает Ethernet-кадры между своими портами.
Коммутатор анализирует MAC-адреса и формирует таблицу соответствий между MAC-адресами и портами. Благодаря этому обычный пользовательский трафик направляется преимущественно через порт, за которым находится его получатель, а не рассылается на все порты.
Управляемые корпоративные коммутаторы также могут поддерживать VLAN, 802.1X, механизмы контроля доступа, защитные функции и средства мониторинга.
Маршрутизаторы и шлюзы
Маршрутизатор соединяет разные IP-сети. Например, он может обеспечивать взаимодействие между несколькими подсетями организации или связывать корпоративную инфраструктуру с внешними сетями.
На практике маршрутизация, межсетевое экранирование и подключение к интернету могут выполняться разными устройствами или объединяться в одной платформе.
Серверы и системы хранения данных
Серверы предоставляют пользователям и другим системам приложения, базы данных, каталоги пользователей, файлы и другие сервисы.
Из-за высокой ценности размещенной на них информации серверную инфраструктуру обычно выделяют в отдельные сетевые сегменты и ограничивают доступ к ней.
Точки беспроводного доступа
Точки доступа обеспечивают подключение устройств по Wi-Fi и интегрируют беспроводных пользователей в корпоративную сетевую инфраструктуру.
Для корпоративных WLAN особенно важны надежная аутентификация, безопасные настройки шифрования и разделение корпоративного и гостевого доступа.
Сетевые кабели и физическая инфраструктура
К физической инфраструктуре относятся медные и оптоволоконные линии связи, коммутационные панели, стойки и другие компоненты.
Физическая безопасность также входит в защиту LAN: бесконтрольный доступ к сетевому порту или коммутационному шкафу может позволить подключить постороннее оборудование.
Средства информационной безопасности
В корпоративной LAN могут использоваться межсетевые экраны, системы NAC, IDS/IPS, средства анализа сетевого трафика, системы централизованного журналирования и другие защитные решения.
Они помогают контролировать взаимодействие между сегментами, обнаруживать подозрительную активность и ограничивать доступ потенциально небезопасных устройств.
Как работает локальная сеть
Чтобы устройства могли взаимодействовать по IP, каждое из них получает сетевые параметры: IP-адрес и маску подсети, а обычно также адрес шлюза и DNS-серверов.
Параметры могут назначаться вручную или автоматически, например с помощью DHCP.
Если два устройства находятся в одной IP-подсети, отправителю необходимо определить канальный адрес получателя. В Ethernet-сетях для передачи данных используются MAC-адреса, а IPv4-узлы обычно определяют соответствие между IP- и MAC-адресами с помощью ARP.
После этого данные передаются в Ethernet-кадрах. Коммутатор анализирует MAC-адрес назначения и пересылает кадр через соответствующий порт.
Если адрес назначения находится в другой IP-сети, устройство передает пакет шлюзу по умолчанию. Дальнейший маршрут определяет маршрутизатор или другое устройство, выполняющее маршрутизацию.
В упрощенном виде обмен данными внутри одной сети выглядит так:
устройство → коммутатор → локальный получатель
При обращении в другую сеть:
устройство → коммутатор → шлюз/маршрутизатор → другая сеть
Ethernet в локальной сети
Ethernet — семейство технологий, широко используемых для построения проводных локальных сетей.
Важно различать Ethernet и LAN. LAN — это локальная сеть как инфраструктура, а Ethernet — один из основных способов передачи данных внутри нее.
Современные Ethernet-сети преимущественно строятся на коммутаторах и используют медные или оптоволоконные соединения с различной пропускной способностью.
Проводные и беспроводные LAN
Проводное подключение обычно реализуется с помощью Ethernet, а беспроводная локальная сеть называется WLAN (Wireless Local Area Network) и чаще всего использует Wi-Fi.
На практике корпоративная сеть часто объединяет оба варианта. Рабочие станции и серверы могут подключаться кабелем, а ноутбуки, смартфоны и мобильное оборудование — через точки беспроводного доступа.
Проводная и беспроводная инфраструктура при этом могут быть частью общей сетевой архитектуры и использовать согласованные политики сегментации и контроля доступа.
Топологии локальной сети
Под топологией понимается схема соединения узлов сети.
«Звезда»
В топологии «звезда» конечные устройства подключаются к центральному сетевому устройству — обычно коммутатору.
Для современных Ethernet-сетей это характерная схема на уровне доступа.
Неисправность одного кабельного соединения в такой топологии обычно затрагивает только подключенное через него устройство.
«Шина»
В классической топологии «шина» несколько устройств используют общую линию связи.
Такая архитектура характерна прежде всего для исторических реализаций Ethernet и практически не применяется в современных корпоративных LAN общего назначения.
«Кольцо»
В кольцевой топологии узлы образуют замкнутую цепочку, а данные передаются между последовательно соединенными устройствами.
В классическом виде такая организация значительно реже используется в современных офисных LAN. При этом кольцевые схемы встречаются в отдельных промышленных и отказоустойчивых сетевых архитектурах.
Древовидная и комбинированная топология
Современные корпоративные сети часто имеют иерархическую структуру. Конечные устройства подключаются к коммутаторам доступа, а те — к вышестоящим коммутаторам распределения или ядра.
Физическая архитектура такой сети может напоминать дерево из нескольких взаимосвязанных «звезд».
Иерархическая или комбинированная архитектура часто используется при построении крупных LAN.
LAN, WLAN, VLAN и WAN — в чем разница
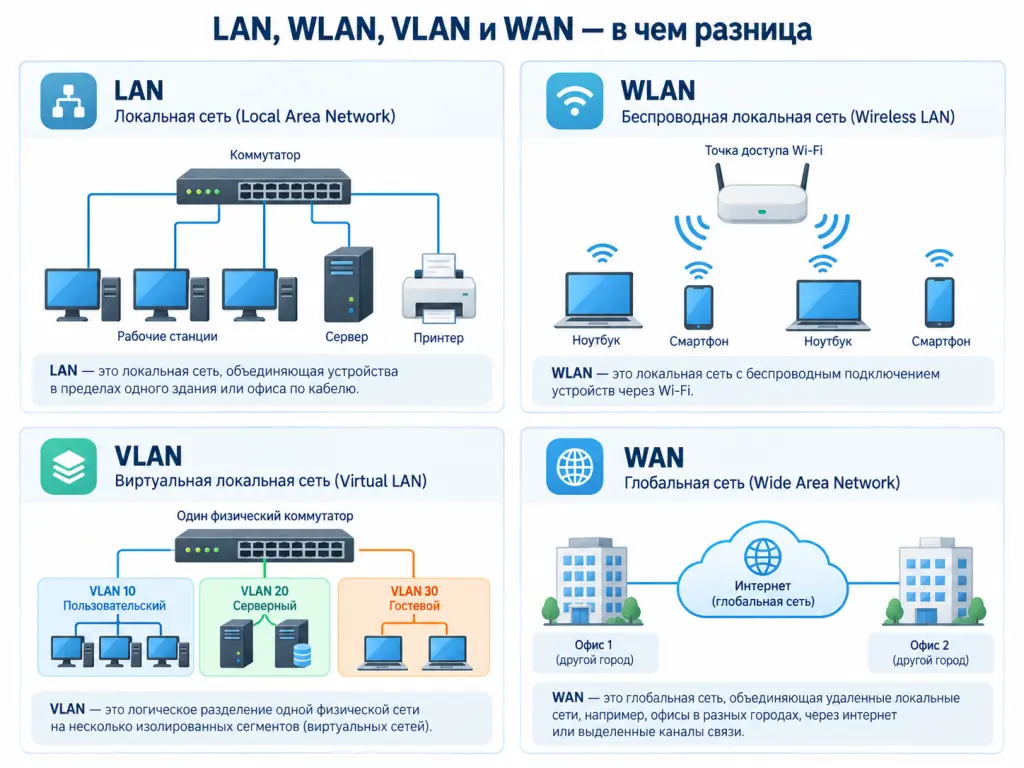
| Термин | Расшифровка | Что означает | Основное назначение |
|---|---|---|---|
| LAN | Local Area Network | Локальная сеть | Объединение устройств на ограниченной территории |
| WLAN | Wireless Local Area Network | Беспроводная локальная сеть | Подключение устройств по беспроводной связи |
| VLAN | Virtual Local Area Network | Виртуальная локальная сеть | Логическое разделение общей сетевой инфраструктуры |
| WAN | Wide Area Network | Территориально распределенная сеть | Соединение удаленных площадок и локальных сетей |
Важно учитывать, что VLAN — не отдельный физический тип сети. Это механизм логического разделения устройств в общей коммутационной инфраструктуре.
Например, компьютеры сотрудников и IP-камеры могут физически подключаться к одному коммутатору, но находиться в разных VLAN. Для обмена трафиком между такими сегментами требуется маршрутизация, а взаимодействие можно дополнительно контролировать с помощью ACL или межсетевого экрана.
Что такое сегментация локальной сети
Сегментация сети — разделение инфраструктуры на отдельные зоны, между которыми действуют контролируемые правила взаимодействия.
Без сегментации большое число устройств может оказаться в одной избыточно доверенной среде. Если злоумышленник получает контроль над одной рабочей станцией, ему становится проще обнаруживать другие системы и обращаться к ним напрямую.
В корпоративной инфраструктуре отдельные сегменты часто выделяют для:
- рабочих станций пользователей;
- серверов;
- административных систем;
- гостевых устройств;
- IP-телефонии;
- видеонаблюдения;
- принтеров и периферийного оборудования;
- IoT;
- технологических и производственных систем.
Один из распространенных механизмов сегментации — VLAN.
Однако наличие нескольких VLAN само по себе не обеспечивает защиту. Необходимо определить правила обмена трафиком между сегментами и контролировать его с помощью маршрутизаторов, ACL, межсетевых экранов или других средств.
Например, пользовательским компьютерам можно разрешить обращаться только к необходимым портам прикладного сервера, при этом запретив инициировать соединения с административным сегментом.
Микросегментация
Микросегментация развивает идею сегментации и позволяет задавать более детальные правила взаимодействия между группами систем или отдельными рабочими нагрузками.
Вместо модели, при которой всем устройствам внутри серверного VLAN разрешено взаимодействовать друг с другом, политика может разрешать только необходимые соединения.
Например:
веб-сервер → сервер приложений → база данных
При этом произвольный прямой доступ веб-сервера к другим системам можно запретить.
Такой подход помогает уменьшить поверхность атаки и ограничить lateral movement после компрометации одного из узлов.
Какие угрозы существуют в локальной сети
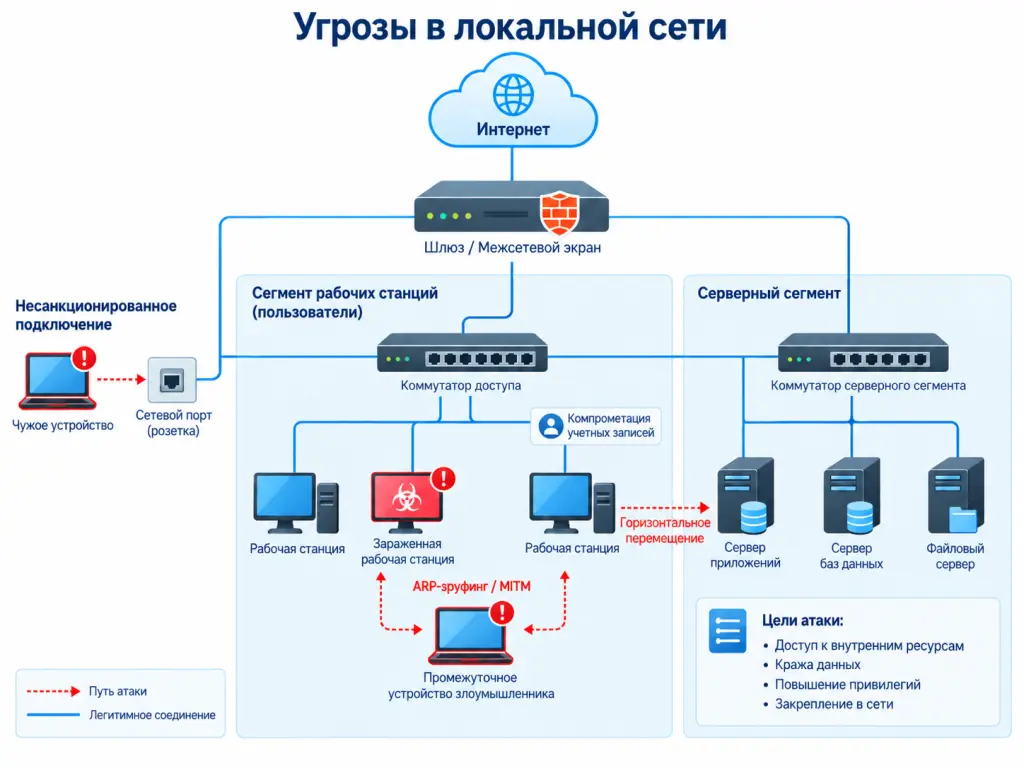
Несанкционированное подключение к LAN
Если сетевые порты не контролируются, постороннее устройство может попытаться получить доступ к внутренней сети через свободную розетку или незащищенное беспроводное подключение.
Риск выше, если после физического подключения устройство автоматически получает сетевые параметры и доступ к корпоративным ресурсам.
Перехват сетевого трафика
Современная коммутируемая Ethernet-сеть не рассылает весь пользовательский трафик на все порты, как это происходило в сетях на концентраторах. Однако возможность перехвата данных полностью не исчезает.
Злоумышленник может атаковать локальные сетевые протоколы, компрометировать сетевое оборудование, использовать ошибки конфигурации или перехватывать незашифрованные данные непосредственно на скомпрометированном узле.
Поэтому использование коммутаторов не заменяет шифрование чувствительного сетевого взаимодействия.
ARP-spoofing и MITM-атаки
При ARP-spoofing злоумышленник пытается подменить информацию о соответствии IP- и MAC-адресов.
Например, устройство жертвы может получить ложную информацию о том, что MAC-адрес атакующего принадлежит сетевому шлюзу. В результате часть трафика может начать проходить через систему злоумышленника.
Такой сценарий может использоваться для Man-in-the-Middle (MITM) — вмешательства в сетевое взаимодействие между сторонами.
Снизить риск подобных атак помогают безопасная настройка коммутаторов, механизмы контроля сетевого доступа и использование криптографически защищенных прикладных протоколов.
Распространение вредоносного ПО
Вредоносная программа, попавшая на один компьютер, может искать другие доступные устройства, сетевые папки, сервисы и уязвимые системы.
Особенно опасна плоская сеть, в которой большое число устройств может обращаться друг к другу без необходимых ограничений.
Компрометация учетных записей
Получив пароль или другой аутентификационный фактор сотрудника, злоумышленник может использовать легитимные сетевые сервисы: файловые ресурсы, системы удаленного администрирования, приложения и серверы.
Для средств защиты сетевого уровня такая активность может первоначально выглядеть как обычный трафик пользователя.
Перемещение злоумышленника внутри сети
После получения первоначального доступа атакующие могут попытаться расширить свое присутствие в инфраструктуре. Этот этап называют lateral movement — горизонтальным перемещением внутри сети.
Злоумышленник может исследовать соседние узлы, искать доступные сервисы, похищать учетные данные и постепенно получать доступ к более ценным системам.
Сегментация и контроль взаимодействия между сетевыми зонами усложняют такие действия.
Атаки на сетевое оборудование
Маршрутизаторы, коммутаторы, контроллеры Wi-Fi и другие инфраструктурные компоненты также могут стать целями атак.
Компрометация сетевого устройства способна привести к изменению конфигурации, перенаправлению трафика, отключению защитных механизмов или раскрытию информации о структуре сети.
Ошибки конфигурации
ИБ-инцидент не всегда начинается с эксплуатации программной уязвимости.
Причиной могут стать слишком широкие ACL, ошибочное объединение сегментов, незащищенные административные интерфейсы, учетные записи по умолчанию или неправильно настроенные правила межсетевого экрана.
Подключение неуправляемых и небезопасных устройств
Принтеры, камеры, IoT, контроллеры и другие специализированные системы не всегда могут соответствовать тем же требованиям безопасности, что и корпоративные рабочие станции.
Такие устройства могут использовать устаревшее ПО, слабые механизмы аутентификации или иметь ограниченные возможности обновления.
Поэтому их целесообразно размещать в отдельных сегментах и предоставлять только необходимый сетевой доступ.
Как защитить локальную сеть
Сегментация сети
Один из ключевых принципов — не объединять все устройства в единую плоскую сеть без ограничений.
Пользователей, серверы, административные системы, IoT, гостевые устройства, видеонаблюдение и критичные сервисы целесообразно разделять на логические сегменты.
Между сегментами следует разрешать только необходимое взаимодействие.
Межсетевое экранирование
Межсетевые экраны контролируют сетевые соединения в соответствии с заданными политиками.
В корпоративной архитектуре их можно использовать не только на границе с интернетом, но и между внутренними сетевыми зонами.
Такой подход помогает ограничить доступ пользовательских устройств к серверным и административным системам и уменьшить последствия компрометации отдельного узла.
Контроль сетевого доступа — NAC
NAC (Network Access Control) позволяет контролировать, кто и какое устройство пытается подключиться к сети.
Политика доступа может учитывать идентификацию пользователя, тип устройства, способ подключения и другие доступные параметры.
Неразрешенные или не соответствующие установленным требованиям устройства можно блокировать либо помещать в изолированный сегмент.
IDS/IPS
IDS выявляет признаки подозрительной сетевой активности, а IPS может дополнительно блокировать определенные нежелательные соединения или атаки.
Такие системы могут выявлять признаки эксплуатации известных уязвимостей, сканирования и других характерных сетевых событий.
Эффективность IDS/IPS зависит от расположения сенсоров, качества правил обнаружения и контекста инфраструктуры.
Защита сетевого оборудования
Коммутаторы, маршрутизаторы и контроллеры необходимо рассматривать как критичные инфраструктурные системы.
Для них следует:
- своевременно устанавливать обновления;
- отключать ненужные сервисы;
- ограничивать доступ к интерфейсам управления;
- по возможности отделять административный трафик от пользовательского;
- резервировать конфигурации;
- контролировать изменения настроек;
- не использовать общие и стандартные учетные записи.
Контроль административного доступа
Административные интерфейсы сетевого оборудования не должны без необходимости быть доступны из пользовательских сегментов.
Для административных операций целесообразно использовать отдельные учетные записи, многофакторную аутентификацию там, где она поддерживается, защищенные протоколы и централизованное журналирование.
Аутентификация устройств и пользователей
Один из механизмов управления подключением — IEEE 802.1X.
Он позволяет контролировать доступ к проводной или беспроводной сети до предоставления устройству полноценного сетевого доступа.
В корпоративных архитектурах 802.1X может использоваться совместно с централизованными системами аутентификации и NAC.
Мониторинг сетевого трафика
Без мониторинга сложно понять, что происходит внутри LAN.
NDR (Network Detection and Response) анализирует сетевую активность и помогает выявлять аномальное поведение, необычные соединения и признаки перемещения атакующего.
SIEM централизует и коррелирует события из разных источников: сетевого оборудования, межсетевых экранов, серверов, средств защиты конечных точек и других систем.
Эти технологии решают разные задачи и могут дополнять друг друга.
Управление уязвимостями и обновления
Уязвимые рабочие станции, серверы и инфраструктурные устройства создают возможности для развития атаки внутри сети.
Организации необходимы процессы инвентаризации активов, обнаружения уязвимостей, приоритизации рисков и своевременного установки обновлений.
Принцип минимальных привилегий и Zero Trust
Сетевая архитектура не должна автоматически считать устройство доверенным только потому, что оно находится внутри корпоративной LAN.
Подход Zero Trust предполагает предоставление доступа на основании проверяемого контекста и только в необходимом объеме.
Применительно к LAN это может включать более строгую идентификацию устройств и пользователей, сегментацию, детальные политики доступа и постоянный мониторинг.
Zero Trust — архитектурный подход, а не отдельный программный продукт.
Как выглядит защищенная корпоративная LAN
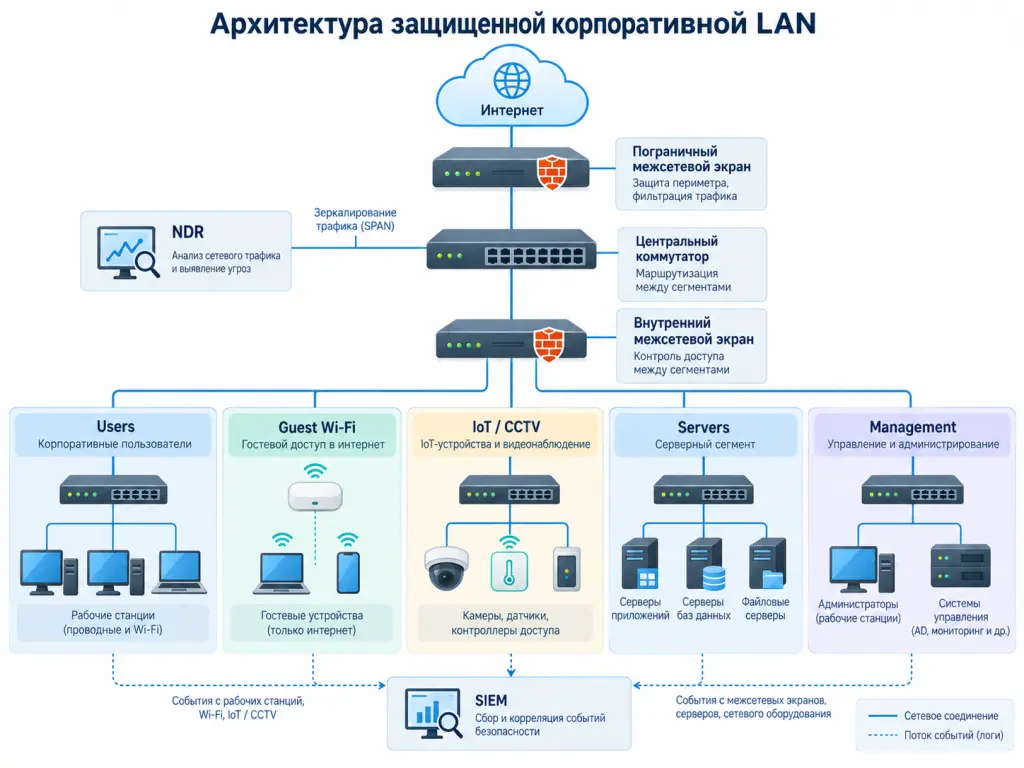
Упрощенно архитектуру защищенной локальной сети можно представить так:
рабочие станции → коммутаторы доступа → VLAN/сетевые сегменты → контроль доступа и межсетевое экранирование → серверные сегменты / интернет / другие корпоративные сети
В архитектуре с NAC и централизованной аутентификацией при подключении устройства система может определить его тип и пользователя, после чего применить соответствующую политику доступа и поместить устройство в нужный сегмент.
Компьютер сотрудника получает доступ к необходимым корпоративным приложениям, но не может без необходимости подключаться к административным системам, камерам видеонаблюдения или сетевому оборудованию.
Гостевым устройствам можно предоставить только доступ в интернет. Серверную инфраструктуру размещают в отдельных сегментах, а для администрирования выделяют отдельную зону или контролируемый контур доступа.
Обмен между критичными частями инфраструктуры проходит через контролируемые точки, а сетевые события передаются в системы мониторинга.
Таким образом, безопасность LAN строится не вокруг одного продукта. Необходим комплекс архитектурных решений, механизмов контроля доступа, средств обнаружения атак, безопасной конфигурации оборудования и мониторинга.
Пример локальной сети организации
Рассмотрим условный офис компании со 100 сотрудниками.
Компьютеры сотрудников, IP-телефоны, принтеры, точки Wi-Fi и несколько серверов соединены через управляемые коммутаторы.
Вместо одного общего сегмента инфраструктура разделена, например, так:
- VLAN 10 — рабочие станции сотрудников;
- VLAN 20 — серверы;
- VLAN 30 — IP-телефония;
- VLAN 40 — принтеры и другое периферийное оборудование;
- VLAN 50 — гостевой Wi-Fi;
- VLAN 60 — видеонаблюдение;
- VLAN 70 — управление сетевым оборудованием.
Компьютерам сотрудников разрешено обращаться к определенным корпоративным серверам и принтерам, но они не имеют прямого доступа к административному сегменту.
Гостевой Wi-Fi изолирован от корпоративной инфраструктуры и предоставляет только доступ в интернет.
Камерам разрешено передавать трафик на сервер видеонаблюдения и обращаться только к необходимым инфраструктурным сервисам.
Если злоумышленник компрометирует пользовательскую рабочую станцию, политики между сегментами ограничивают доступные ему сетевые пути и возможность прямого подключения к другим системам.
Сегментация не устраняет сам факт компрометации, но помогает ограничить потенциальный масштаб инцидента.
Преимущества и недостатки LAN
К преимуществам локальной сети относятся:
- быстрый обмен данными внутри локальной инфраструктуры;
- совместное использование серверов, принтеров и других ресурсов;
- централизованное администрирование;
- возможность развертывания корпоративных сервисов;
- централизованный мониторинг и применение политик безопасности.
При этом LAN создает и определенные риски.
Компрометация одного устройства может стать отправной точкой для атаки на другие системы. Избыточно доверительная архитектура упрощает перемещение злоумышленника, а ошибки в настройках VLAN, маршрутизации и правил доступа могут открыть нежелательные сетевые пути.
Кроме того, корпоративная LAN требует постоянного сопровождения: инвентаризации активов, обновления оборудования, анализа конфигураций, мониторинга событий и контроля новых подключений.
Часто задаваемые вопросы о LAN
LAN и Ethernet — это одно и то же?
Нет.
LAN — локальная сеть как инфраструктура, а Ethernet — семейство технологий передачи данных, широко применяемое для построения проводных LAN.
Локальная сеть может включать не только Ethernet, но и беспроводные подключения.
LAN и Wi-Fi — в чем разница?
LAN — более широкое понятие.
Wi-Fi обычно используется для построения WLAN, то есть беспроводной локальной сети. В одной корпоративной инфраструктуре проводная Ethernet-сеть и Wi-Fi могут использоваться совместно.
Может ли локальная сеть работать без интернета?
Да.
Интернет не является обязательной частью LAN. Компьютеры, серверы и другие устройства могут взаимодействовать внутри локальной сети даже без внешнего подключения.
Например, пользователи смогут обращаться к локальному файловому серверу или внутреннему приложению.
Что такое IP-адрес в локальной сети?
IP-адрес идентифицирует сетевой интерфейс на сетевом уровне и используется для доставки IP-пакетов.
В корпоративных LAN часто применяются частные диапазоны IP-адресов, предназначенные для использования внутри локальных инфраструктур и не маршрутизируемые напрямую в публичном интернете.
Зачем нужны VLAN?
VLAN позволяют логически разделять устройства в общей физической инфраструктуре.
С их помощью можно отделить пользовательские компьютеры от серверов, гостевых устройств, IoT, видеонаблюдения и административных систем.
Однако для ограничения взаимодействия между VLAN необходимо дополнительно настроить маршрутизацию и правила фильтрации трафика.
Может ли одна организация иметь несколько LAN?
Да.
Компания может использовать отдельные локальные сети в филиалах, офисах, дата-центрах и на производственных площадках.
Такие сети могут соединяться друг с другом через WAN, VPN, операторские каналы или другие средства связи.
Как злоумышленник может попасть в локальную сеть?
Первоначальный доступ может быть получен разными способами: через зараженный компьютер сотрудника, скомпрометированную учетную запись, уязвимый сервер, незащищенное беспроводное подключение, средства удаленного доступа или физическое подключение к сетевому порту.
После этого атакующий может попытаться расширить доступ к другим системам.
Какие средства используются для защиты LAN?
Конкретный набор зависит от архитектуры организации.
Для защиты LAN могут использоваться сегментация и VLAN, межсетевые экраны, NAC, 802.1X, IDS/IPS, NDR, SIEM, средства защиты конечных точек, системы управления уязвимостями и централизованный контроль сетевого оборудования.