
Что такое Zero-Day
Zero-Day, или 0-Day, — термин, которым обозначают уязвимости, создающие риск до появления доступного официального исправления. Часто под ним понимают ранее неизвестную разработчику ошибку, однако на практике термин используют шире.
Разработчик может уже знать о проблеме и готовить обновление. Пока патч недоступен пользователям, такую уязвимость также могут называть Zero-Day.
Название связано с тем, что у разработчика было условно ноль дней на защиту до появления угрозы. Особенно опасна ситуация, когда злоумышленники уже используют уязвимость, а готового патча еще нет.
В контексте Zero-Day важно различать саму уязвимость, способ ее эксплуатации и реальную атаку.
Простой пример: в корпоративном VPN-шлюзе есть неизвестная ошибка, которая позволяет обойти защитный механизм. Злоумышленник находит ее раньше производителя и использует для получения доступа к устройству. Пока производитель исследует проблему и готовит обновление, компаниям приходится применять временные меры защиты.
Именно этот период создает основную сложность: установить исправление невозможно, потому что его еще нет.
Zero-Day Vulnerability, Zero-Day Exploit и Zero-Day Attack — в чем разница
Три термина часто используют как синонимы, хотя они описывают разные элементы одной цепочки.
| Термин | Что означает | Простой пример |
|---|---|---|
| Zero-Day Vulnerability | Уязвимость без доступного официального исправления | Ошибка в VPN-шлюзе позволяет обойти механизм защиты |
| Zero-Day Exploit | Код или техника для эксплуатации этой ошибки | Специальный запрос вызывает уязвимое поведение устройства |
| Zero-Day Attack | Реальная атака с применением уязвимости | Злоумышленник использует ошибку для проникновения в сеть |
Zero-Day Vulnerability — слабое место в программном обеспечении, прошивке или другом компоненте.
Zero-Day Exploit — способ использовать это слабое место. Эксплойт может представлять собой программу, фрагмент кода или набор действий.
Zero-Day Attack — состоявшаяся или продолжающаяся атака, в которой злоумышленник применяет эксплойт против реальной системы.
Поэтому фраза «обнаружен Zero-Day» сама по себе неточна. Важно уточнить, что именно обнаружено: уязвимость, рабочий эксплойт или реальные атаки.
Почему такие уязвимости называют «уязвимостями нулевого дня»
Классический сценарий выглядит так: исследователь или злоумышленник находит ошибку, о которой разработчик ничего не знает. Производитель еще не успел подготовить защиту, поэтому отсчет времени на устранение проблемы только начинается.
Возможен и другой вариант: производитель уже получил отчет об ошибке и работает над исправлением, но патч пока не опубликован. Для пользователей риск сохраняется.
Поэтому граница Zero-Day зависит от используемого определения и контекста. Для ИБ-команды практическое значение имеют прежде всего доступность исправления и наличие эксплуатации.
После выхода патча начинается другой этап. Уязвимость становится известной и исправляемой, однако риск не исчезает автоматически: организациям еще нужно найти уязвимые системы и установить обновление.
Поэтому атаки могут продолжаться и после выпуска патча.
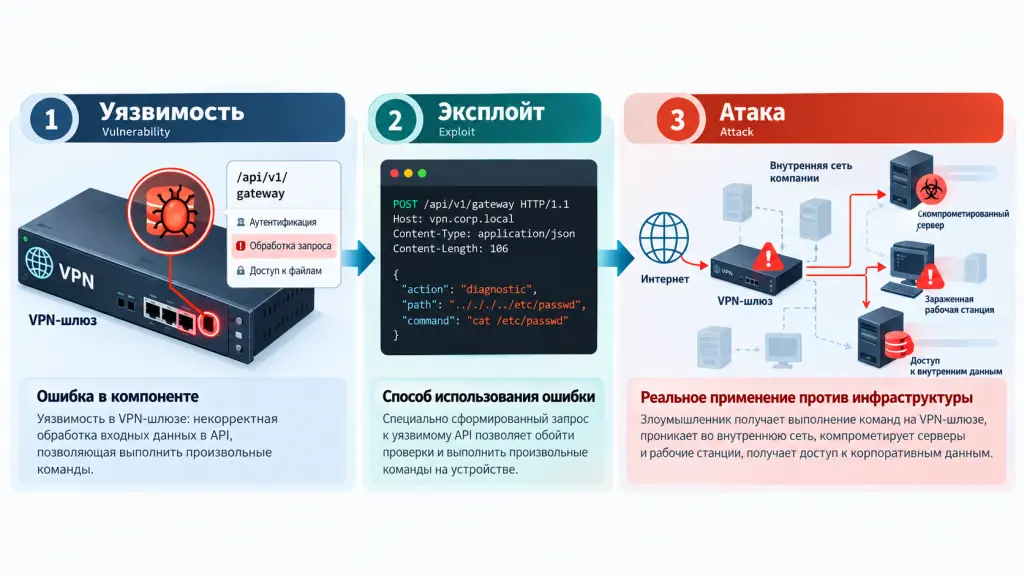
Рис.1 Разница между Zero-Day Vulnerability, Exploit и Attack
Как появляется Zero-Day
Большинство Zero-Day связано с ошибками в программном обеспечении или его архитектуре. Разработчик может допустить дефект в коде, неверно спроектировать механизм проверки или не учесть определенное сочетание условий.
Такая ошибка может существовать годами, оставаясь незамеченной.
Уязвимости находят разными способами. Специалисты по безопасности исследуют продукты вручную, применяют фаззинг и анализируют код. Производители проводят внутренние проверки, а независимые исследователи участвуют в программах Bug Bounty.
Злоумышленники могут использовать похожие методы поиска, но не сообщать о результате разработчику. Вместо этого они создают эксплойт и применяют его скрытно.
Информация об ошибке также может стать доступной третьим лицам из-за утечки — например, вместе с внутренней документацией или инструментами для тестирования.
Существует и рынок эксплойтов: исследователи и специализированные компании могут продавать сведения об уязвимостях. Такие инструменты также могут распространяться на теневых площадках.
Ценность рабочего Zero-Day зависит, в частности, от распространенности уязвимого продукта и потенциальных возможностей эксплуатации.
Как выглядит жизненный цикл Zero-Day
Упрощенно жизненный цикл можно представить так:
появление уязвимости → обнаружение → создание эксплойта → эксплуатация → обнаружение разработчиком или ИБ-сообществом → выпуск исправления → установка патча пользователями
На практике последовательность этапов может отличаться.
Например, исследователь может первым обнаружить ошибку и сообщить производителю. В этом случае разработчик может успеть выпустить исправление до начала известных атак.
В другом сценарии злоумышленник первым создает эксплойт и некоторое время использует его скрытно. Производитель и владельцы систем при этом не знают о проблеме.
Есть и промежуточный вариант: информация об уязвимости становится публичной до выхода патча. В таком случае круг потенциальных атакующих расширяется, а организациям приходится применять компенсирующие меры.
Для бизнеса важен не только момент публикации CVE — Common Vulnerabilities and Exposures. Нужно учитывать весь период потенциальной эксплуатации.
Чем опасны атаки нулевого дня
Основная проблема Zero-Day — дефицит готовых средств реагирования. У производителя может не быть патча, а у защитных систем — точной сигнатуры атаки.
Это не означает, что средства защиты становятся бесполезными. Некоторые решения способны выявлять последствия эксплуатации по поведению процессов, сетевым связям и другим признакам.
Однако реагировать приходится в условиях большей неопределенности.
Успешная эксплуатация Zero-Day в зависимости от типа уязвимости может привести к:
- выполнению произвольного кода;
- повышению привилегий;
- краже конфиденциальных данных;
- компрометации учетных записей;
- проникновению во внутреннюю сеть;
- установке вредоносного ПО;
- закреплению злоумышленника в инфраструктуре;
- развитию атаки на другие системы.
Последствия зависят от типа ошибки, конфигурации и расположения уязвимой системы.
Особого внимания требуют сервисы, доступные из интернета: например, VPN, межсетевые экраны, почтовые серверы и шлюзы удаленного доступа.
Компрометация такого устройства может создать точку входа во внутреннюю инфраструктуру.
Где встречаются Zero-Day
Уязвимость нулевого дня может появиться практически в любом сложном программном или программно-аппаратном продукте.
Широкое внимание обычно получают Zero-Day в операционных системах, браузерах и офисных приложениях из-за распространенности этих продуктов.
Для корпоративной инфраструктуры также важны VPN, средства удаленного доступа, межсетевые экраны и серверные приложения.
Отдельная категория — облачные сервисы и платформы. Часть работы по исправлению в этом случае берет на себя провайдер, однако клиенту может потребоваться изменить настройки или проверить журналы событий.
Уязвимости также встречаются в мобильных платформах, промышленных системах и устройствах Интернета вещей — Internet of Things (IoT).
Особого внимания требуют системы на периметре: они доступны извне и могут иметь широкие права доступа к другим компонентам инфраструктуры.
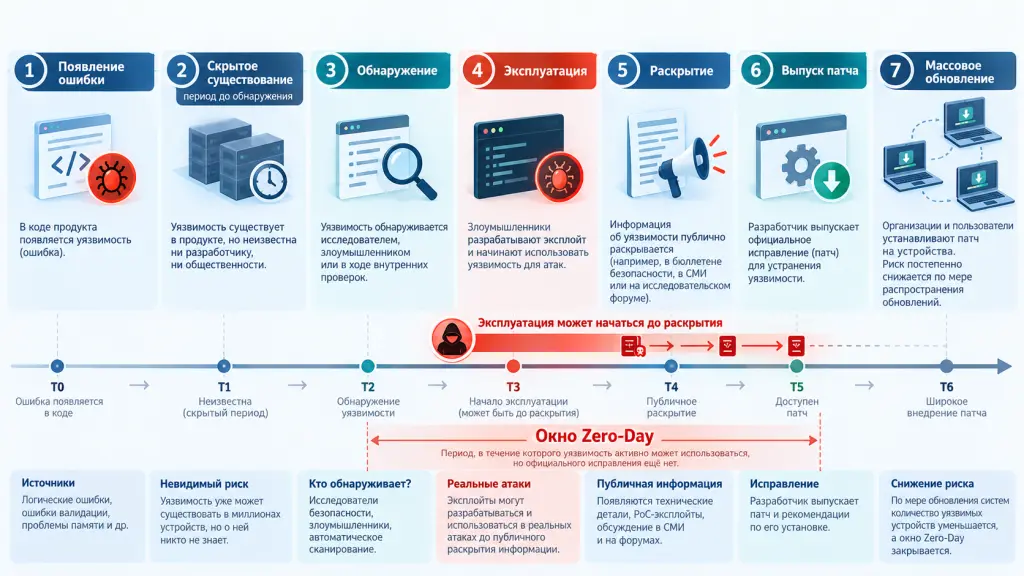
Рис.2 Жизненный цикл уязвимости нулевого дня
Как злоумышленники используют Zero-Day
Один из сценариев — целевая атака на конкретную компанию. Злоумышленник изучает ее инфраструктуру и пытается использовать уязвимость в применяемом продукте.
Другой вариант — фишинговая кампания. Вредоносный документ или веб-страница может запускать цепочку эксплуатации уязвимости на устройстве пользователя.
Для публичных сервисов взаимодействие с сотрудником иногда не требуется: атакующий обращается непосредственно к уязвимому серверу или сетевому устройству.
Zero-Day также могут применяться в шпионских операциях и сложных атаках на цепочки поставок.
При этом наличие Zero-Day не гарантирует успешную атаку. Результат зависит от конфигурации системы, защитных механизмов, сетевой архитектуры и других условий.
Можно ли обнаружить Zero-Day-атаку
Да. Отсутствие известной сигнатуры не означает отсутствия других признаков атаки.
Например, защитная система может обнаружить необычное поведение после эксплуатации: серверный процесс неожиданно запускает командную оболочку, сетевое устройство устанавливает нетипичные соединения или учетная запись обращается к ресурсам, которые раньше не использовала.
Для поиска таких событий применяют разные классы средств.
EDR — Endpoint Detection and Response анализирует активность конечных устройств. XDR — Extended Detection and Response связывает события из нескольких источников.
NDR — Network Detection and Response помогает выявлять аномалии в сетевом трафике. SIEM — Security Information and Event Management собирает события и позволяет сопоставлять их между системами.
Дополнительным источником данных служит Threat Intelligence — информация об актуальных угрозах. После раскрытия Zero-Day могут появиться новые индикаторы компрометации, правила детектирования и сведения о тактиках атакующих.
Поэтому при расследовании важно искать не только известный эксплойт, но и признаки подозрительного поведения на разных этапах атаки.
Как защититься от Zero-Day, если патча еще нет
Универсального средства защиты от Zero-Day не существует, поэтому устойчивость инфраструктуры строят из нескольких независимых уровней.
Первый шаг — уменьшить поверхность атаки. Если сервис не должен быть доступен извне, его не следует оставлять открытым в интернет.
Сегментация ограничивает последствия компрометации: взлом одного узла не должен автоматически открывать доступ ко всей инфраструктуре.
Принцип наименьших привилегий решает похожую задачу на уровне доступа. Пользователи, приложения и сервисы должны получать только необходимые права.
Дополнительной мерой служит MFA — Multi-Factor Authentication, или многофакторная аутентификация. Она не исправляет уязвимость, но в некоторых сценариях может затруднить дальнейшее развитие атаки.
Также применяют:
- Application Control и Allowlisting для ограничения запуска приложений;
- EDR и XDR для контроля поведения систем;
- IPS — Intrusion Prevention System для выявления и блокировки подозрительного сетевого трафика;
- WAF — Web Application Firewall для защиты веб-приложений;
- виртуальный патчинг для временной блокировки известных способов эксплуатации;
- отключение уязвимой функции или сервиса;
- изоляцию критичных систем;
- усиленный сбор и анализ журналов;
- резервное копирование критичных данных.
Если производитель опубликовал временные меры защиты, их следует оперативно оценить применительно к собственной инфраструктуре.
В одних случаях производитель рекомендует отключить определенную функцию, в других — ограничить доступ к сервису или добавить правило фильтрации.
Важно учитывать ограничения таких мер. Виртуальный патч или правило WAF не устраняют ошибку в коде, а блокируют или затрудняют определенные способы ее эксплуатации.
Что делать после выхода патча
Публикация обновления не завершает работу с уязвимостью. Для компании начинается следующий этап реагирования.
Сначала нужно определить, какие активы используют уязвимый продукт. Без актуальной инвентаризации этот этап может занять больше времени, чем установка самого патча.
Затем необходимо определить приоритет обновления с учетом доступности системы из интернета, критичности актива и сведений об эксплуатации.
Перед массовым развертыванием обновление желательно проверить на совместимость. Для критической активно эксплуатируемой уязвимости время на такое тестирование может быть ограничено.
Еще один важный шаг — проверить инфраструктуру на признаки эксплуатации уязвимости до установки патча.
Обновление закрывает уязвимость, но не устраняет последствия компрометации, если злоумышленник уже успел закрепиться в системе.
После установки патча нужно актуализировать правила детектирования, повторно проверить активы и убедиться, что уязвимые версии больше не используются.
Как Zero-Day связан с Vulnerability Management
Vulnerability Management — управление уязвимостями — часто связывают прежде всего со сканированием инфраструктуры и установкой обновлений.
Для Zero-Day этого недостаточно.
Пока производитель не выпустил патч, обычный цикл «найти CVE → установить обновление» неприменим. Поэтому процесс должен включать дополнительные источники данных и компенсирующие меры защиты.
Важна актуальная инвентаризация активов. Без нее сложно быстро ответить на вопрос: «Используем ли мы этот продукт и где именно?»
Patch Management обеспечивает управляемую установку обновлений. Threat Intelligence помогает получать сведения об эксплуатации и временных мерах защиты.
Attack Surface Management дает представление об активах, доступных извне. Это особенно важно при критических Zero-Day на сетевом периметре.
Вместе эти процессы помогают перейти от формального списка уязвимостей к оценке рисков для конкретной инфраструктуры.
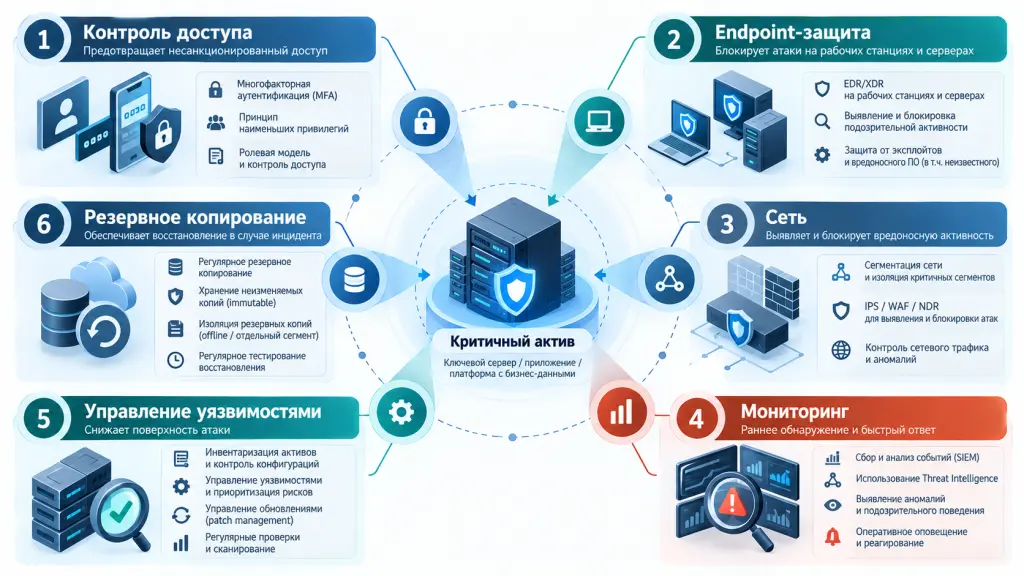
Рис.3 Эшелонированная защита компании от Zero-Day
Известные примеры Zero-Day
История ИБ показывает, что Zero-Day встречаются в разных классах продуктов.
Microsoft Exchange Server, 2021. Несколько уязвимостей Exchange Server использовались в реальных атаках до выпуска исправлений. Microsoft выпустила обновления 2 марта 2021 года.
MOVEit Transfer, CVE-2023-34362. Уязвимость в системе передачи файлов была обнаружена после признаков подозрительной активности. Progress выпустила исправления для поддерживаемых версий MOVEit Transfer 31 мая 2023 года.
Google Chrome, CVE-2023-4863. Уязвимость была связана с обработкой WebP. На момент выпуска обновления Google сообщала о наличии эксплуатации в реальных атаках. Исправленная версия Chrome вышла 11 сентября 2023 года.
PAN-OS, CVE-2024-3400. Уязвимость затронула определенные конфигурации GlobalProtect в PAN-OS. Palo Alto Networks опубликовала уведомление 12 апреля 2024 года, после чего появились исправленные версии продукта.
Эти случаи различаются по механике, но иллюстрируют общую проблему: компания может оказаться уязвимой еще до появления доступного исправления.
Zero-Day и N-Day: в чем отличие
Zero-Day и N-Day описывают разные стадии жизненного цикла уязвимости.
Zero-Day относится к периоду, когда готового официального исправления еще нет либо эксплуатация началась до его появления.
N-Day обычно называют уже известную уязвимость, информация о которой раскрыта и для которой может быть доступно исправление.
После публикации исправления техническая возможность закрыть уязвимость уже существует, однако организации не всегда могут обновить все системы сразу.
Кроме того, после публикации патча атакующие могут анализировать внесенные изменения, чтобы определить природу исправленной ошибки и разработать способы ее эксплуатации.
Поэтому период между выпуском патча и его установкой также требует внимания.
Для ИБ-команды это означает разные сценарии реагирования: при Zero-Day особенно важны компенсирующие меры и мониторинг, а после появления исправления — управляемое и приоритетное обновление инфраструктуры.
Что это означает для компании
Готовность к Zero-Day зависит не от одного продукта, а от совокупности процессов и средств защиты.
Компания должна понимать, какие системы доступны из интернета, кто отвечает за них, какие версии программного обеспечения установлены и как быстро можно изменить конфигурацию или установить экстренный патч.
Не менее важно заранее определить, какие данные потребуются для расследования возможной атаки. Если журналы хранятся недостаточно долго, ретроспективный поиск следов эксплуатации может оказаться невозможным.
Полезно заранее определить процесс экстренного реагирования.
После сообщения о критическом Zero-Day команда должна найти затронутые активы, оценить их внешнюю доступность, критичность и возможные пути атаки.
Если патча нет, применяют компенсирующие меры. Параллельно усиливают мониторинг и ищут признаки компрометации.
После выхода исправления его устанавливают с учетом приоритета активов, а затем проверяют оставшиеся системы.
Такой процесс делает реагирование на новые уязвимости более управляемым.
Коротко: что нужно запомнить
Zero-Day — это не только «секретная ошибка, о которой никто не знает». Для компании важнее практическая сторона: существует уязвимость, создающая риск, а доступного официального исправления может еще не быть.
Уязвимость и эксплойт — разные понятия. Уязвимость представляет собой слабое место, эксплойт позволяет его использовать, а Zero-Day Attack означает реальную атаку.
Полностью исключить появление неизвестных дефектов невозможно. Поэтому защита должна быть эшелонированной: сегментация, минимальные привилегии, EDR/XDR, сетевой контроль и мониторинг помогают ограничить последствия возможной эксплуатации.
После появления патча важна скорость обновления, но установка исправления не заменяет расследование: система могла быть скомпрометирована раньше.
FAQ
Всегда ли Zero-Day неизвестен разработчику?
Не обязательно. В узком смысле так называют ранее неизвестную производителю уязвимость. На практике термин также используют для уязвимостей, о которых разработчик уже знает, но исправление еще недоступно пользователям.
Есть ли антивирусы, которые защищают от Zero-Day?
Антивирус, EDR или другие защитные средства могут обнаружить некоторые такие атаки без готовой сигнатуры — например, по подозрительному поведению. Однако гарантировать обнаружение любого неизвестного способа эксплуатации невозможно.
Можно ли устранить Zero-Day без патча?
До выхода исправления можно снизить риск: отключить уязвимую функцию, ограничить доступ, применить виртуальный патч или изолировать систему. Эти меры не устраняют сам дефект в продукте.
Чем Zero-Day отличается от обычной уязвимости?
Ключевое различие — контекст раскрытия и доступность исправления. При Zero-Day готового патча может еще не быть, поэтому организациям приходится применять компенсирующие меры.
Что такое 0-Day exploit?
0-Day exploit — код или техника, позволяющие использовать уязвимость нулевого дня. Наличие уязвимости само по себе не означает, что для нее уже существует рабочий эксплойт.
Как узнать, есть ли Zero-Day в используемом ПО?
Получить полный список еще не обнаруженных уязвимостей невозможно. После раскрытия угрозы информацию о затронутых продуктах и версиях можно сопоставить с инвентаризацией активов и данными Threat Intelligence.
Почему Zero-Day особенно опасны для бизнеса?
Организации приходится реагировать в условиях нехватки информации: патча может еще не быть, а специализированные правила обнаружения — находиться в разработке. Особого внимания требуют публично доступные и критичные системы.
Как подготовить инфраструктуру к Zero-Day
Невозможно заранее знать, где появится следующая уязвимость нулевого дня. Однако инфраструктуру можно подготовить к такому сценарию.
Начните с актуальной инвентаризации активов и контроля внешней поверхности атаки. Определите критичные системы, настройте централизованный мониторинг, подготовьте процесс экстренного патчинга и порядок применения временных мер защиты.
Если компании нужно выстроить управление уязвимостями, мониторинг или эшелонированную защиту, системный интегратор может провести обследование инфраструктуры, подобрать необходимые меры и помочь с их внедрением. Такой подход позволяет выстроить несколько уровней защиты и организовать процесс реагирования на новые уязвимости.