
Что такое песочница в ИБ
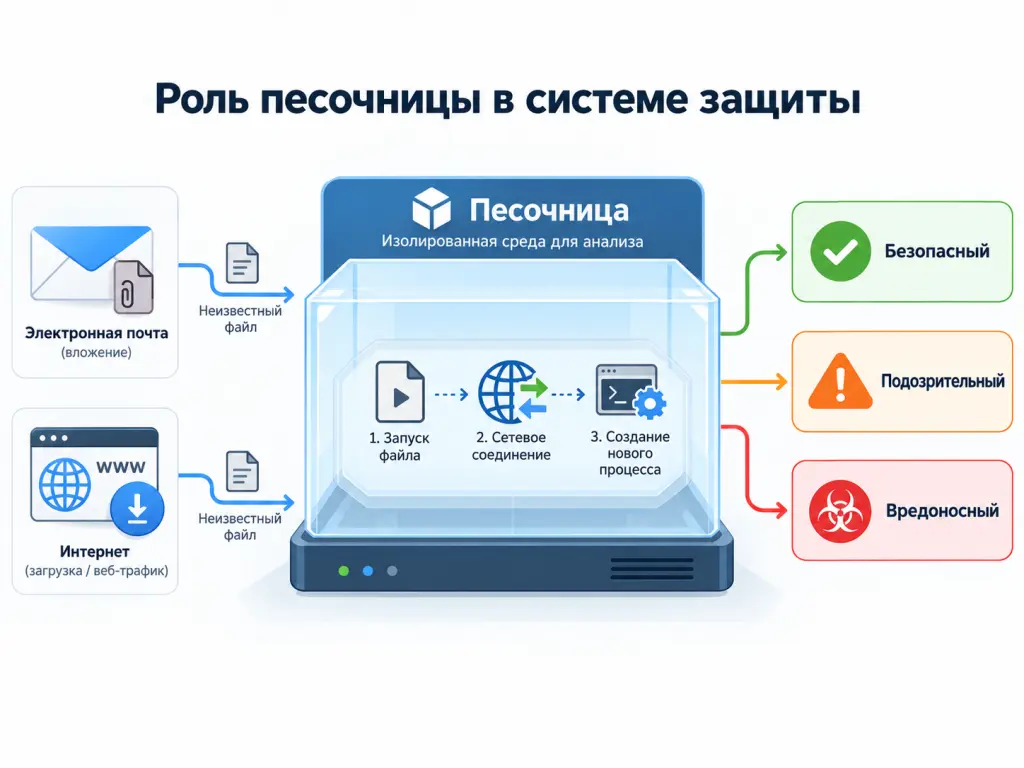
Песочница в информационной безопасности — изолированная среда для проверки подозрительных объектов. В ней можно запустить файл или открыть документ и проследить за его действиями.
Название отражает принцип технологии: программа работает внутри ограниченной среды, а ее действия изолированы от рабочей инфраструктуры.
Песочница, или sandbox, — изолированная среда, в которой подозрительный объект запускают и анализируют без прямого воздействия на рабочие системы.
Объектом проверки может быть исполняемый файл, документ, архив, сценарий или почтовое вложение. Некоторые решения также проверяют ссылки и другие объекты из сетевого трафика.
Ключевая особенность песочницы — анализ поведения. Система наблюдает за действиями объекта после запуска. Например, программа может создать новый процесс, изменить системные файлы или установить сетевое соединение.
Такой подход помогает выявлять угрозы, даже если их сигнатуры еще неизвестны. Поэтому песочницы используют как дополнительный уровень защиты.
При этом песочницу не стоит рассматривать как замену антивирусу или EDR — системе обнаружения и реагирования на конечных устройствах. Эти технологии решают разные задачи и дополняют друг друга.
Зачем нужна песочница
Классические средства защиты умеют обнаруживать известные вредоносные объекты. Например, антивирус может сравнивать файл с базой сигнатур. Такой подход работает быстро, но имеет ограничения.
Злоумышленник может изменить вредоносную программу так, чтобы ее хеш и другие признаки отличались от известных образцов. Угрозу также могут создать специально для атаки на конкретную компанию. Готовой сигнатуры для такого объекта может не быть.
Песочница использует другой подход: вместо ответа только на вопрос «видели ли мы такой файл раньше?» система оценивает действия объекта после запуска.
Например, офисный документ после открытия может запустить системный инструмент, который обращается к внешнему серверу и загружает исполняемый файл. Для обычного документа такая цепочка действий выглядит подозрительно.
Песочницы помогают выявлять:
- ранее неизвестное вредоносное ПО;
- измененные варианты известных угроз;
- вредоносные почтовые вложения;
- подозрительные сценарии и документы;
- элементы целевых атак;
- объекты, для оценки которых требуется поведенческий анализ.
Песочница особенно полезна там, где компания получает много файлов извне: через электронную почту, веб-трафик, файловые хранилища и другие каналы обмена данными.
Как работает песочница
Конкретная логика зависит от продукта, но общий принцип у большинства решений похож.
Цепочку анализа можно представить так:
Получение объекта → запуск в изолированной среде → наблюдение за поведением → анализ событий → вынесение вердикта.
Сначала средство защиты получает объект. Например, почтовый шлюз обнаруживает новое вложение и передает его песочнице.
Песочница готовит среду для анализа. Она может имитировать рабочую станцию с нужной операционной системой и набором программ.
Затем объект запускается. Документ открывается в подходящем приложении, а исполняемый файл запускается в контролируемой среде.
На этом этапе система собирает события: отслеживает процессы, файлы, системные настройки и сетевые соединения. Некоторые продукты также анализируют память и другие низкоуровневые события.
После проверки песочница сопоставляет обнаруженные действия и формирует вердикт. В зависимости от продукта и его классификации объект может быть признан безопасным, подозрительным или вредоносным.
Если обнаружена угроза, результаты анализа можно передать другим средствам защиты. Например, полученные индикаторы компрометации — в SIEM или XDR.
Что именно анализирует песочница
Один отдельный признак редко позволяет однозначно определить вредоносный объект. Поэтому песочница оценивает совокупность событий и их контекст.
В ходе проверки система может отслеживать:
- создание, изменение и удаление файлов;
- запуск дочерних и новых процессов;
- изменение системных настроек и реестра;
- обращения к системным ресурсам;
- соединения с внешними IP-адресами и доменами;
- загрузку дополнительных объектов;
- попытки закрепиться в системе;
- попытки получить дополнительные привилегии;
- запуск PowerShell, командной строки и других системных средств.
Контекст здесь важнее отдельного события. Например, запуск PowerShell сам по себе не означает атаку: этот инструмент используют администраторы и штатные программы.
Картина меняется, если неизвестный документ запускает PowerShell, загружает файл и создает механизм автозапуска. Такая последовательность требует дополнительного анализа.
Поэтому песочницы оценивают не только отдельные действия, но и их последовательности. Это помогает точнее интерпретировать поведение объекта.
Какие бывают песочницы
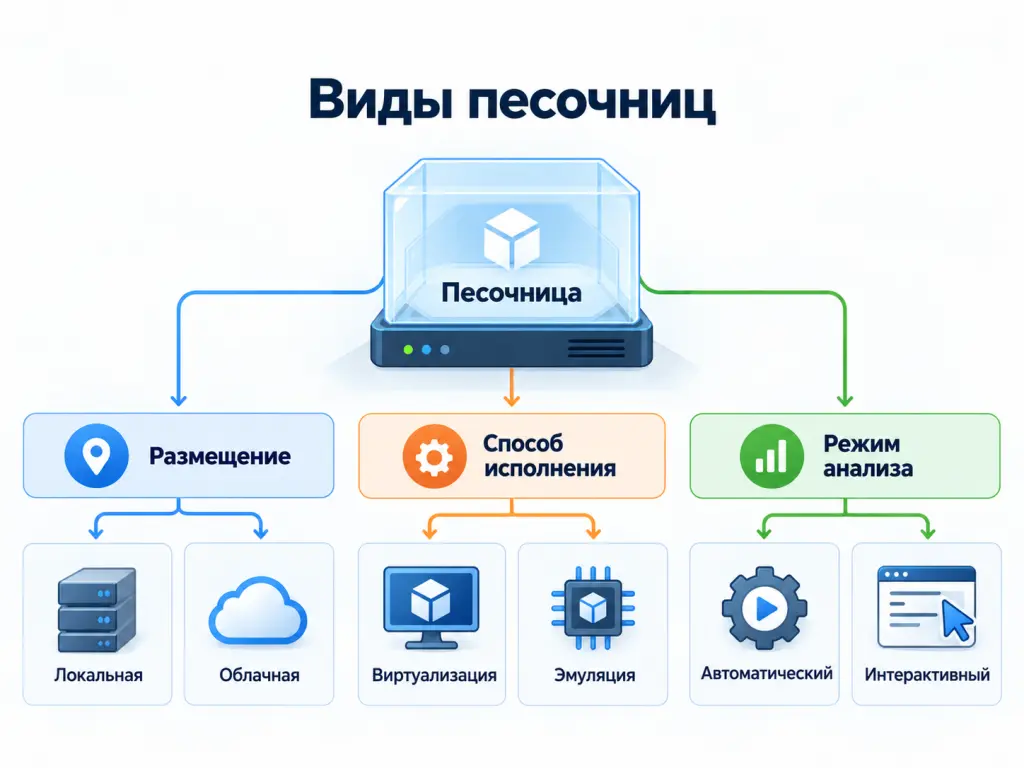
Песочницы различаются по архитектуре, способу анализа и месту развертывания.
Локальные решения работают в инфраструктуре компании. Такой вариант подходит, когда файлы нельзя передавать во внешнюю среду из-за внутренних правил или требований к обработке данных.
Облачные песочницы выполняют анализ на стороне поставщика сервиса. Для их работы не требуется разворачивать всю инфраструктуру анализа внутри компании. При этом необходимо заранее определить правила передачи и обработки конфиденциальных файлов.
По способу исполнения встречаются виртуализированные среды и решения с элементами эмуляции. Конкретная реализация влияет на особенности анализа, требования к ресурсам и способность противодействовать методам обхода.
Также песочницы могут поддерживать автоматический и интерактивный анализ. Автоматический режим подходит для массовой проверки объектов, а интерактивный позволяет специалисту вручную исследовать поведение программы.
Есть и специализированные решения. Одни ориентированы на электронную почту, другие — на веб-трафик или сетевые объекты. Некоторые платформы поддерживают сразу несколько сценариев.
Где применяются песочницы
Один из распространенных сценариев — защита электронной почты. Почта может использоваться для доставки вредоносных документов, архивов и ссылок.
Почтовый шлюз может отправить неизвестное вложение в песочницу до его доставки пользователю. Если файл проявит вредоносное поведение, средство защиты может заблокировать его в соответствии с настроенной политикой.
Похожий принцип применяется при контроле веб-трафика. Файл, который пользователь загружает из интернета, можно передать на проверку до его попадания на рабочую станцию.
Еще один сценарий связан с конечными устройствами. EDR может обнаружить неизвестный объект и передать его для дополнительного анализа.
Песочницы применяют и в центре мониторинга информационной безопасности — SOC. Аналитик может исследовать подозрительный файл, обнаруженный во время расследования инцидента.
Технология также используется для анализа вредоносного программного обеспечения. Она помогает изучить поведение объекта и получить технические признаки атаки.
При поиске скрытых угроз в инфраструктуре песочница позволяет проверить найденные артефакты. Результаты анализа можно сопоставить с событиями на других узлах.
Таким образом, песочницу используют не только для автоматического обнаружения и блокировки угроз. Она также предоставляет данные для расследования инцидентов и дальнейшего поиска угроз.
Песочница и другие средства защиты: в чем разница
Песочница решает специализированную задачу: запускает объект в изолированной среде и изучает его поведение. Другие средства ИБ работают иначе.
| Технология | Основная задача |
|---|---|
| Антивирус | Обнаруживает известные и подозрительные вредоносные объекты с помощью доступных ему методов анализа |
| EDR | Отслеживает и анализирует активность на конечных устройствах и помогает реагировать на угрозы |
| IDS/IPS | Выявляет подозрительную и вредоносную сетевую активность |
| Песочница | Запускает объект в изолированной среде и анализирует его поведение |
IDS/IPS анализирует сетевую активность и помогает обнаруживать или предотвращать сетевые атаки. EDR работает на конечных устройствах и отслеживает происходящие на них события. Антивирус проверяет объекты с помощью доступных ему методов обнаружения.
Песочница дополняет эти механизмы динамическим анализом. Поэтому на практике важно не только выбрать отдельное средство, но и определить, как компоненты системы защиты будут обмениваться данными.
Например, EDR обнаруживает неизвестный исполняемый файл и передает его в песочницу. Песочница выявляет вредоносное поведение и возвращает вердикт. После этого другие средства защиты могут использовать результаты анализа для обнаружения или блокировки связанных объектов.
Как вредоносное ПО пытается обойти песочницу
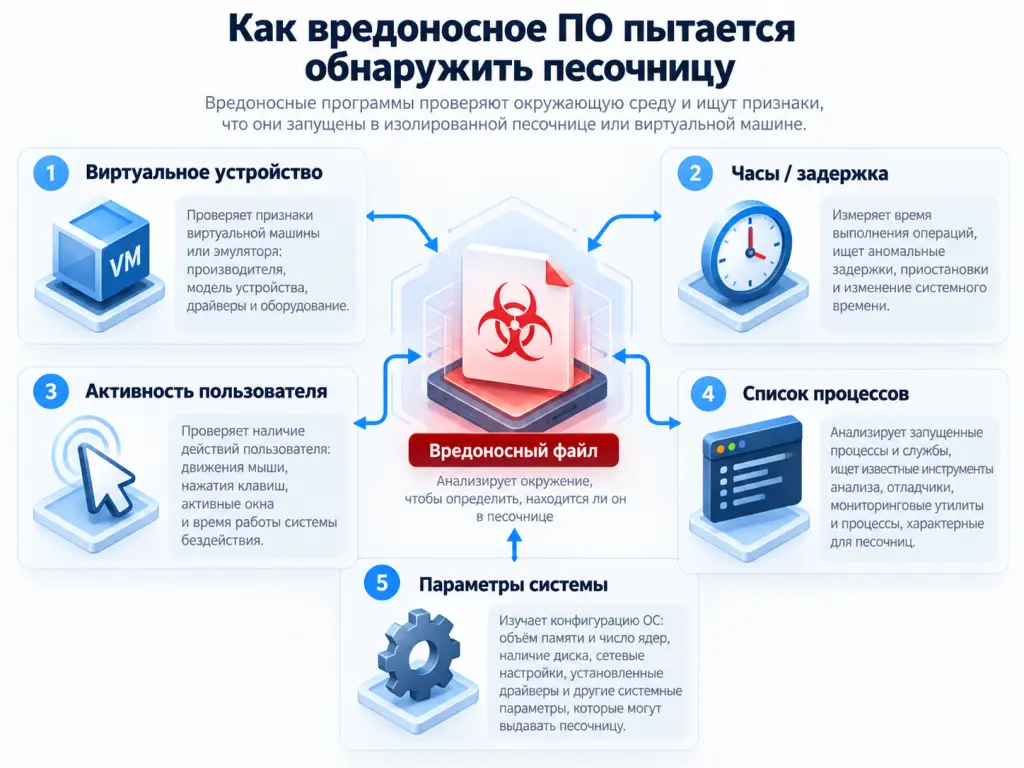
Разработчики вредоносного ПО учитывают использование песочниц и могут пытаться определить, что программа запущена в изолированной среде. Такие методы называют обходом песочницы.
Вредоносная программа может искать признаки виртуальной машины: проверять оборудование, процессы, драйверы или параметры операционной системы.
Другой вариант — анализ активности пользователя. На рабочем компьютере пользователь двигает мышью, открывает программы и вводит данные. В простой автоматизированной среде такая активность может отсутствовать.
Вредоносный код также может использовать задержки: не выполнять опасные действия сразу, а ждать определенное время или событие. Если анализ завершится раньше, песочница может не увидеть основную вредоносную активность.
Еще один метод — проверка конфигурации устройства. Например, отсутствие пользовательских документов и истории работы может указывать вредоносной программе на искусственное окружение.
Производители песочниц применяют разные методы противодействия. Они стремятся сделать среду анализа похожей на реальную систему, могут имитировать действия пользователя, изменять параметры анализа и использовать несколько вариантов окружения.
Полностью исключить обход песочницы сложно. Поэтому способность решения противодействовать таким методам — один из критериев, которые стоит учитывать при выборе продукта.
Ограничения песочниц
Песочница расширяет возможности обнаружения угроз, но не обеспечивает абсолютную защиту. У технологии есть ограничения, которые важно учитывать при проектировании системы ИБ.
Одно из них — ограниченное время анализа. Некоторые вредоносные программы могут ждать определенное время или событие перед запуском основной функции.
Другая сложность связана с методами обхода песочницы. Если программа распознает тестовую среду, она может изменить поведение и не проявить вредоносную активность во время проверки.
Отдельная проблема — защищенные объекты. Например, содержимое зашифрованного паролем архива нельзя проанализировать, пока система не получит к нему доступ.
Возможны и ложные срабатывания. Легитимная программа иногда выполняет действия, похожие на вредоносные. Поэтому вердикт следует оценивать с учетом контекста и возможностей конкретного продукта.
Динамический анализ требует времени и вычислительных ресурсов. При большом потоке файлов это может влиять на задержку обработки и требования к инфраструктуре.
Эффективность также зависит от качества интеграции. Даже полезный результат анализа не даст ожидаемого эффекта, если другие средства защиты не смогут своевременно получить и использовать его.
Поэтому песочницу стоит рассматривать как элемент многоуровневой системы защиты, а не как универсальную замену другим средствам ИБ.
Песочница в составе комплексной системы ИБ
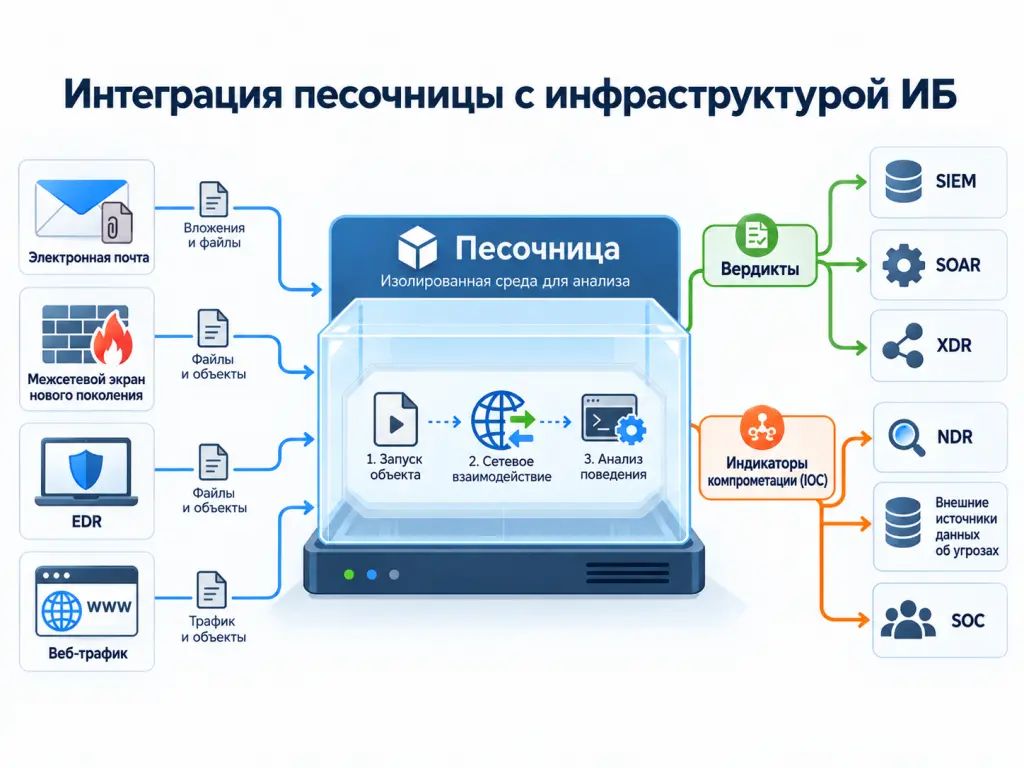
Песочница может обмениваться данными с другими средствами защиты и дополнять их результаты собственным анализом.
Например, межсетевой экран нового поколения может обнаружить неизвестный объект в сетевом потоке и передать его на анализ. Почтовый шлюз может сделать то же самое с вложением.
EDR или XDR могут использовать вердикт песочницы при реагировании на конечных устройствах. NDR — система обнаружения и реагирования на сетевые угрозы — помогает сопоставить результаты анализа с сетевой активностью.
SIEM собирает события от разных систем и предоставляет аналитику дополнительный контекст инцидента. SOAR может автоматизировать предусмотренные сценарием ответные действия.
Данные об актуальных угрозах из внешних источников дополняют анализ. В свою очередь, результаты работы песочницы могут содержать новые индикаторы компрометации.
Типовой сценарий может выглядеть так:
Почтовый шлюз получает вложение → передает файл в песочницу → песочница обнаруживает вредоносное поведение → индикаторы компрометации поступают в SIEM и XDR → средства защиты используют полученные данные для обнаружения или блокировки связанных объектов.
К индикаторам компрометации могут относиться хеши файлов, домены, IP-адреса и другие технические признаки, связанные с атакой.
Такая интеграция позволяет использовать результаты анализа одного объекта в нескольких компонентах системы защиты.
На что обратить внимание при выборе песочницы
Сравнивать песочницы только по заявленному проценту обнаружения недостаточно. Решение должно соответствовать инфраструктуре компании и реальным каналам поступления потенциально опасных объектов.
Сначала определите, какие объекты нужно проверять. Для одной компании основным каналом будет электронная почта, для другой — веб-трафик или файлы с рабочих станций.
Обратите внимание на поддерживаемые операционные системы и приложения. Среда анализа должна соответствовать тем конфигурациям, в которых работают пользователи.
Важны и возможности динамического анализа. Оцените, какие события отслеживает продукт и насколько подробно он показывает цепочку действий.
При выборе стоит проверить:
- типы поддерживаемых файлов и объектов;
- поддерживаемые операционные системы и приложения;
- методы динамического анализа;
- механизмы противодействия обходу песочницы;
- скорость и пропускную способность обработки объектов;
- варианты локального и облачного развертывания;
- наличие API — программного интерфейса;
- интеграцию с используемыми средствами ИБ;
- работу с внешними источниками данных об угрозах;
- возможности масштабирования.
Отдельного внимания требуют конфиденциальные данные. При облачной модели необходимо определить, куда передаются файлы, как поставщик их обрабатывает и какие требования организации применяются к такой передаче.
Для локальной песочницы важны требования к вычислительным ресурсам. Инфраструктура должна справляться с реальным потоком объектов с приемлемой для бизнес-процессов задержкой.
Также стоит заранее проверить интеграции. Наличие API само по себе не гарантирует, что продукты смогут обмениваться всеми необходимыми данными и выполнять требуемые сценарии.
Перед внедрением полезно провести пилотное тестирование на сценариях, близких к реальной инфраструктуре. Оно поможет оценить скорость анализа, информативность вердиктов, интеграции и удобство работы специалистов.
Как оценить песочницу перед внедрением
Технические характеристики дают только часть информации о продукте. Практическая применимость зависит от того, как решение работает с реальным потоком объектов и существующими процессами ИБ.
Перед пилотным тестированием стоит определить сценарии проверки. Например, можно оценить работу с офисными документами, архивами, исполняемыми файлами и сценариями, если такие объекты действительно встречаются в инфраструктуре.
Затем следует проверить не только факт обнаружения, но и информативность отчета. Аналитик должен иметь возможность увидеть значимые процессы, сетевые обращения и другие события, необходимые для расследования.
Следующий параметр — время получения вердикта. Если проверка задерживает доставку электронной почты или загрузку файлов, это может повлиять на бизнес-процессы.
Стоит оценить и качество интеграции. Проверьте, может ли продукт автоматически передавать индикаторы компрометации и другие результаты анализа в используемые системы и какие действия можно запускать после обнаружения угрозы.
Наконец, важно оценить работу решения под нагрузкой. Результаты анализа нескольких тестовых файлов не показывают, как система будет вести себя при реальном потоке объектов.
Такой подход позволяет оценить не только функции песочницы, но и возможность встроить ее в существующую инфраструктуру и процессы защиты.
Если вы планируете внедрить песочницу, сначала определите сценарии ее использования: каналы поступления файлов, типы проверяемых объектов, предполагаемую нагрузку и существующий набор средств ИБ.
Комрунет может помочь подобрать подходящее решение, провести пилотное тестирование, проверить совместимость и спроектировать интеграцию песочницы с существующей инфраструктурой. Это позволит оценить продукт в условиях, близких к реальной эксплуатации, до полноценного внедрения.
Частые вопросы
Может ли песочница заменить антивирус?
Нет, это разные технологии. Антивирус может использовать сигнатурные, эвристические, поведенческие и другие механизмы обнаружения, а песочница специализируется на запуске объектов в изолированной среде и анализе их поведения. В корпоративной инфраструктуре эти средства могут использоваться совместно.
Может ли вредоносная программа определить, что работает в песочнице?
Да. Вредоносное ПО может искать признаки виртуализации, проверять активность пользователя, анализировать параметры окружения или откладывать запуск вредоносных функций. Такие приемы используют для обхода анализа в песочнице.
Может ли песочница обнаруживать неизвестные угрозы?
Песочница может выявлять подозрительное или вредоносное поведение объектов, для которых еще нет известной сигнатуры. Однако результат зависит от того, проявит ли объект соответствующую активность во время анализа и сможет ли система ее обнаружить.
Что лучше: облачная или локальная песочница?
Выбор зависит от инфраструктуры, требований к данным, производительности и сценариев использования. Облачная модель снижает требования к собственной инфраструктуре анализа, а локальная позволяет контролировать среду обработки и передачу файлов внутри организации.
Какие файлы можно проверять в песочнице?
Набор поддерживаемых объектов зависит от продукта. Песочницы могут анализировать исполняемые файлы, документы, сценарии, архивы и почтовые вложения. Некоторые решения также работают со ссылками и объектами из сетевого трафика.