Dr.Web vxCube
Dr.Web vxCube
Российское ПО!

Арт.: ITF-VK-12M-100-A3
Dr.Web vxCube – интеллектуальный интерактивный анализатор подозрительных объектов («песочница»).
Характеристики
Рейтинг: 
СТОИМОСТЬ ВЫБРАННОЙ МОДИФИКАЦИИ
125 000 ₽ / шт
Экономия0 ₽ 0%
Версия
  • Версия on-premise
  • Облачная 100 файлов
  • Облачная 1000 файлов
  • Облачная 3000 файлов
  • Облачная 500 файлов
  • -
Укажите количество
−+
Сумма:
Предложение не является публичной офертой!
Характеристики
Исполнение
Песочница
Категория продукта
Анализатор подозрительных файлов
Общие сведения

Dr.Web vxCube — это веб-сервис, который анализирует потенциально вредоносные файлы, формирует подробный отчет об их поведении в заданных условиях и подготавливает утилиту для обезвреживания обнаруженных угроз.

Для анализа Dr.Web vxCube использует техники аппаратной виртуализации. Это позволяет Dr.Web vxCube работать быстро и оставаться невидимым для анализируемого файла.

Вы можете загрузить любой из поддерживаемых типов файлов в анализатор, выбрать условия, в которых он будет исполняться на виртуальной машине, и влиять на ход выполнения анализа. После проверки вы получите полный технический отчет, а также видеоотчет о поведении файла в заданных условиях.

  • 2 варианта исполнения – облачный и on-premise
  • В Едином реестре российских программ для ЭВМ и БД
  • Интеграция с внутренними системами компании
  • Проверка в среде, заданной пользователем
  • Специальная сборка Dr.Web CureIt! для лечения вредоносного файла
  • Для специалистов по информационной безопасности и киберкриминалистов
Возможности Dr.Web vxCube
  • Удаленная онлайн-проверка подозрительных объектов на вредоносность путем воспроизведения их поведения в изолированной виртуальной среде на серверах «Доктор Веб»
  • Проверка в среде, заданной пользователем
  • Одновременный анализ одного объекта в Windows XP, Windows 7, Windows 10, Windows 11 и в различных версиях приложений. Подробный список программного обеспечения на виртуальных машинах – в документации
  • Анализ приложений для операционных систем на базе ядра Linux в формате ELF
  • Анализ приложений для мобильной платформы Android в формате APK (включая списки разрешений и намерений — специальных механизмов, описывающих выполняемые программой операции и активности)
  • Анализ удаленных сетевых ресурсов на вредоносность с использованием баз Родительского контроля Dr.Web
  • Возможность воспроизведения любого действия подозрительного объекта в виртуальной среде для наблюдения за ним
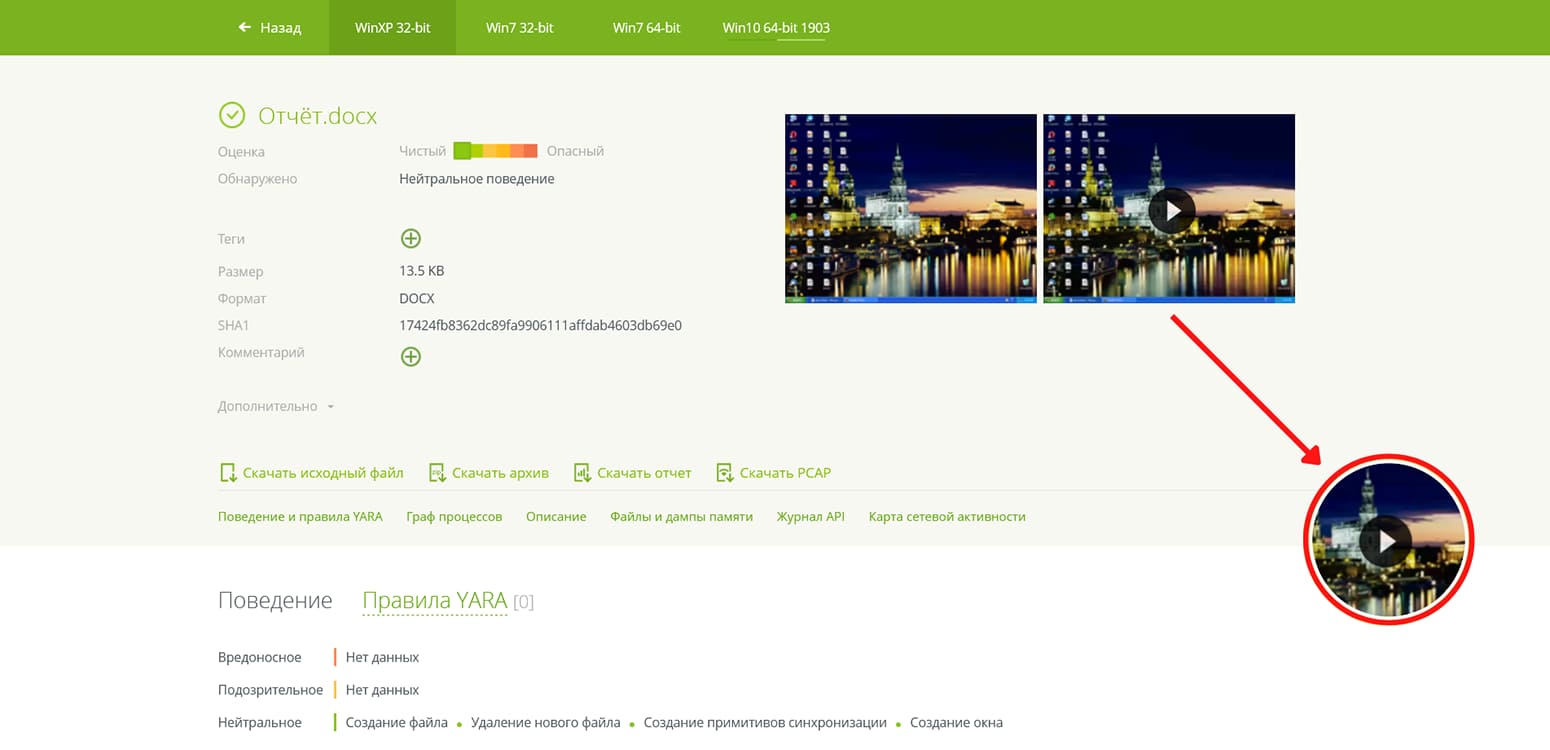
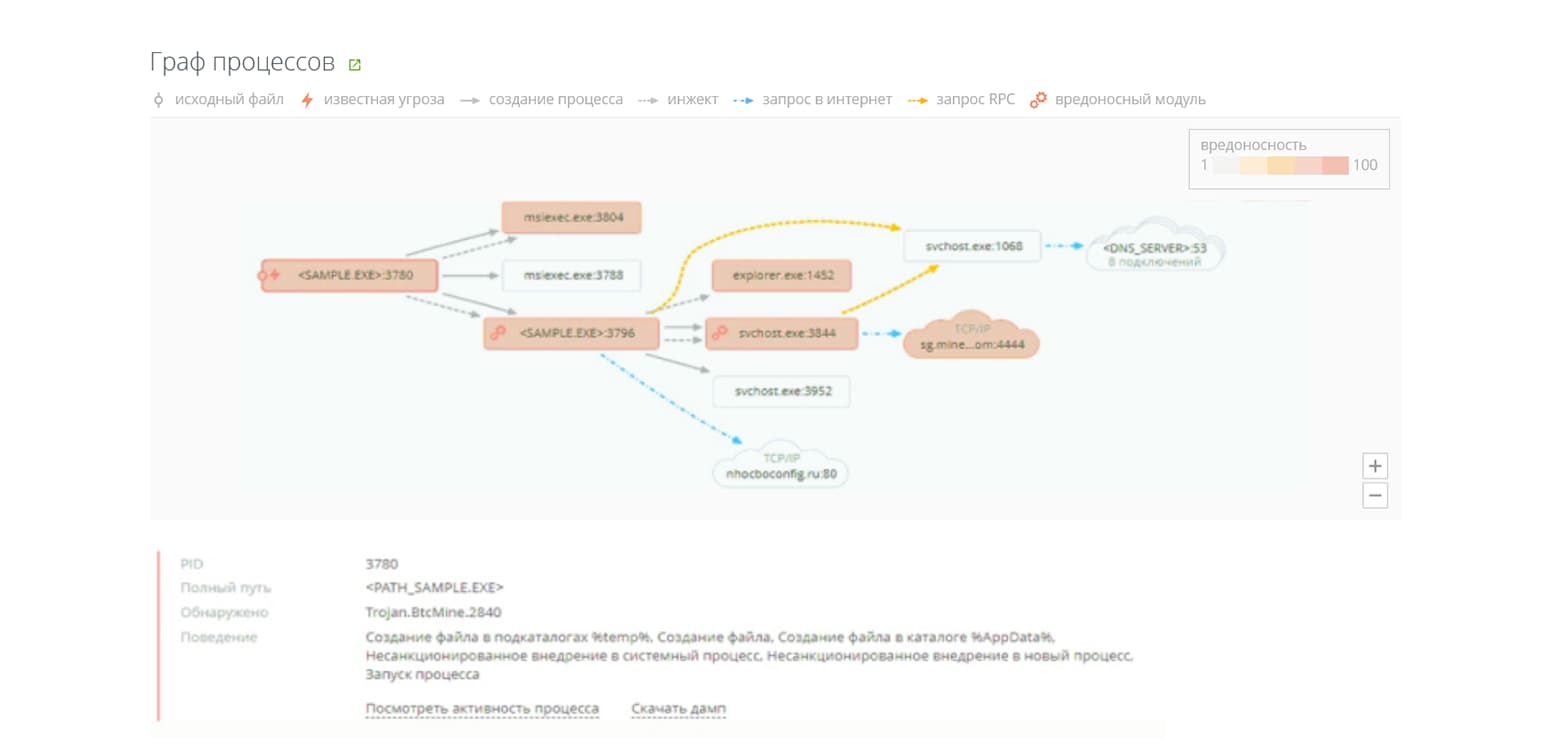
  • Технический отчет о поведении вредоносной программы (в том числе в видеоформате), а также карта ее сетевой активности по результатам проверки 
  • Отчеты о предыдущих проверках в личном кабинете пользователя
  • Выгрузка индикаторов компрометации в STIX/MAEC
  • Возможность загрузки .msi файлов
  • Перехват ключей TLS в песочнице позволяет расшифровывать зашифрованный трафик и визуализировать его в виде PCAP-дампов для детального анализа сетевой активности.
  • Возможность интеграции с внутренними системами компании и получения автоматического ответа о вредоносности файла
  • Возможность интеграции с продуктом Dr.Web Mail Security Suite для проверки вложений из писем
  • Возможность подключиться к виртуальной машине с помощью VNC-клиента (Virtual Network Computing) и влиять на процесс анализа
  • Возможность формирования специальной утилиты на базе Dr.Web CureIt! для нейтрализации конкретной угрозы, обнаруженной в vxCube

Проверяемые объекты

  • Исполняемые файлы JAVA
  • Исполняемые файлы Windows
  • Исполняемые файлы Linux
  • Исполняемые файлы Android
  • Файлы Acrobat Reader
  • Скрипт-файлы
  • Документы и служебные файлы Microsoft Office/OpenOffice
  • Docker-контейнеры
Как работает

Для входа в Dr.Web vxCube и отправки подозрительного объекта на анализ требуется только браузер и наличие интернет-подключения.

Если вы хотите управлять процессом анализа в интерактивном режиме, убедитесь, что в вашем браузере разрешено открытие всплывающих окон.


Как правило, проверка занимает не более одной минуты, но если исследователь считает, что этого недостаточно для полного анализа поведения подозрительного файла, желаемое время проверки можно задать в настройках.


Файл запускается на исполнение на рабочем столе виртуальной машины.


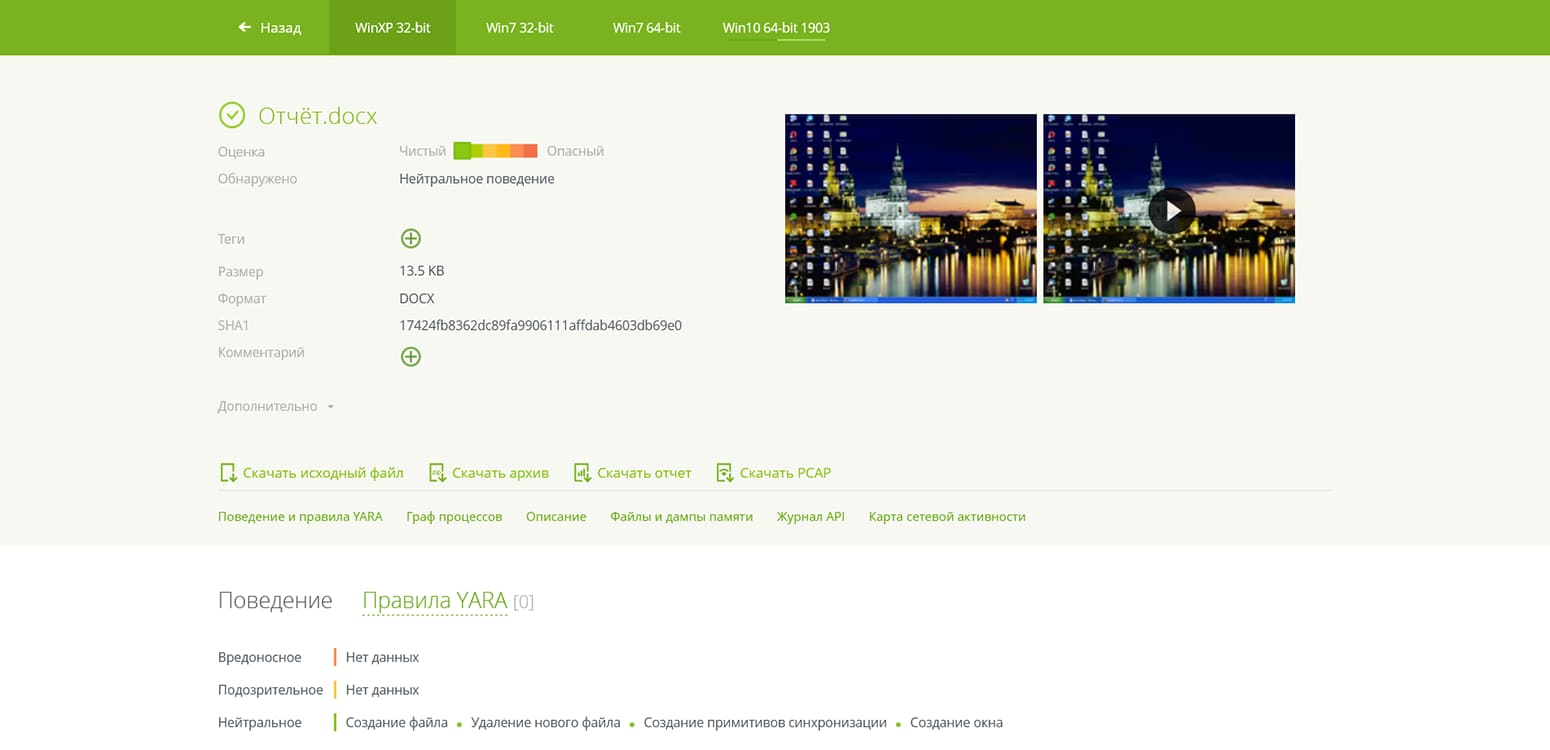
Результатом анализа является оценка вредоносности файла — «вес» вредоносности по шкале от 0 до 100, а также отчет с техническими подробностями. Отчет содержит список действий исследуемого объекта и их видеосъемку.


Все действия анализируемой программы записываются, запись действий доступна для последующего анализа — вы можете наблюдать за ходом воспроизведения действий подозрительного объекта


Для анализа также доступна техническая информация, ресурсы, к которым обращается анализируемый файл, список создаваемых им файлов, изменяемых ключей реестра и многое другое. Отчет можно просмотреть в личном кабинете или скачать в виде архива. Примеры отчетов


Задать вопрос специалисту!
Менеджер
Ольга Кукунина
Мы заботимся о наших клиентах и принимаем обращения в любой удобной для Вас форме.
С удовольствием помогу Вам в подборе продукта или решении возникших вопросов.
Доставка

Наш интернет-магазин осуществляет доставку по Москве и регионам России:

  • Доставка почтой России
    0-1 кг. - 1500 р.
    1-10 кг. - 3400 р.
    10-32 кг. - 9400 р.
    выше 32 кг. - нет доставки

  • Доставка курьером по Москве
    1000 рублей.

  • Доставка транспортной компанией по России
    Цена по согласованию с заказчиком.
Позвоните нам!
Ваш заказ готов к оформлению
Личный кабинет
Вам будет доступна история заказов, управление рассылками, свои цены и скидки для постоянных клиентов и прочее.
Ваш логин
Ваш пароль
Работаем для вас пн-пт с 9:00 до 18:00
г. Москва, ул. Барклая, д. 13, стр. 1
Интернет-магазин Комрунет
г. Москва, ул. Барклая, д.13, стр.1
+74951059152sale@komrunet.ru