
Персональные данные есть практически в каждой компании. Это сведения о сотрудниках, клиентах, кандидатах, посетителях сайта и представителях контрагентов. Они хранятся и обрабатываются в CRM, кадровых системах, электронной почте, облачных сервисах и резервных копиях.
Поэтому обработка персональных данных — не отдельная задача юриста или службы информационной безопасности, а сквозной процесс. Он начинается со сбора сведений и заканчивается их удалением или уничтожением.
Оператору необходимо учитывать три составляющие: законное основание обработки, организационные меры и техническую защиту. Требования к ним зависят от конкретных процессов и информационных систем.
Что такое обработка персональных данных
Персональные данные (ПДн) — информация, которая прямо или косвенно относится к определенному или определяемому человеку. Например, ФИО, номер телефона, адрес электронной почты или сведения о работе.
При этом данные нельзя всегда оценивать изолированно. Отдельная запись может не позволять определить человека, тогда как совокупность нескольких сведений — позволять.
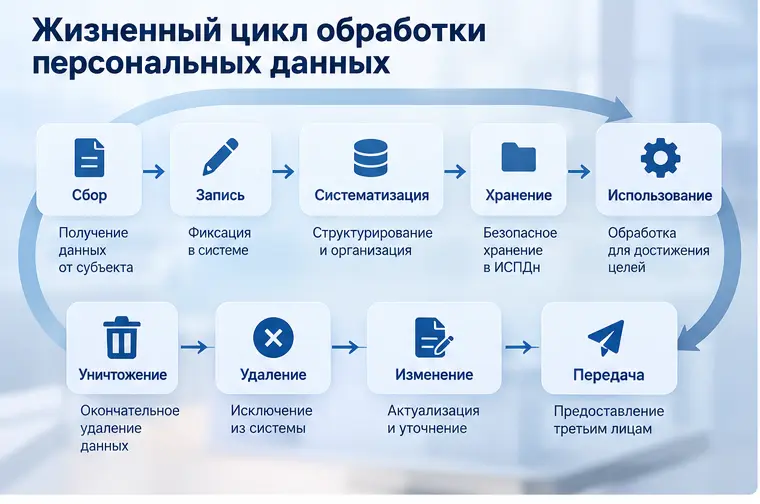
Обработка ПДн — любое действие или совокупность действий с персональными данными. К ней относятся сбор, запись, систематизация, накопление, хранение, уточнение, извлечение и использование, а также передача, обезличивание, блокирование, удаление и уничтожение.
Упрощенно жизненный цикл обработки можно представить так:
сбор → запись → систематизация → хранение → использование → передача → изменение → удаление → уничтожение.
Необязательно выполнять всю цепочку: отдельное действие с персональными данными уже может считаться их обработкой.
Например, компания получила резюме кандидата и сохранила его в базе. Это уже обработка. То же относится к сведениям, полученным через форму обратной связи на сайте, или к базе телефонных номеров клиентов.
Обработка бывает автоматизированной, неавтоматизированной и смешанной. Поэтому требования к ПДн относятся не только к базам данных: бумажный кадровый архив также требует соответствующих организационных мер защиты.
Какие персональные данные может обрабатывать компания
На практике полезно разделять ПДн по установленным законом категориям и особенностям их обработки. От этого зависят применимые ограничения и требования.
| Вид данных | Примеры | Особенности |
|---|---|---|
| Обычные ПДн | ФИО, телефон, e-mail, должность | Общий режим обработки |
| Специальные категории | здоровье, национальность, политические и религиозные взгляды | Для обработки действуют дополнительные ограничения |
| Биометрические ПДн | физиологические и биологические характеристики | Особый режим применяется, когда данные используют для установления личности |
| ПДн, разрешенные для распространения | сведения, распространение которых разрешил субъект | Установлен отдельный порядок обработки |
Биометрией считается не любая фотография или видеозапись. Значение имеет цель обработки: специальный режим применяется, когда физиологические или биологические характеристики используют для установления личности.
Отдельного внимания требуют персональные данные, разрешенные субъектом для распространения. Их некорректно автоматически считать просто «общедоступными»: для такой обработки предусмотрены отдельные правила.
Кто является оператором персональных данных
Оператор — государственный или муниципальный орган, юридическое или физическое лицо, которые самостоятельно или совместно с другими лицами организуют и/или осуществляют обработку ПДн, а также определяют цели обработки, состав данных и выполняемые с ними действия.
Например, работодатель обрабатывает сведения сотрудников, интернет-магазин — данные покупателей, а B2B-компания может хранить контакты представителей клиентов.
Статус оператора определяется фактической деятельностью организации. Если компания определяет цели обработки, состав персональных данных и действия с ними, на нее распространяются соответствующие обязанности оператора.
Часть операций можно поручить другому лицу — например, подрядчику или поставщику облачного сервиса. Однако такое поручение само по себе не освобождает оператора от предусмотренных законом обязанностей. Требования к обработке ПДн порученным лицом необходимо закрепить в соответствующих документах.
Какие нормы регулируют обработку ПДн
Основным нормативным актом остается Федеральный закон № 152-ФЗ «О персональных данных». Он устанавливает принципы и условия обработки, права субъектов и обязанности операторов.
Для защиты ПДн при их обработке в информационных системах важны постановление Правительства РФ от 1 ноября 2012 года № 1119 и приказ ФСТЭК России от 18 февраля 2013 года № 21. Они устанавливают требования и состав организационных и технических мер по обеспечению безопасности ПДн в ИСПДн.
Информационная система персональных данных (ИСПДн) — совокупность содержащихся в базах данных персональных данных и обеспечивающих их обработку информационных технологий и технических средств. Например, к ИСПДн может относиться корпоративная кадровая система или CRM с клиентской базой.
Отдельно следует учитывать приказ ФСТЭК России от 11 апреля 2025 года № 117, который вступил в силу 1 марта 2026 года и заменил приказ ФСТЭК России № 17. Он устанавливает требования к защите информации в государственных информационных системах, иных информационных системах государственных органов, государственных унитарных предприятий и государственных учреждений. Поэтому автоматически распространять его требования на любую коммерческую ИСПДн нельзя.
В 2026 году в приказ № 117 также были внесены изменения приказом ФСТЭК России от 8 мая 2026 года № 137.
Для субъектов критической информационной инфраструктуры могут действовать дополнительные требования. Поэтому конкретный набор нормативных требований зависит от статуса организации, назначения информационной системы и обрабатываемых в ней данных.
Что изменилось в обработке ПДн в 2025–2026 годах
В 2025–2026 годах операторам необходимо учитывать несколько существенных изменений в регулировании персональных данных.
С 1 июля 2025 года при сборе ПДн граждан России, в том числе через интернет, не допускаются запись, систематизация, накопление, хранение, уточнение и извлечение таких данных с использованием баз данных, находящихся за пределами России. Закон предусматривает исключения для отдельных случаев, перечисленных в пунктах 2, 3, 4 и 8 части 1 статьи 6 Федерального закона № 152-ФЗ.
С 1 сентября 2025 года согласие на обработку персональных данных должно оформляться отдельно от иных документов и информации, которые подтверждает или подписывает субъект. Требование внесено Федеральным законом от 24 июня 2025 года № 156-ФЗ.
Это не означает, что согласие требуется для любой обработки. Оператор должен определить цель и предусмотренное законом основание обработки и только после этого установить, необходимо ли получать согласие.
С 30 мая 2025 года существенно выросла административная ответственность за нарушения законодательства о персональных данных. В частности, появились отдельные составы правонарушений за неуведомление Роскомнадзора об обработке и инцидентах, а также за утечки различных масштабов.
Для отдельных повторных нарушений, связанных с утечками, предусмотрены оборотные штрафы. Поэтому нарушения требований к обработке и защите ПДн могут создавать существенные финансовые риски.
В 2026 году также обновилось регулирование защиты государственных информационных систем: с 1 марта действует приказ ФСТЭК России № 117, в который в течение года были внесены изменения.
На каком основании можно обрабатывать персональные данные
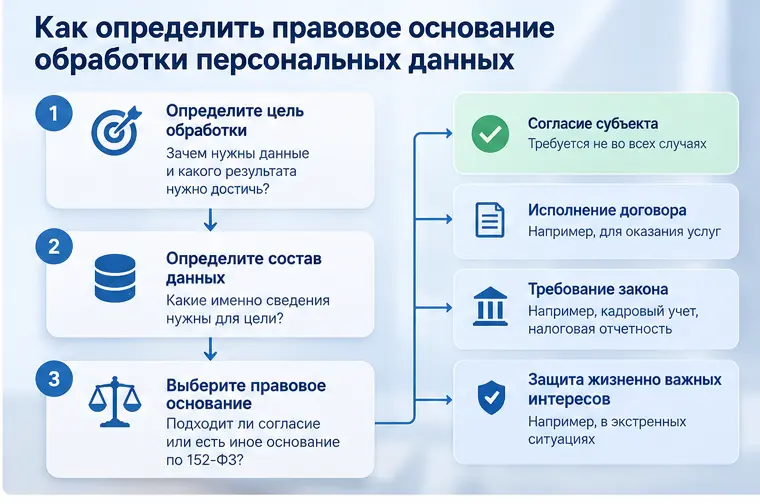
Одна из распространенных ошибок — считать согласие универсальным основанием для любой обработки.
Последовательность должна быть другой:
цель обработки → состав данных → категория субъектов → правовое основание → срок обработки.
Например, работодатель обрабатывает часть сведений о сотруднике не на основании отдельного согласия, а в силу требований трудового и иного законодательства.
При заключении и исполнении договора определенные ПДн могут обрабатываться в объеме, необходимом для его исполнения. В других процессах основанием может быть федеральный закон или иное предусмотренное законодательством обстоятельство.
Согласие используют в случаях, когда оно требуется для конкретной обработки. При этом оператор должен иметь возможность подтвердить его получение.
Некорректно указывать Федеральный закон № 152-ФЗ как единственное правовое основание обработки. Он устанавливает общие требования, а основание для конкретной операции определяется с учетом ее цели и обстоятельств: это может быть договор, требование закона, согласие или иное предусмотренное законом основание.
Что обязан сделать оператор персональных данных
Работу с ПДн целесообразно начинать с инвентаризации процессов, а не с подготовки шаблонов документов. Оператору нужно определить, где появляются персональные данные, как они используются, где хранятся и кому передаются.
Практический порядок может выглядеть так:
- Выявить процессы, в которых используются ПДн.
- Определить категории субъектов, цели и состав обрабатываемых данных.
- Установить правовое основание для каждой цели.
- Проверить обязанность уведомить Роскомнадзор.
- Назначить ответственного за организацию обработки ПДн, когда это требуется.
- Разработать политику и необходимые локальные акты.
- Определить ИСПДн, актуальные угрозы и требования к защите.
- Настроить порядок работы с обращениями субъектов и инцидентами.
Состав организационно-распорядительных документов зависит от структуры и процессов компании.
Как правило, необходимо определить политику обработки ПДн, внутренние правила обработки и ответственных лиц. В зависимости от процессов также могут потребоваться формы согласий, правила разграничения доступа, порядок прекращения обработки и уничтожения данных.
Для ИСПДн необходим комплект документов по защите информации. Его состав определяют с учетом архитектуры системы, актуальных угроз и применимых нормативных требований.
Уведомление Роскомнадзора, согласие и политика
По общему правилу оператор должен уведомить Роскомнадзор о намерении осуществлять обработку ПДн до ее начала. Закон предусматривает исключения, поэтому необходимость уведомления следует оценивать с учетом конкретных процессов.
При изменении сведений, указанных в уведомлении, оператор должен актуализировать соответствующую информацию. При прекращении обработки также предусмотрено направление уведомления.
С 2025 года ответственность за нарушение уведомительного порядка существенно выросла. Для юридических лиц штраф за невыполнение обязанности по уведомлению о намерении осуществлять обработку ПДн может достигать 300 тыс. рублей.
Отдельное требование касается согласий. С 1 сентября 2025 года согласие на обработку ПДн оформляют отдельно от иных документов и информации, которые подтверждает или подписывает субъект.
При этом не следует получать согласие «на всякий случай». Сначала необходимо установить применимое правовое основание и только затем определить, требуется ли согласие.
Политика обработки ПДн должна соответствовать реальным процессам компании. Документ, положения которого расходятся с фактической работой сайта, CRM, кадровой системы или других сервисов, не обеспечивает надлежащее описание обработки.
Локализация и трансграничная передача
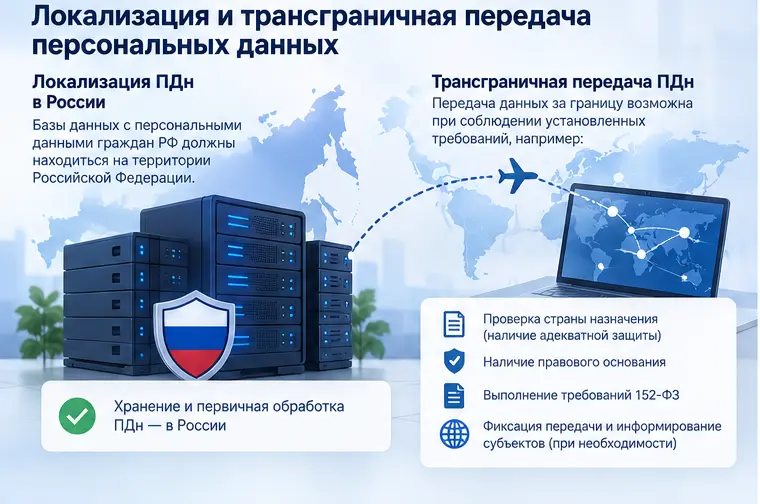
Локализация и трансграничная передача — разные требования, которые не следует смешивать.
С 1 июля 2025 года при сборе персональных данных граждан России, в том числе через интернет, запись, систематизация, накопление, хранение, уточнение и извлечение таких данных с использованием баз данных, находящихся за пределами России, не допускаются. Исключения предусмотрены пунктами 2, 3, 4 и 8 части 1 статьи 6 Федерального закона № 152-ФЗ.
Трансграничная передача — передача ПДн на территорию иностранного государства органу власти иностранного государства, иностранному физическому или юридическому лицу.
Таким образом, выполнение требований локализации само по себе не исключает последующую трансграничную передачу. Она регулируется отдельно статьей 12 Федерального закона № 152-ФЗ и предусматривает отдельный порядок, в том числе уведомление Роскомнадзора о намерении осуществлять трансграничную передачу.
Оператору важно выявить все зарубежные потоки данных. Они не всегда очевидны: сведения могут передаваться через CRM, облачные сервисы, системы аналитики, службы поддержки и другие SaaS-решения.
Проверять необходимо не только основное хранилище, но и резервные копии, журналы, интеграции и сервисы подрядчиков.
Обезличивание персональных данных
Обезличивание — действия, в результате которых без использования дополнительной информации становится невозможно определить принадлежность ПДн конкретному субъекту.
Обезличивание нельзя путать с удалением или уничтожением. При обезличивании данные сохраняются, однако возможность установить их принадлежность конкретному человеку должна быть устранена в соответствии с применимыми требованиями.
Также некорректно считать, что любое обезличивание автоматически исключает соответствующий массив информации из сферы всех требований законодательства о персональных данных.
В 2025–2026 годах нормативное регулирование работы с обезличенными данными изменялось. Поэтому метод, цели и дальнейшее использование таких данных необходимо оценивать применительно к конкретному сценарию.
Как защищать персональные данные технически
Организационные документы — только одна часть защиты. При обработке ПДн в ИСПДн оператор должен определить применимые требования безопасности и реализовать необходимые меры.
В упрощенном виде последовательность можно представить так:
категории ПДн + количество субъектов + тип актуальных угроз → уровень защищенности → требования и меры защиты.
Уровень защищенности ИСПДн определяется по установленным нормативными актами критериям.
После этого формируется набор необходимых мер защиты. В него в зависимости от системы могут входить идентификация и аутентификация пользователей, управление доступом, регистрация событий безопасности и другие меры.
На практике техническая защита может включать:
- управление учетными записями и правами доступа;
- регистрацию и анализ событий безопасности;
- защиту рабочих станций и серверов;
- выявление и устранение уязвимостей;
- управление обновлениями;
- резервное копирование и восстановление;
- сегментацию сети и защиту каналов связи;
- контроль действий пользователей и администраторов;
- реагирование на инциденты.
Конкретный набор определяется требованиями к соответствующей ИСПДн. Небольшая кадровая система и крупная распределенная ИСПДн могут требовать разных организационных и технических мер.
Что делать при утечке персональных данных
К инцидентам с персональными данными необходимо готовиться заранее. Порядок реагирования должен быть определен до возникновения утечки.
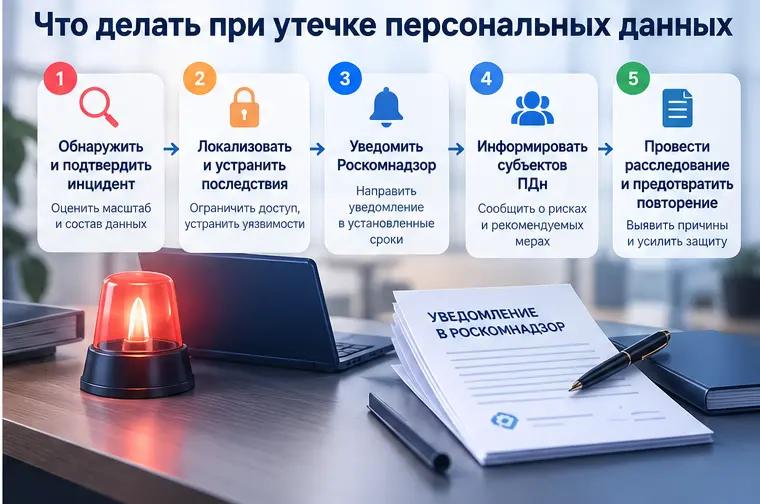
Рабочую последовательность можно представить так:
обнаружение → фиксация → локализация → оценка последствий → уведомление → расследование → устранение причин.
Если установлена неправомерная или случайная передача, предоставление, распространение или доступ к ПДн, повлекшие нарушение прав субъектов, оператор обязан уведомить Роскомнадзор.
Первичное уведомление необходимо направить в течение 24 часов с момента выявления инцидента. В нем указывают сведения о произошедшем инциденте, предполагаемых причинах и вреде правам субъектов, принятых мерах по устранению последствий, а также сведения о лице, уполномоченном взаимодействовать с Роскомнадзором по этому инциденту.
В течение 72 часов оператор должен сообщить Роскомнадзору результаты внутреннего расследования и предоставить сведения о лицах, действия которых стали причиной инцидента, если такие сведения имеются.
Поэтому план реагирования на инциденты должен отдельно учитывать случаи, связанные с персональными данными.
ИБ-службе необходимо оперативно определить затронутые системы и данные. Ответственный за организацию обработки ПДн и другие участвующие подразделения должны получить информацию в сроки, позволяющие выполнить установленные законом обязанности.
Штрафы и ответственность за нарушения
Ответственность зависит от конкретного состава правонарушения. Для организаций существенное значение имеют нарушения условий обработки, требований к согласию, локализации и уведомлениям, а также утечки.
| Нарушение | Штраф для юрлица |
|---|---|
| Обработка в случаях, не предусмотренных законодательством, или несовместимая с целями сбора | 150–300 тыс. руб. |
| Нет обязательного письменного согласия или нарушены требования к его содержанию | 300–700 тыс. руб. |
| Не опубликована обязательная политика обработки ПДн или сведения о реализуемых требованиях к защите | 30–60 тыс. руб. |
| Нарушены требования локализации | 1–6 млн руб. |
| Повторно нарушены требования локализации | 6–18 млн руб. |
| Не направлено или несвоевременно направлено обязательное уведомление о намерении осуществлять обработку | 100–300 тыс. руб. |
| Не направлено или несвоевременно направлено обязательное уведомление об инциденте | 1–3 млн руб. |
| Утечка ПДн 1–10 тыс. субъектов и/или 10–100 тыс. идентификаторов | 3–5 млн руб. |
| Утечка ПДн 10–100 тыс. субъектов и/или 100 тыс.–1 млн идентификаторов | 5–10 млн руб. |
| Утечка ПДн более 100 тыс. субъектов и/или более 1 млн идентификаторов | 10–15 млн руб. |
| Утечка специальных категорий ПДн | 10–15 млн руб. |
| Утечка биометрических ПДн | 15–20 млн руб. |
Для повторных нарушений, предусмотренных частями 12–14 статьи 13.11 КоАП РФ, штраф для юридического лица составляет от 1 до 3% совокупного размера выручки, рассчитанного в соответствии с КоАП РФ, но не менее 20 млн и не более 500 млн рублей.
Для повторных нарушений, связанных с утечкой специальных категорий или биометрических ПДн, также предусмотрен оборотный штраф от 1 до 3%, но его нижний предел составляет 25 млн рублей, верхний — 500 млн рублей.
Помимо административной, в предусмотренных законом случаях возможна уголовная ответственность.
Как Роскомнадзор проверяет операторов
Федеральный государственный контроль за обработкой персональных данных осуществляют Роскомнадзор и его территориальные органы.
При осуществлении контроля применяется система оценки и управления рисками. Объекты контроля относятся к одной из пяти категорий: высокого, значительного, среднего, умеренного или низкого риска. Категория учитывается при организации контрольных и профилактических мероприятий.
Для объектов высокого риска предусмотрено одно плановое контрольное мероприятие в два года или один обязательный профилактический визит в год.
При подготовке к контролю важно проверять не только наличие обязательных документов, но и их соответствие фактическим процессам обработки.
Например, в политике может быть указано отсутствие трансграничной передачи, тогда как используемый сайтом внешний сервис фактически получает персональные данные пользователей. Такие расхождения необходимо выявлять и устранять заранее.
Как системный интегратор помогает организовать обработку ПДн
Проект по защите ПДн целесообразно начинать с обследования существующих процессов и информационных систем, а не с выбора конкретных средств защиты.
На первом этапе специалисты определяют, где находятся персональные данные, какие процессы их используют и как они перемещаются между системами. Затем эти процессы сопоставляют с применимыми организационными и техническими требованиями.
По итогам обследования можно выявить несоответствия в документах, архитектуре и мерах защиты и сформировать план их устранения.
Системный интегратор может помочь провести инвентаризацию ИСПДн, разработать модель угроз, определить требования к защите, спроектировать и внедрить необходимые средства защиты информации.
Отдельного внимания требуют трансграничные потоки данных, взаимодействие с подрядчиками и подготовка к контрольным мероприятиям. В этих случаях важно сопоставить организационную модель обработки с реальной ИТ-архитектурой.
Результатом проекта должен стать управляемый процесс обработки и защиты ПДн, соответствующий фактической деятельности организации.
Что проверить прямо сейчас
Для первичной оценки можно начать с контрольных вопросов:
- включена ли организация в реестр операторов Роскомнадзора, если она обязана направлять уведомление;
- соответствуют ли сведения в реестре фактическим процессам;
- определены ли цель и правовое основание для каждого процесса обработки;
- оформляются ли необходимые согласия отдельно от договоров и других подписываемых документов;
- опубликована ли актуальная политика обработки ПДн;
- соблюдаются ли применимые требования локализации;
- выявлены ли зарубежные сервисы и трансграничные потоки данных;
- определены ли ИСПДн и требования к их защите;
- актуальны ли модель угроз и реализованные меры защиты;
- готова ли компания выполнить требования по реагированию и уведомлению при инциденте.
Если на часть вопросов нет точного ответа, целесообразно провести инвентаризацию процессов. Она помогает выявить операции с ПДн, которые фактически выполняются, но не отражены во внутренних документах.
Краткий глоссарий
Персональные данные (ПДн) — информация, прямо или косвенно относящаяся к определенному или определяемому физическому лицу.
Обработка ПДн — действие или совокупность действий с персональными данными.
Субъект ПДн — физическое лицо, к которому относятся персональные данные.
Оператор ПДн — лицо или организация, которые организуют и/или осуществляют обработку и определяют ее цели, состав данных и действия с ними.
ИСПДн — информационная система персональных данных.
Специальные категории ПДн — категории персональных данных, для обработки которых законодательство устанавливает специальные условия.
Биометрические ПДн — сведения, характеризующие физиологические и биологические особенности человека, на основании которых можно установить его личность и которые оператор использует для установления личности.
Локализация ПДн — выполнение предусмотренных законом операций с ПДн граждан России с использованием баз данных, находящихся на территории России.
Трансграничная передача — передача ПДн на территорию иностранного государства иностранному органу власти, физическому или юридическому лицу.
Обезличивание — действия, в результате которых без дополнительной информации невозможно определить принадлежность ПДн конкретному субъекту.
Уровень защищенности ПДн — комплексный показатель, характеризующий требования, выполнение которых обеспечивает нейтрализацию определенных угроз безопасности ПДн при их обработке в ИСПДн.
Модель угроз — документ, описывающий актуальные угрозы безопасности информации и условия их реализации применительно к конкретной системе.
FAQ
Нужно ли получать согласие на любую обработку персональных данных?
Нет. Согласие — одно из возможных оснований обработки. ПДн также могут обрабатываться для исполнения договора, выполнения требований закона и в других предусмотренных случаях. Основание необходимо определять отдельно для каждой цели обработки.
Нужно ли уведомлять Роскомнадзор, если компания обрабатывает только данные сотрудников?
Сам факт обработки только данных сотрудников не следует рассматривать как универсальное основание для освобождения от уведомления. По общему правилу оператор уведомляет Роскомнадзор о намерении осуществлять обработку ПДн до ее начала, если на него не распространяется предусмотренное законом исключение.
Можно ли включить согласие на обработку ПДн в договор?
С 1 сентября 2025 года согласие на обработку персональных данных должно оформляться отдельно от иных документов и информации, которые подтверждает или подписывает субъект.
Считается ли фотография биометрическими персональными данными?
Не всегда. Значение имеет цель и способ использования. Специальный режим биометрических ПДн применяется, когда соответствующие физиологические или биологические характеристики используются оператором для установления личности.
Что делать компании после утечки ПДн?
Необходимо локализовать инцидент, определить затронутые системы и данные и начать внутреннее расследование. Если установлена неправомерная или случайная передача, предоставление, распространение или доступ к ПДн, повлекшие нарушение прав субъектов, Роскомнадзор уведомляют в течение 24 часов с момента выявления инцидента. В течение 72 часов оператор сообщает результаты внутреннего расследования и, при наличии, сведения о лицах, действия которых стали причиной инцидента.
Заключение
Обработка персональных данных — это не только согласия и политика на сайте. Компании необходимо связать правовые основания обработки, реальные бизнес-процессы и техническую защиту.
Особое внимание следует уделять ИСПДн, внешним сервисам, подрядчикам и трансграничным потокам данных. Не менее важен заранее подготовленный процесс реагирования на инциденты.
Если у компании нет полной карты процессов обработки ПДн, работу целесообразно начать с обследования. Оно поможет выявить расхождения между документами и фактическими процессами, определить требования к ИСПДн и сформировать обоснованный набор мер защиты.