
Содержание
- Что такое менеджер паролей
- Зачем нужен менеджер паролей
- Как работает менеджер паролей
- Какие функции есть у менеджеров паролей
- Какие бывают менеджеры паролей
- Насколько безопасны менеджеры паролей
- Менеджер паролей и MFA: в чем разница
- Менеджер паролей в компании
- Менеджер паролей и PAM — в чем разница
- Как выбрать менеджер паролей для организации
- Как правильно пользоваться менеджером паролей
- Преимущества и ограничения менеджеров паролей
- Частые вопросы
Что такое менеджер паролей
Менеджер паролей хранит учетные данные в специальном хранилище. Как правило, его содержимое защищено шифрованием. Для доступа к хранилищу пользователь проходит аутентификацию.
В нем можно хранить не только пары «логин — пароль». Набор поддерживаемых данных зависит от продукта: это могут быть защищенные заметки, PIN-коды и другие секреты. Некоторые решения также поддерживают хранение ключей, токенов и данных для восстановления доступа.
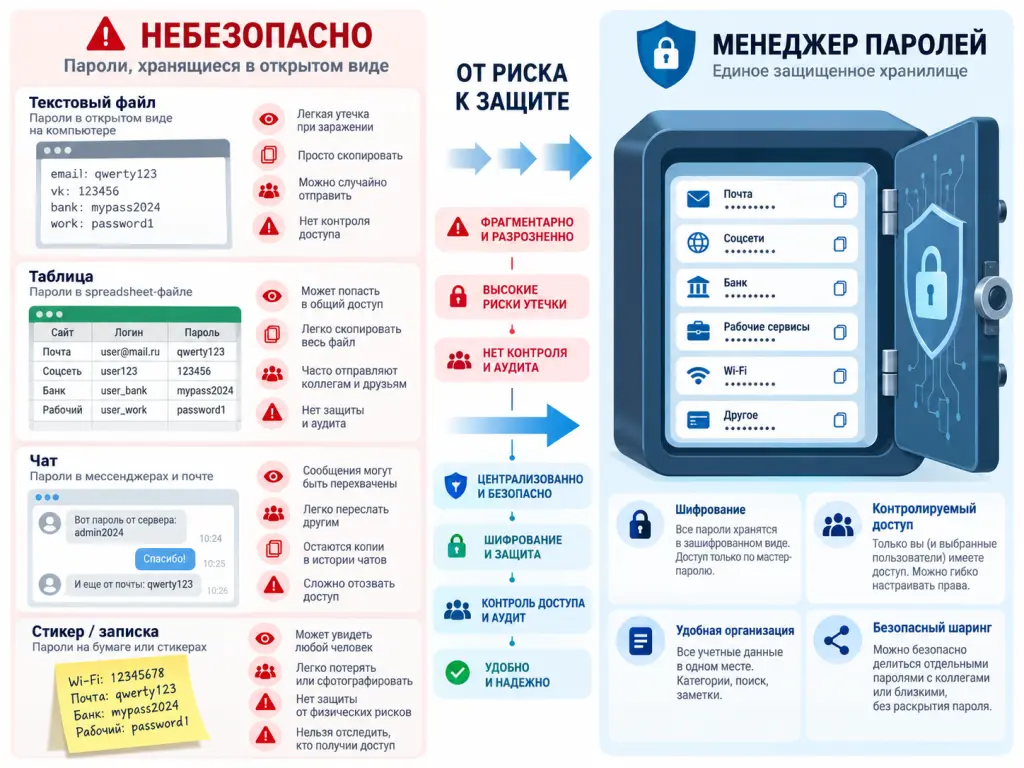
Главное отличие от таблицы или текстового файла — специализированные механизмы защиты. Обычный документ можно случайно отправить другому человеку или скопировать. Менеджер паролей изначально предназначен для работы с секретами.
Встроенное хранилище браузера тоже решает часть этих задач. Однако специализированные корпоративные решения могут предоставлять дополнительные средства контроля доступа, аудита и совместной работы.
Менеджеры паролей бывают личными и корпоративными. Первые ориентированы на одного пользователя или семью, вторые — на централизованное управление доступом сотрудников и команд.
Менеджер паролей простыми словами
Менеджер паролей можно представить как защищенный сейф с учетными данными. Пользователь запоминает ключ от сейфа, а не каждый пароль внутри него.
Менеджер также может создавать случайные пароли, сохранять их и подставлять при следующем входе. Это позволяет использовать длинные и сложные комбинации без необходимости их запоминать.
Зачем нужен менеджер паролей
Количество рабочих и личных учетных записей растет: пользователи входят в почту, корпоративные сервисы, облачные платформы, порталы и приложения.
Запомнить уникальный сложный пароль для каждой системы трудно. Поэтому пользователи могут повторять комбинации, выбирать короткие пароли или хранить их небезопасными способами.
Менеджер паролей позволяет использовать уникальные сложные комбинации без необходимости запоминать каждую из них.
Проблема повторного использования паролей
Один пароль для нескольких сервисов создает связанный риск: компрометация одной учетной записи может поставить под угрозу остальные.
Например, если пароль пользователя попал в утечку стороннего сервиса, злоумышленник может проверить эту же комбинацию на почте, в облаке или корпоративном портале.
Уникальные пароли ограничивают последствия такой утечки: компрометация одной комбинации не должна автоматически давать доступ к другим учетным записям.
Слабые и предсказуемые пароли
Человеку проще запомнить слово, дату или короткую последовательность символов, но такие комбинации могут быть проще для подбора.
Генератор менеджера создает случайные пароли заданной длины. Пользователю не нужно их запоминать, поэтому можно использовать более длинные комбинации без потери удобства.
Большое количество учетных записей
Проблема усложняется с ростом числа сервисов. Даже дисциплинированному пользователю трудно помнить десятки уникальных паролей.
Менеджер берет эту задачу на себя. Пользователю остается надежно защитить доступ к самому хранилищу.
Риски хранения паролей небезопасными способами
Учетные данные могут оказаться в местах, не предназначенных для хранения секретов:
- текстовых документах;
- обычных заметках;
- рабочих чатах;
- электронной почте;
- общих таблицах;
- бумажных записях.
Для компании такая практика особенно рискованна. Секрет может надолго остаться в переписке или резервной копии, а организация — потерять контроль над тем, кто имеет к нему доступ.
Как работает менеджер паролей
Конкретная архитектура зависит от продукта, но общую схему можно представить следующим образом:
- Пользователь создает хранилище.
- Настраивает способ доступа, например мастер-пароль.
- Менеджер защищает данные с помощью шифрования.
- Пользователь добавляет существующие или новые учетные данные.
- Генератор может создавать случайные пароли.
- Менеджер подставляет сохраненные данные при авторизации.
- При необходимости хранилище синхронизируется между устройствами.
Синхронизация может выполняться через инфраструктуру поставщика или организации. Некоторые решения работают с локальным хранилищем.
Что такое мастер-пароль
Мастер-пароль — основной секрет для доступа к хранилищу. Его защита особенно важна, поскольку хранилище содержит другие учетные данные.
Мастер-пароль должен быть длинным и уникальным. Его не следует использовать для почты, социальных сетей или других сервисов.
Один из вариантов — длинная парольная фраза, которую проще запомнить, чем случайную последовательность символов сопоставимой длины.
Доступ к менеджеру рекомендуется дополнительно защищать многофакторной аутентификацией, если продукт ее поддерживает.
Как защищается хранилище паролей
Основной механизм защиты — шифрование. Оно преобразует данные так, чтобы получить исходное содержимое без соответствующего ключа было невозможно или вычислительно затруднительно в рамках используемой криптографической схемы.
Важно различать место хранения и способ защиты. Облачное размещение само по себе не означает слабую защиту, а локальное — не гарантирует безопасность.
Следует оценивать архитектуру целиком: где находятся ключи, как проходит аутентификация и какие стороны технически могут получить доступ к расшифрованным данным.
Некоторые сервисы используют модель zero knowledge. В такой архитектуре система проектируется так, чтобы поставщик не имел доступа к содержимому пользовательского хранилища. Конкретная реализация зависит от продукта.
Дополнительными мерами могут быть автоматическая блокировка хранилища и MFA (Multi-Factor Authentication) — многофакторная аутентификация.
Какие функции есть у менеджеров паролей
Набор возможностей зависит от продукта и сценария применения.
Генератор паролей
Генератор создает случайные комбинации по заданным правилам. Пользователь может выбирать длину и допустимые типы символов.
Это позволяет создавать отдельную комбинацию для каждого сервиса без необходимости придумывать и запоминать ее вручную.
Автозаполнение
Расширение браузера или приложение может распознать форму входа и предложить подставить сохраненные данные.
Это сокращает количество ручных операций. В корпоративной среде использование автозаполнения следует согласовать с принятой политикой безопасности.
Синхронизация между устройствами
Облачные менеджеры позволяют работать с одним хранилищем на компьютере, смартфоне и других устройствах.
Перед выбором решения стоит изучить механизм синхронизации: какие данные передаются через инфраструктуру поставщика и как они защищены.
Проверка надежности паролей
Многие решения выявляют слабые и повторяющиеся пароли. Некоторые также предупреждают об учетных данных, которые могли попасть в известные утечки.
Такая проверка помогает провести ревизию учетных записей и определить, какие пароли следует заменить в первую очередь.
Хранение других секретов
В зависимости от продукта хранилище может содержать:
- PIN-коды;
- защищенные заметки;
- данные учетных записей;
- ключи;
- токены;
- коды восстановления.
Для корпоративной среды важно заранее определить допустимые типы секретов. Не каждый менеджер подходит для хранения инфраструктурных ключей или привилегированных учетных данных.
Безопасный обмен учетными данными
Корпоративные решения могут предоставлять доступ к учетным данным без отправки пароля в чате или по электронной почте.
Например, сотруднику можно предоставить доступ к записи в общем хранилище, а после увольнения или смены роли централизованно отозвать это право.
Какие бывают менеджеры паролей
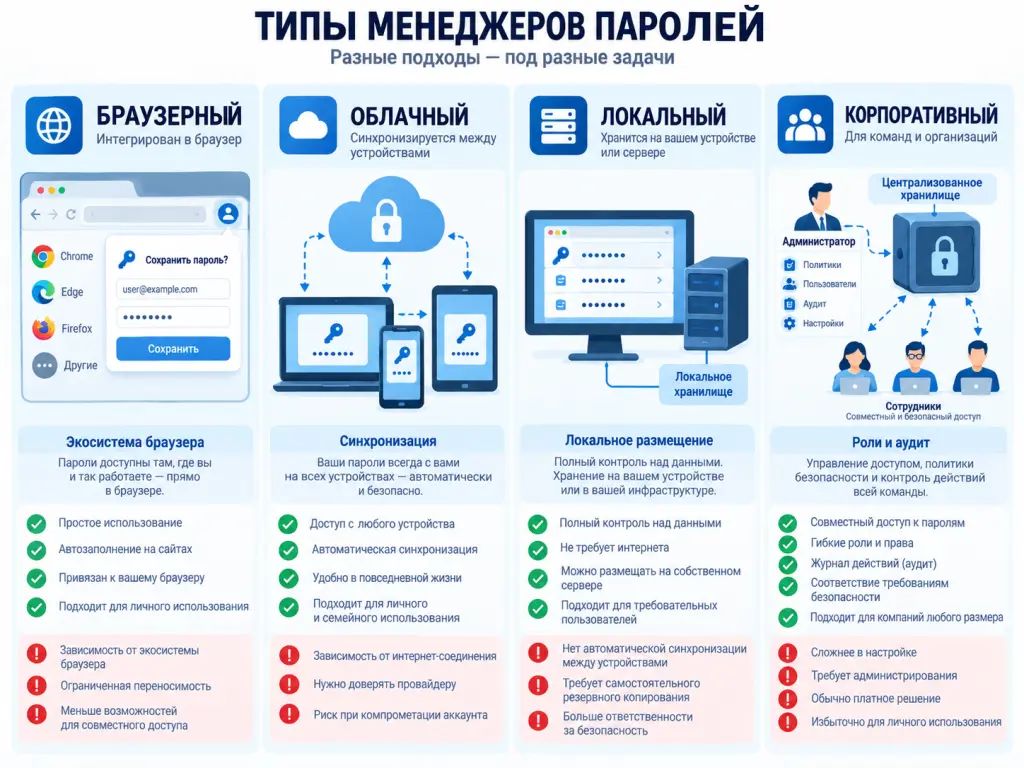
Менеджеры отличаются способом размещения, моделью управления и набором функций.
| Тип | Где хранятся данные | Основной сценарий | Особенности |
|---|---|---|---|
| Браузерный | В экосистеме браузера | Преимущественно личное использование | Интеграция с браузером |
| Облачный | В инфраструктуре поставщика | Работа на нескольких устройствах | Синхронизация между устройствами |
| Локальный | На устройстве или в инфраструктуре организации | Сценарии с требованиями к контролю размещения | Требует самостоятельной настройки и администрирования |
| Корпоративный | Зависит от архитектуры | Организации и команды | Роли, политики, аудит и общий доступ |
Выбор зависит от модели угроз, инфраструктуры и требований организации. В корпоративной среде особенно важны возможности контроля, разграничения доступа и аудита.
Насколько безопасны менеджеры паролей
Менеджер концентрирует учетные данные в одном месте, поэтому защита хранилища становится критически важной. При корректной реализации секреты хранятся в специально предназначенной для этого защищенной системе.
Абсолютной защиты при этом нет. Уровень безопасности зависит от продукта, его архитектуры и настроек, а также от защиты конечных устройств и действий пользователя.
Основные риски:
- компрометация мастер-пароля;
- заражение конечного устройства;
- фишинг;
- уязвимости менеджера или его расширения;
- ошибки конфигурации;
- недостаточная защита резервных копий;
- получение доступа к уже разблокированному хранилищу.
Поэтому менеджер паролей следует рассматривать как один из элементов системы защиты учетных записей.
Что произойдет, если злоумышленник получит доступ к менеджеру паролей
Последствия зависят от характера компрометации.
Украден мастер-пароль. Злоумышленник может попытаться получить доступ к хранилищу. Риск зависит от архитектуры решения и наличия дополнительных факторов аутентификации.
Скомпрометировано устройство. Вредоносное ПО потенциально может перехватывать данные до шифрования или после расшифровки. Особенно опасна ситуация, когда хранилище уже разблокировано.
Украдена зашифрованная база. Это не означает автоматического раскрытия паролей. Возможность получить данные зависит от используемой криптографической схемы, реализации продукта и стойкости мастер-пароля.
Поэтому защита должна быть многоуровневой: надежный мастер-пароль, MFA и защищенное конечное устройство дополняют друг друга.
Менеджер паролей и MFA: в чем разница
Менеджер паролей и MFA решают разные задачи.
Менеджер помогает создавать, хранить и использовать пароли. MFA (Multi-Factor Authentication) — многофакторная аутентификация — требует нескольких факторов для подтверждения личности пользователя.
Например, после ввода пароля пользователь может подтвердить вход аппаратным ключом или другим предусмотренным системой способом.
Поэтому менеджер паролей и MFA дополняют друг друга. Компрометация пароля при корректно реализованной MFA не обязательно приводит к компрометации учетной записи.
Важно учитывать и способ хранения второго фактора. Если пароль и средства дополнительного подтверждения находятся в одной системе, это необходимо учитывать при оценке модели угроз.
Менеджер паролей в компании
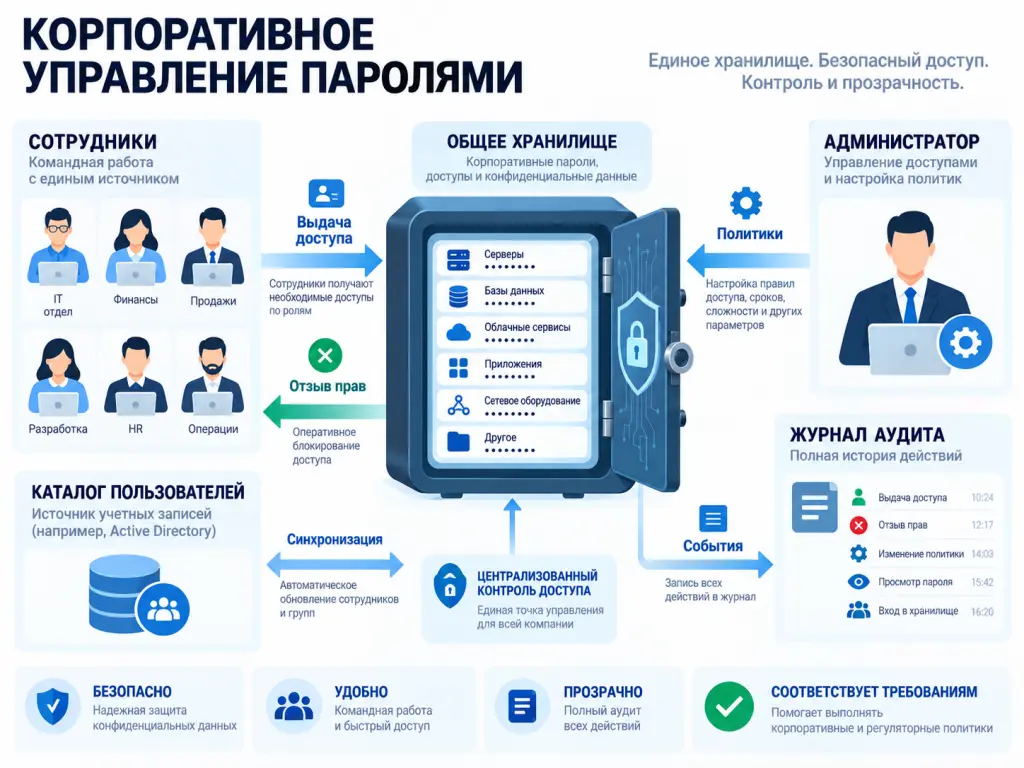
Для бизнеса задача шире хранения паролей. Организации необходимо контролировать, кому принадлежат секреты и кто имеет к ним доступ.
Корпоративный менеджер помогает централизовать этот процесс.
Какие задачи решает корпоративный менеджер паролей
Корпоративные продукты в зависимости от реализации могут поддерживать:
- централизованное управление пользователями;
- разграничение прав;
- общие хранилища для команд;
- безопасную передачу учетных данных;
- аудит действий;
- парольные политики;
- интеграцию с каталогом пользователей;
- MFA и единый вход.
Конкретный набор возможностей зависит от продукта.
Управление общими учетными записями
Общие учетные записи создают дополнительные сложности. Например, один административный пароль могут знать несколько сотрудников.
В такой модели трудно определить, кто и когда использовал учетные данные, а также быстро отозвать доступ конкретного сотрудника.
Корпоративный менеджер может ограничить круг пользователей и вести аудит операций. В зависимости от решения сотруднику можно предоставить доступ без передачи пароля через чат или другие неспециализированные каналы.
Для критичных и привилегированных учетных записей возможностей обычного менеджера может быть недостаточно. В таких сценариях применяются специализированные системы PAM.
Что происходит при увольнении сотрудника
Без централизованного управления секреты могут остаться у бывшего сотрудника. Особенно это касается общих учетных записей.
Корпоративный менеджер упрощает отзыв прав: администратор может отключить учетную запись пользователя или исключить его из соответствующих групп.
При необходимости общие секреты после этого меняют. Возможность автоматической ротации зависит от конкретного решения.
Менеджер паролей и PAM — в чем разница
Корпоративный менеджер паролей и PAM (Privileged Access Management) — система управления привилегированным доступом могут работать с учетными данными, но решают разные задачи.
Менеджер паролей в первую очередь предназначен для защищенного хранения и использования секретов. Он может применяться для личных и командных учетных записей.
PAM ориентирован на управление привилегированным доступом — например, учетными записями администраторов серверов, баз данных и сетевого оборудования.
PAM-система в зависимости от продукта может поддерживать временный доступ, автоматическую ротацию секретов, согласование запросов, контроль сессий и запись действий администраторов.
Поэтому менеджер паролей не следует рассматривать как полную замену PAM. В инфраструктуре организации эти классы решений могут дополнять друг друга.
Как выбрать менеджер паролей для организации
Начинать стоит с требований организации, а не со списка функций конкретного продукта. Нужно определить типы учетных записей, модель размещения и требования к контролю доступа.
Следует оценить архитектуру шифрования и управление ключами, а также выяснить, какие данные технически доступны поставщику и администраторам.
Для корпоративной среды также важны:
- облачное или локальное размещение;
- поддержка MFA;
- интеграция с каталогом пользователей;
- поддержка SSO (Single Sign-On) — единого входа;
- роли и разграничение прав;
- журналирование и аудит;
- управление политиками;
- безопасный общий доступ;
- импорт и экспорт;
- резервное копирование и восстановление;
- мобильные приложения;
- расширения для используемых браузеров;
- средства централизованного администрирования.
Отдельно стоит проверить интеграцию с используемой системой IAM (Identity and Access Management) — управления идентификацией и доступом.
Для регулируемой инфраструктуры необходимо учитывать применимые требования законодательства, отраслевых норм и внутренних политик организации. Отдельного внимания требуют размещение данных и правила работы с резервными копиями.
До внедрения целесообразно провести пилотирование, чтобы проверить технические ограничения, интеграции и удобство работы сотрудников.
Как правильно пользоваться менеджером паролей
Безопасность решения зависит не только от самого продукта, но и от его настройки и эксплуатации.
Используйте длинный уникальный мастер-пароль. Не применяйте его в других сервисах и не передавайте другим пользователям.
Включите MFA для самого менеджера, если решение ее поддерживает. Для разных учетных записей используйте отдельные уникальные пароли.
Устанавливайте обновления приложения и браузерных расширений и обеспечьте защиту устройств, на которых используется хранилище.
В компании дополнительно следует определить порядок:
- подключения и отключения сотрудников;
- выдачи доступа к общим секретам;
- пересмотра прав;
- восстановления хранилища;
- реагирования на компрометацию;
- резервного копирования.
Доступ следует предоставлять по принципу наименьших привилегий: пользователь должен получать только те права, которые необходимы ему для выполнения рабочих задач.
Преимущества и ограничения менеджеров паролей
Менеджер снижает зависимость безопасности от способности пользователя запоминать множество паролей. Одновременно повышается важность защиты самого хранилища.
| Преимущества | Ограничения и риски |
|---|---|
| Уникальные пароли для разных систем | Высокая значимость защиты мастер-пароля |
| Генерация длинных случайных комбинаций | Зависимость от безопасности конечного устройства |
| Работа с большим количеством учетных записей | Не защищает от всех типов атак |
| Централизованное управление в компании | Требует корректной настройки и администрирования |
| Разграничение доступа и аудит | Возможна зависимость от выбранной платформы |
Безопасность следует оценивать комплексно: учитывать продукт, его настройки и архитектуру, мастер-пароль, MFA, конечные устройства и процессы управления доступом.
Частые вопросы
Можно ли взломать менеджер паролей?
Абсолютной защиты не существует. Для компрометации могут использоваться уязвимости приложения, вредоносное ПО, фишинг или похищенные учетные данные.
Получение зашифрованной копии хранилища само по себе не означает получение находящихся в нем паролей. Риск зависит от архитектуры и реализации продукта, используемой криптографии и стойкости мастер-пароля.
Безопасно ли хранить все пароли в одном месте?
Централизация делает защиту хранилища особенно важной. Одновременно менеджер позволяет отказаться от повторяющихся паролей и хранения учетных данных в неспециализированных файлах и каналах связи.
Безопасность зависит от архитектуры и настроек решения, защиты мастер-пароля, MFA и конечного устройства.
Что делать, если забыл мастер-пароль?
Это зависит от продукта и настроек восстановления. В некоторых архитектурах поставщик не может восстановить мастер-пароль или расшифровать пользовательское хранилище.
Поэтому механизм восстановления необходимо изучить и настроить заранее. В компании соответствующий процесс должен быть закреплен в правилах эксплуатации решения.
Можно ли хранить пароли в браузере?
Можно, если встроенное хранилище соответствует вашей модели угроз и требованиям к защите данных.
В корпоративной среде могут потребоваться дополнительные функции: разграничение прав, общий доступ, аудит и централизованное управление. В таких случаях специализированное решение предоставляет необходимые административные возможности.
Нужно ли менять пароли, если используется менеджер паролей?
Само использование менеджера не требует периодической смены всех паролей. Пароль следует заменить при признаках или подтверждении его компрометации, а также в случаях, предусмотренных политикой организации.
Менеджер также может помочь выявить слабые и повторяющиеся комбинации, которые следует заменить уникальными.
Нужна ли MFA при использовании менеджера паролей?
MFA для доступа к менеджеру стоит использовать, если продукт ее поддерживает. Дополнительный фактор снижает риск компрометации хранилища при похищении мастер-пароля.
Для корпоративных систем необходимость MFA следует определять независимо от использования менеджера паролей — исходя из модели угроз и политики доступа организации.
Можно ли использовать один менеджер паролей всей компании?
Корпоративное решение может использоваться централизованно всей организацией при наличии отдельных учетных записей пользователей и разграничения прав.
Одну общую учетную запись менеджера для всех сотрудников использовать не следует: это затрудняет разграничение доступа и аудит действий.