
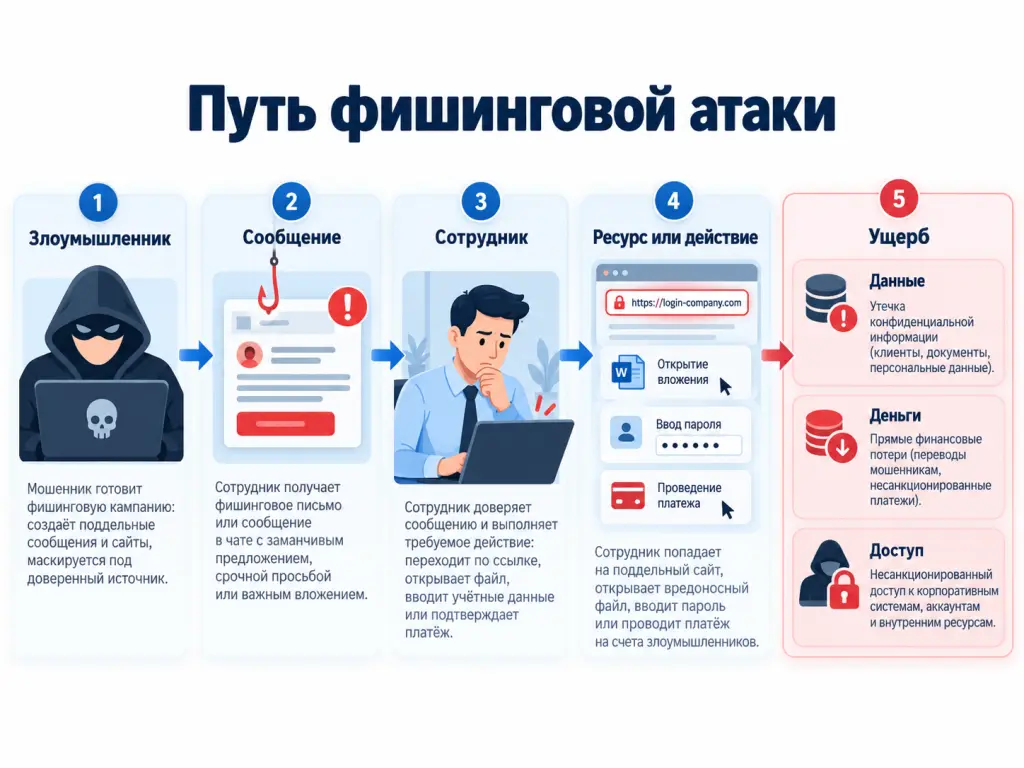
Чтобы украсть данные компании, злоумышленнику порой проще убедить сотрудника самому предоставить доступ. Например, отправить поддельный счет или попросить срочно сменить пароль.
Фишинг использует доверие и спешку. Даже средства защиты могут пропустить письмо со взломанного ящика партнера. Сотрудник может прочитать его на личном смартфоне вне корпоративной сети.
Последствия — захват почты, утечка файлов, перевод денег злоумышленнику или запуск вредоносного кода. Поэтому защита от фишинга требует мер информационной безопасности (ИБ) на уровне людей, процессов и систем.
Что такое фишинг
Фишинг (phishing) — вид кибермошенничества, при котором злоумышленник выдает себя за доверенное лицо или организацию, чтобы получить данные, деньги, доступ либо побудить человека к опасным действиям. Для этого он использует письма, сообщения, сайты или звонки.
Фишинг относится к социальной инженерии: злоумышленник влияет на решения человека. Он может использовать страх потерять доступ, желание помочь коллеге или готовность выполнить распоряжение руководителя.
Цель атаки не всегда связана с паролем. Жертву могут попросить оплатить счет, выслать базу клиентов или установить программу удаленного доступа. Каналами атаки служат электронная почта, чаты, сайты, телефон и SMS.
Спам — массовая рассылка без запроса адресата. Фишинг — обман ради получения данных, денег, доступа или выполнения опасных действий. Реклама курса может быть спамом без фишинга, а персональное письмо бухгалтеру — фишингом без массовой рассылки.
Как работает фишинг
Атаку можно условно разделить на шесть этапов:
- Подготовка. Злоумышленник выбирает цель и повод для обращения. Например, находит руководителя отдела закупок и сведения о его партнере.
- Маскировка. Оформляет письмо как сообщение партнера со счетом: копирует подпись, логотип и стиль переписки.
- Доставка. Отправляет письмо или сообщение в рабочий чат.
- Манипуляция. Просит срочно открыть файл, войти в сервис или провести платеж.
- Компрометация. Получает данные, деньги или доступ к устройству.
- Развитие атаки. Ищет ценные файлы, отправляет сообщения от чужого имени или пытается проникнуть в другие системы.
Представьте: сотруднику пришел «график отпусков» со ссылкой на сайт, который просит войти с рабочей учетной записью. Если сотрудник введет пароль в поддельную форму, злоумышленник может захватить почтовый ящик. Результат зависит от защиты учетной записи и скорости реагирования службы ИБ.
Основные виды фишинга
Виды фишинга различают по каналу, цели и способу обмана. Эти признаки могут сочетаться: атака на руководителя по телефону одновременно относится к целевому и голосовому фишингу.
Массовый фишинг
Поддельные письма рассылают большому числу людей. Поводы обычно универсальны: ящик переполнен, срок действия пароля истек, оплата не прошла.
Фишинг по электронной почте (email phishing) включает как массовые, так и целевые атаки.
Целевой фишинг (spear phishing)
Злоумышленник обращается к конкретному сотруднику или отделу, используя сведения о проектах и деловых связях. Такое письмо бывает трудно отличить от рабочего запроса, особенно если адресат действительно ожидает похожий файл.
Фишинг руководителей (whaling)
Цель атаки — руководители, у которых есть доступ к ценным данным и широкие полномочия. Письмо бухгалтеру от имени директора — смежный сценарий: сам директор в этом случае может не быть жертвой атаки.
SMS-фишинг (smishing)
В сообщении просят оплатить доставку, уточнить адрес или восстановить доступ. На экране смартфона труднее проверить длинный адрес сайта. Этот канал используют и для атак на компании.
Голосовой фишинг (vishing)
Злоумышленник звонит якобы из банка, службы поддержки или от имени руководителя. Он просит назвать код, запустить программу или провести платеж. Знакомый номер и голос не подтверждают личность звонящего.
Фишинг через QR-коды (quishing)
QR-код скрывает адрес перехода и может вести на поддельный сайт, например страницу входа в кадровый сервис.
Клон-фишинг (clone phishing)
Злоумышленник копирует подлинное письмо, заменяет ссылку или вложение и отправляет его, например, под видом исправленного счета. Знакомый контекст снижает бдительность: адресат как раз ожидает документ от этого партнера.
| Вид фишинга | Канал или носитель | Особенность | Пример |
|---|---|---|---|
| Массовый | Почта | Общий повод | «Ваш ящик переполнен» |
| Целевой | Почта, чат | Знание рабочих задач | «Смета по вашему проекту» |
| Фишинг руководителей | Почта, звонок | Атака на руководителя | «Закрытый отчет для совета» |
| SMS-фишинг | SMS | Короткая просьба и ссылка | «Уточните адрес доставки» |
| Голосовой фишинг | Звонок | Давление в разговоре | «Назовите код для проверки» |
| Фишинг через QR-коды | Письмо, плакат | Адрес перехода скрыт в QR-коде | «Вход в кадровый сервис» |
| Клон-фишинг | Почта | Копия знакомого письма | «Счет с верной суммой» |
Какие методы используют злоумышленники
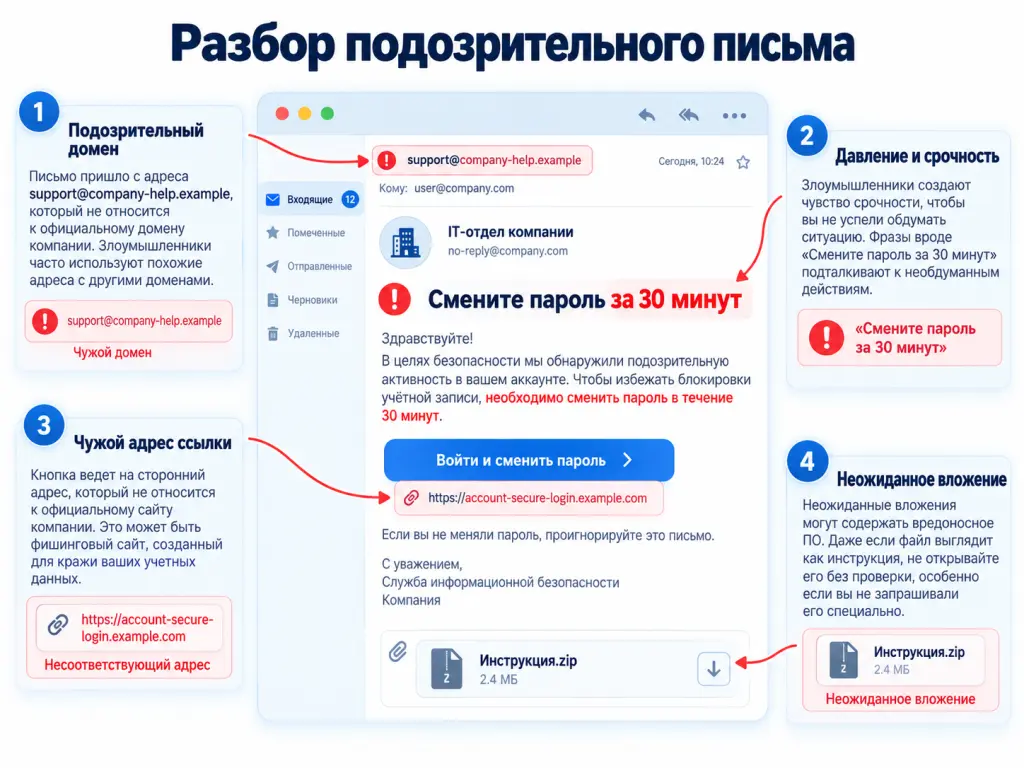
Злоумышленник может подменить имя в строке «От кого», зарегистрировать похожий домен или захватить настоящий почтовый ящик. В последнем случае адрес отправителя будет подлинным, поэтому одной его проверки недостаточно.
Поддельный сайт может копировать страницу входа в знакомый сервис. В адресе заменяют буквы или добавляют слова. Например, в имени portal.company.example.evil.test сочетание company.example — лишь часть адреса чужого сайта. Все адреса в статье условные.
Еще один прием — давление: «доступ закроют через час», «руководитель уже одобрил». Вложения выдают за счета и акты. Иногда адресата просят включить макросы или выполнить команду, чтобы «исправить сбой».
Искусственный интеллект помогает создавать грамотные тексты и имитировать голос. Языковые ошибки могут насторожить, но их отсутствие не подтверждает подлинность письма.
Многофакторная аутентификация (MFA, Multi-Factor Authentication) требует разных факторов для входа. Однако злоумышленник может выманить одноразовый код. При атаке через поддельную страницу-посредник он может передать введенные данные настоящему сервису и перехватить сеанс. Неожиданные повторяющиеся запросы на подтверждение входа — тоже повод сообщить в службу ИБ.
Как распознать фишинговое сообщение
Оцените смысл запроса: что вас просят сделать и зачем? Если партнер внезапно меняет платежные реквизиты, свяжитесь с ним по заранее известному номеру. Номер из нового письма может принадлежать злоумышленнику.
Признаки возможного обмана:
- имя отправителя знакомо, но адрес или домен отличается от ожидаемого;
- отображаемый адрес ссылки не совпадает с фактическим адресом перехода;
- вас просят передать пароль, код или данные карты;
- отправитель торопит, угрожает или требует скрыть запрос от коллег;
- вы получили неожиданное вложение;
- коллега просит предоставить необычный доступ или провести нетипичный платеж;
- пришел запрос на подтверждение входа, который вы не выполняли.
Проверьте ссылку без перехода: наведите на нее курсор или воспользуйтесь функцией просмотра адреса. На смартфоне не переходите по ссылке ради проверки. Если сообщение вызывает сомнения, откройте сервис через сохраненную закладку.
HTTPS шифрует соединение с сайтом, но не подтверждает добросовестность его владельца. Логотип и оформление страницы тоже можно скопировать.
Чем опасен фишинг для бизнеса
Компрометация корпоративных учетных записей
Захват почты дает доступ к переписке, контактам и файлам. Злоумышленник может настроить скрытую пересылку писем. Если компания использует единый вход, скомпрометированная учетная запись может дать доступ и к другим сервисам в пределах ее прав.
Утечки конфиденциальной информации
Получив доступ к учетной записи, злоумышленник может похитить клиентские базы, договоры и сведения о людях. Расследование утечки также требует времени команды.
Финансовые потери
Атаки BEC (Business Email Compromise, компрометация деловой переписки) часто связаны с подменой счетов и платежных запросов. Такой сценарий может обойтись без вредоносного вложения: бухгалтер сам переведет деньги на счет злоумышленника.
Заражение инфраструктуры вредоносным ПО
Вложение или «программа поддержки» может запустить вредоносный код. Через фишинг также получают доступ к системам, чтобы впоследствии зашифровать данные и потребовать выкуп. Само получение письма не означает заражения.
Нарушение бизнес-процессов и репутационные риски
Проблемы с доступом и простой систем мешают продажам, поставкам и расчетам. Компания тратит ресурсы на восстановление и рискует потерять доверие партнеров.
Как защититься от фишинга
Обучение сотрудников
Учите сотрудников проверять рабочие запросы, а не только искать ошибки в тексте. Бухгалтерии нужны примеры подмены счетов, службе поддержки — обмана при сбросе пароля. У всех должен быть простой и понятный канал связи со службой ИБ.
Перед учебной рассылкой утвердите ее правила и границы. Не просите сотрудников вводить настоящие пароли. Оценивайте, как быстро они сообщают об угрозе и как служба ИБ реагирует на сообщения. Доля переходов по ссылкам — лишь одна из метрик. Разбор ошибок без обвинений и угроз помогает сотрудникам вовремя обращаться за помощью.
Защита корпоративной электронной почты
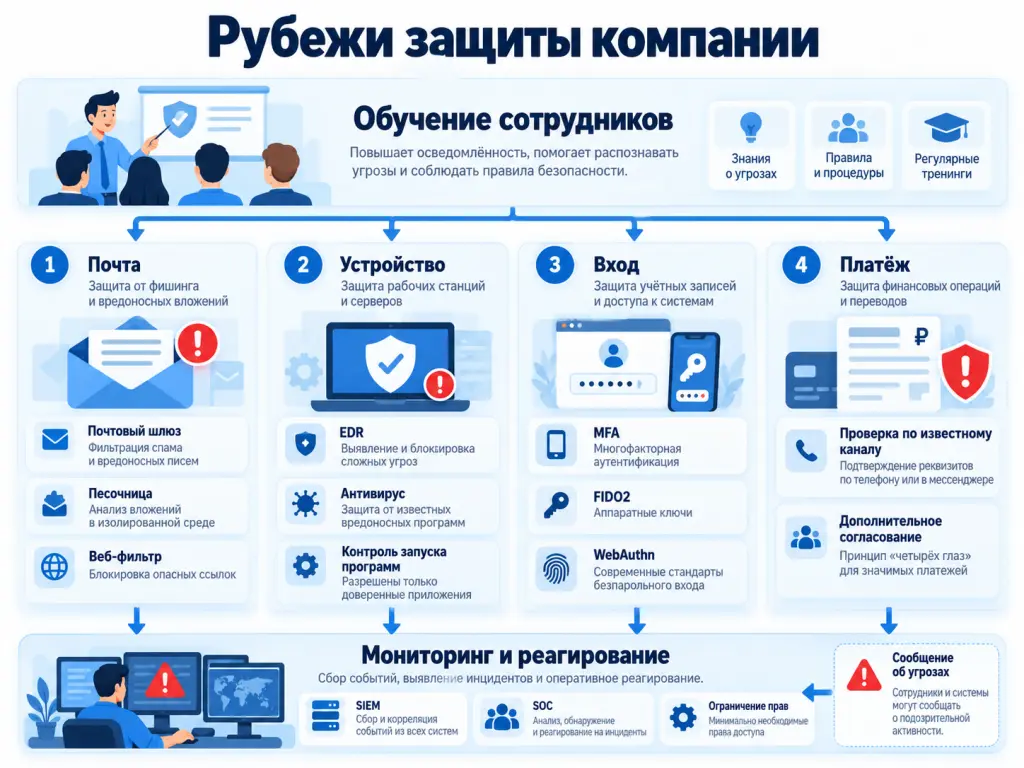
Почтовый шлюз проверяет адреса, ссылки и вложения. Песочница запускает файлы в изолированной среде, чтобы выявить угрозы. Проверка ссылки в момент перехода помогает обнаружить опасный сайт, даже если его содержимое изменилось после доставки письма.
Настройте фильтры с учетом рабочих задач: широкие исключения ослабляют защиту. Ограничьте доступ к известным вредоносным сайтам. После сообщения об атаке найдите и удалите похожие письма из остальных ящиков.
Использование SPF, DKIM и DMARC
SPF (Sender Policy Framework) задает разрешенные источники отправки для домена технического отправителя. DKIM (DomainKeys Identified Mail) позволяет проверить доменную подпись и целостность подписанных частей письма.
DMARC (Domain-based Message Authentication, Reporting and Conformance) связывает результаты проверок с доменом видимого отправителя, задает политику обработки писем и поддерживает отчеты. Для прохождения DMARC нужна успешная проверка SPF или DKIM с выравниванием домена — его соответствием домену видимого отправителя.
Сначала учтите легитимные сервисы рассылок и изучите отчеты. Затем вводите карантин или отклонение писем, которые не проходят проверку. Политика наблюдения сама по себе не требует блокировки.
Эти меры помогают противодействовать подделке вашего домена, но не останавливают письма с похожих доменов или захваченных ящиков.
Многофакторная аутентификация
MFA снижает риск входа по украденному паролю. Для важных систем используйте стойкие к фишингу методы на основе FIDO2 и WebAuthn. Они привязывают аутентификацию к домену сервиса.
Аппаратные ключи и ключи доступа на основе этих технологий защищают от аутентификации на поддельных сайтах. При этом устройство и сеанс по-прежнему требуют защиты.
Проверьте также процедуры восстановления доступа. Слабый резервный способ входа может свести пользу основного метода на нет.
Защита рабочих станций и конечных устройств
EDR (Endpoint Detection and Response) обнаруживает угрозы на конечных устройствах и помогает их блокировать. XDR (Extended Detection and Response) объединяет сигналы из разных средств защиты.
Дополняйте защиту антивирусом, обновлениями и контролем запуска программ. Ограничьте избыточные права на настройку системы и запуск макросов из внешних файлов. Проверьте правила на рабочих сценариях, чтобы сохранить возможность выполнять необходимые операции.
Мониторинг и реагирование на инциденты
SIEM (Security Information and Event Management) собирает и сопоставляет события ИБ. SOC (Security Operations Center, центр мониторинга безопасности) анализирует их и реагирует на угрозы.
Отслеживайте необычные входы, настройку пересылки писем и предоставление прав приложениям. Сопоставляйте эти события с письмами и действиями на устройствах. Заранее определите, кто проверяет сообщения об угрозах, в какие сроки и как прекращает несанкционированный доступ.
Комплексный подход к защите от фишинга
Каждый рубеж решает свою задачу. Почтовый фильтр может пропустить письмо, а MFA — затруднить вход с украденным паролем. Если атака продолжится, ограничение прав и быстрое реагирование помогут сократить ущерб.
| Угроза | Средства и меры защиты | Задача |
|---|---|---|
| Подделка вашего домена | SPF, DKIM, DMARC | Проверять источник отправки, подпись и соответствие домену видимого отправителя |
| Опасные ссылки и вложения | Почтовый шлюз, песочница, веб-фильтр | Снижать риск доставки вредоносных файлов и перехода на опасные сайты |
| Кража пароля | MFA, FIDO2 и WebAuthn | Затруднять несанкционированный вход |
| Запуск вредоносного кода | EDR, антивирус, контроль запуска программ | Обнаруживать и останавливать опасные действия |
| Подмена платежного запроса | Проверка по известному каналу, дополнительное согласование | Предотвращать перевод денег по запросу злоумышленника |
| Развитие атаки | SIEM, SOC, ограничение прав | Обнаруживать компрометацию и сдерживать ущерб |
Что делать, если сотрудник стал жертвой фишинга
Действия зависят от произошедшего: переход по ссылке, ввод пароля и запуск файла создают разные риски. Сообщите службе ИБ, что именно вы сделали и когда.
- Сразу сообщите об угрозе. Свяжитесь со службой ИБ через принятый в компании канал. Сохраните письмо и адрес страницы для расследования.
- Если ввели пароль, смените его через доверенный ресурс. Используйте устройство, в безопасности которого уверены. Служба ИБ должна отозвать сеансы и токены доступа: смена пароля не всегда прерывает действующие сеансы.
- Если открыли подозрительный файл, прекратите работу и свяжитесь со службой ИБ. Изолируйте устройство по ее инструкции. Не удаляйте файлы и не переустанавливайте систему самостоятельно.
- Передайте проверку службе ИБ. Специалисты изучат устройство, историю входов, настройки пересылки, операции сброса пароля и права приложений.
- Сдержите ущерб. Служба ИБ прекратит скомпрометированный доступ и проверит другие учетные записи. Если деньги уже переведены, сразу подключите финансовую службу и банк.
- Устраните причины инцидента. Команда разберет ход атаки, найдет другие фишинговые письма и скорректирует меры защиты.
Чем раньше вы сообщите о случившемся, тем больше шансов остановить атаку до утечки данных или следующего платежа.
Часто задаваемые вопросы о фишинге
Чем фишинг отличается от социальной инженерии и спама?
Социальная инженерия — общий подход к манипулированию людьми. Фишинг — один из ее видов. Спам — массовая рассылка без запроса адресата. Он может содержать фишинг, но обман не является обязательным признаком спама.
Можно ли заразить компьютер, просто открыв письмо?
Обычно для атаки нужен переход по ссылке, открытие вложения или другое действие. Однако уязвимости почтового клиента могут привести к заражению и без этих шагов. Своевременно устанавливайте обновления. Загрузка внешних изображений также может раскрыть факт прочтения письма.
Как проверить ссылку и что делать после перехода?
Проверьте полный адрес без перехода, а сервис откройте через сохраненную закладку. Если вы уже перешли по подозрительной ссылке, закройте страницу и сообщите в службу ИБ. Не вводите данные и не запускайте загруженные файлы. Опишите специалистам свои действия.
Может ли фишинговое письмо прийти от коллеги и защищает ли MFA от захвата почты?
Письмо может прийти из настоящего ящика коллеги, если злоумышленник получил к нему доступ. MFA затрудняет захват учетной записи, но одноразовый код можно выманить.
Проверяйте необычные просьбы через другой канал связи. Для входа используйте стойкие к фишингу методы там, где сервис их поддерживает.
Как проверить устойчивость сотрудников к фишинговым атакам?
Утвердите план учений: цель, охват и границы. Не просите вводить настоящие пароли. Оценивайте, сколько сотрудников сообщили об угрозе и как быстро они это сделали. Проверьте работу фильтров и процедуру отзыва сеансов. Цель учений — выявить слабые места и наладить реагирование команды.
Заключение
Фишинг использует доверие и привычные рабочие задачи, а его последствия могут затронуть всю компанию. Защита требует обучения, технических средств и четких правил реагирования.
Чтобы усилить защиту, начните с оценки действующих мер. Проверьте, как связаны защита почты, устройств и учетных записей, мониторинг и реагирование. Такая оценка поможет определить, что нужно улучшить в первую очередь. К этой работе можно привлечь системного интегратора ИБ.