

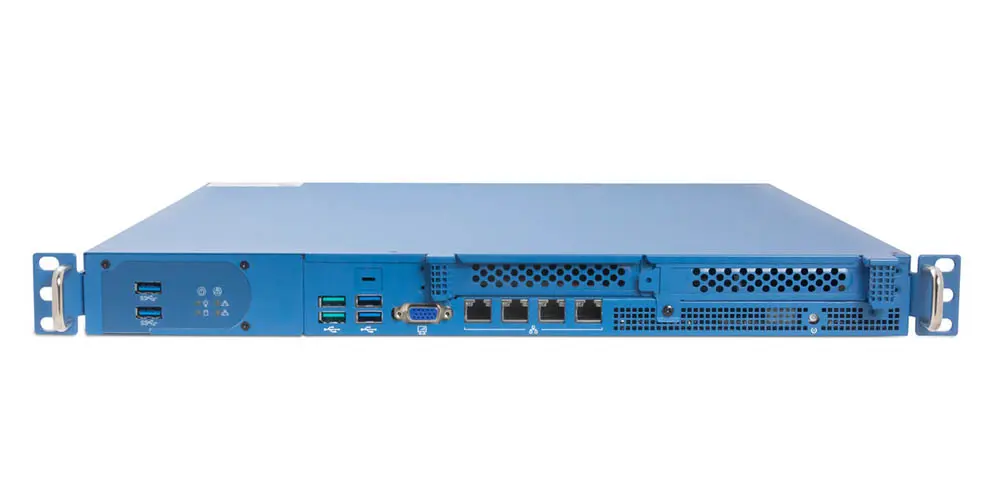
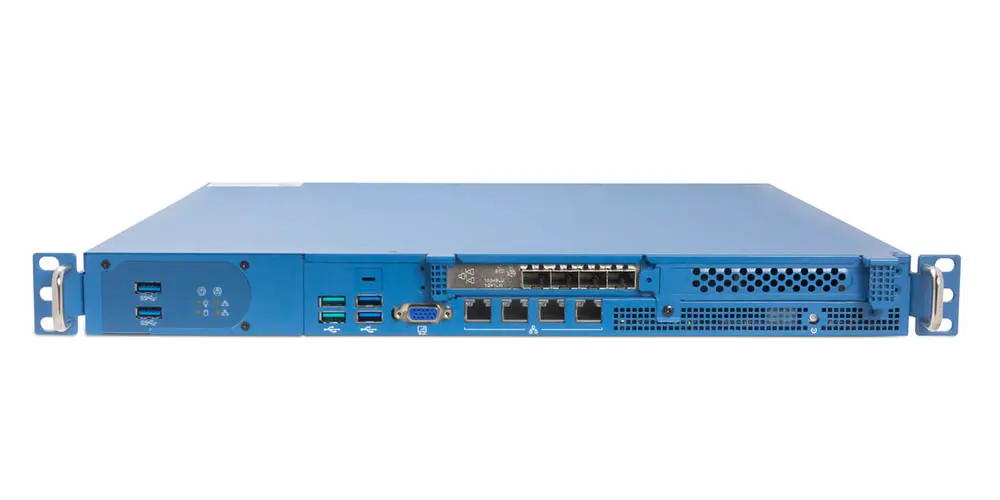
Программно-аппаратный комплекс ViPNet TIAS предназначен для автоматического выявления инцидентов информационной безопасности на основе анализа событий, поступающих от систем обнаружения вторжений ViPNet IDS. Решение формирует рабочий контур для централизованной обработки большого потока срабатываний и помогает специалистам сосредоточиться на ситуациях, которые требуют расследования и реагирования.
В корпоративной инфраструктуре количество событий безопасности может исчисляться десятками тысяч, тогда как реальными инцидентами становятся лишь отдельные взаимосвязанные эпизоды. ViPNet TIAS сопоставляет данные, определяет значимые цепочки и создает целостный контекст для оценки угрозы. Это сокращает объем ручной аналитической работы и упорядочивает действия ответственных сотрудников без изменения роли специалиста, принимающего итоговое решение по инциденту.
Автоматическое выявление строится на сочетании сигнатурного метода с метаправилами и математической модели принятия решений. Модель разработана на основе статистического анализа угроз с применением методов машинного обучения. Экспертные данные обновляются с учетом сведений Threat Intelligence об инструментах и техниках проведения атак, что поддерживает актуальность логики анализа.
Комплекс ориентирован на организации, где развернуты сетевые или хостовые компоненты ViPNet IDS и требуется системная работа с событиями информационной безопасности. Он может быть полезен службам ИБ, которым необходимо контролировать интенсивный поток уведомлений, последовательно проводить расследования и сохранять результаты обработки в едином интерфейсе. Решение также подходит для инфраструктур, где важны централизованный мониторинг и возможность взаимодействия с внешними системами управления событиями.
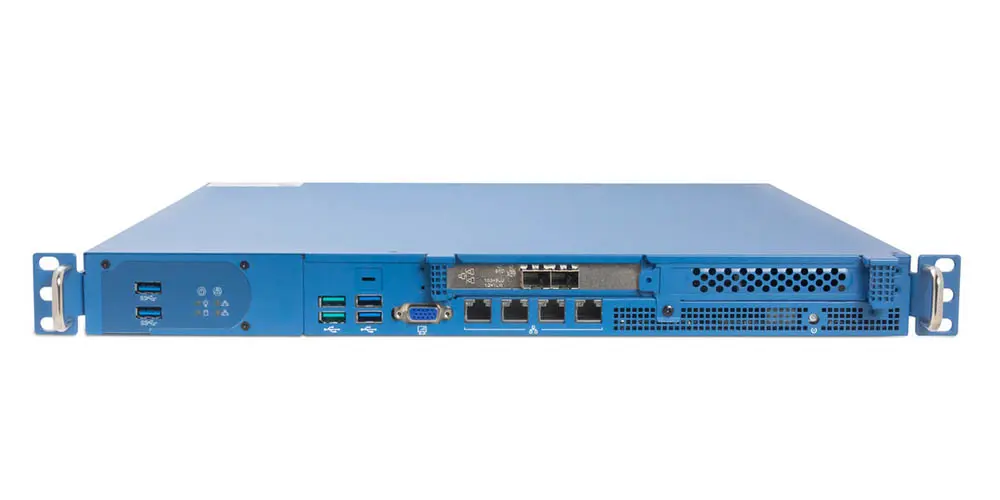
ViPNet TIAS доступен в нескольких аппаратных исполнениях и в формате виртуального приложения. Аппаратные варианты выполнены в стоечном форм-факторе 1U, а производительность выбирается с учетом объема событий и количества подключаемых источников. Такая линейка позволяет сопоставить конфигурацию комплекса с масштабом защищаемой инфраструктуры, не смешивая параметры разных модификаций.
Для приобретения можно выбрать исполнение на странице товара, оформить заказ, воспользоваться заказом в один клик или направить вопрос специалисту. Чтобы купить ViPNet TIAS и уточнить цену подходящей модификации, укажите требуемую конфигурацию и запросите консультацию по поставке.
Сценарии использования ПАК ViPNet TIAS
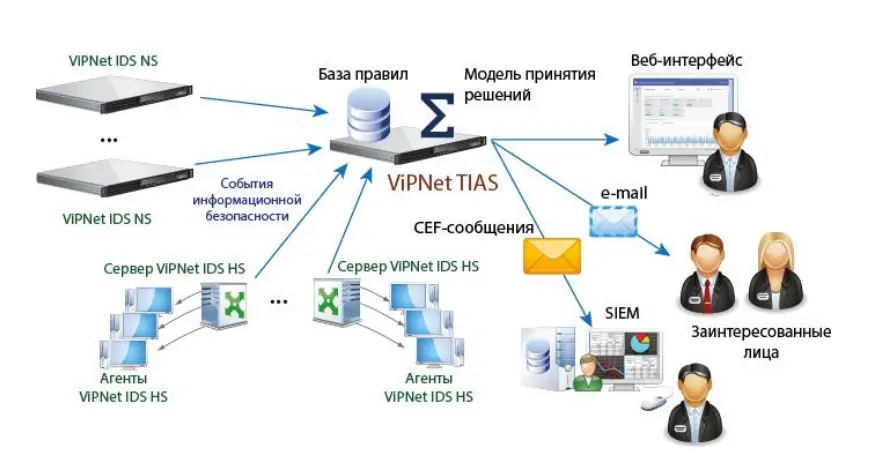
- Системы обнаружения вторжений ViPNet IDS сетевого и хостового уровня генерируют события информационной безопасности.
- ViPNet TIAS автоматически собирает информацию о событиях с подключенных к нему систем обнаружения вторжений ViPNet IDS.
- ViPNet TIAS анализирует события с помощью обученной математической модели и метаправил.
- В результате анализа одно или несколько нежелательных, или неожиданных событий, предполагающих высокую вероятность нарушения работы сети или представляющих угрозу для безопасности, определяются как инцидент информационной безопасности.
- При обнаружении инцидентов ViPNet TIAS регистрирует данный факт, определяет зависимые события, обогащает их информацией с дополнительных источников и генерирует рекомендации по устранению последствий
- ViPNet TIAS с помощью веб-интерфейса и по электронной почте оповещает о произошедшем инциденте.
- Специалист по информационной безопасности расследует инциденты, устраняет причины и последствия их возникновения в сети.
Принцип работы ViPNet TIAS
Преимущества ViPNet TIAS
- Сокращение среднего времени обнаружения инцидента с 30 до 2 минут по сравнению с ручным анализом событий квалифицированным специалистом;
- Снижение затрат на эксплуатацию системы обнаружения вторжений за счёт сокращения нагрузки на персонал, обслуживающий систему и снижения требований к их квалификации;
- Упрощение реагирования на угрозы информационной безопасности благодаря автоматически формируемым рекомендациям и автоматическому сбору связанных с инцидентом событий;
- Возможность удаленного проведения расследования инцидентов информационной безопасности высококвалифицированными аналитиками компании «Перспективный мониторинг»;
- Подключение дополнительных сервисов от компании «Перспективный мониторинг»;
- Разворачивание и ввод в эксплуатацию за 1 рабочий день без изменения инфраструктуры заказчика;
- Техническая поддержка специалистами компании ИнфоТеКС;
- Методологическое сопровождение и консультационные услуги от экспертов компании «Перспективный мониторинг»;
- Обучение специалистов в учебном центре «ИнфоТеКС».