Общие сведения
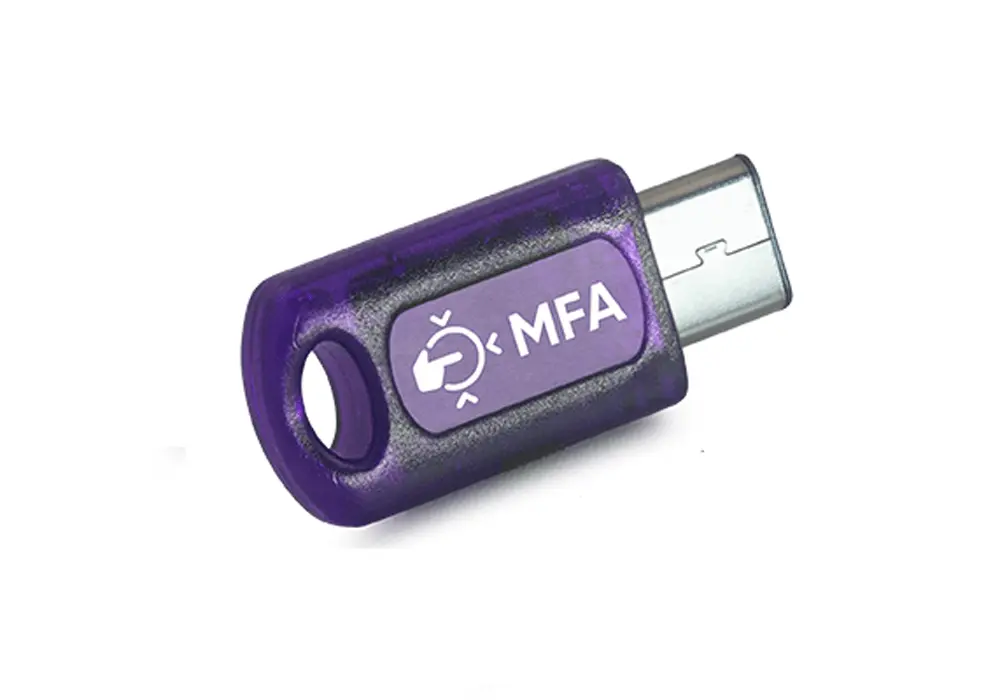
Рутокен MFA — аппаратный токен для аутентификации пользователей в веб-приложениях, работающих на базе FIDO2 (CTAP2). Решение ориентировано на организацию защищенного доступа к внутренним и внешним веб-сервисам без зависимости от традиционной парольной схемы. В основе механизма аутентификации используются асимметричная криптография и электронная подпись, а ключевой материал хранится на пользовательском устройстве в неизвлекаемом виде.
Стандарт FIDO2 развивает подход U2F и дополняет его проверкой PIN-кода устройства и режимом passwordless. Такой режим позволяет отказаться от хранения конфиденциальной информации об учетных записях на сервере: необходимые данные остаются на стороне пользовательского аутентификатора. Для организаций это дает возможность выстраивать доступ к совместимым веб-ресурсам с использованием аппаратного фактора и единообразной процедуры входа.
В стандарте реализованы следующие улучшения в области безопасности:
- добавлена проверка PIN-кода устройства перед аутентификацией Пользователя.
- добавлен режим беспарольной (passwordless) аутентификации, позволяющий полностью отказаться от паролей в веб-сервисах и обеспечивающий удобную, быструю и безопасную аутентификацию. В данном режиме конфиденциальная информация об учетных записях хранится не на сервере, а на пользовательском устройстве.
В основе стандарта лежит использование технологий ассиметричной криптографии и электронной подписи. Ключи на устройствах являются неизвлекаемыми во избежание утечки через интернет. Одно устройство Рутокен MFA может использоваться для защиты доступа к нескольким аккаунтам на различных сервисах.
Рутокен MFA подходит для проектов, где требуется усилить защиту учетных записей, внедрить аппаратную или беспарольную аутентификацию и снизить зависимость пользователей от паролей. Для выбора исполнения можно обратиться к специалисту или использовать форму уведомления о поступлении.
Как это работает
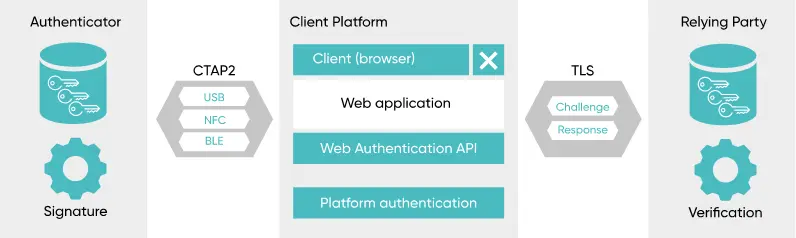
Стек технологий FIDO2 включает в себя два протокола:
- Требования к аутентификаторам — Client to Authenticator Protocol (CTAP);
- Требования к браузеру и серверу — W3C WebAuthn.
Основные компоненты FIDO2:
- Аутентификатор FIDO2 — ключ безопасности, подключается по интерфейсам USB\BLE\NFC.
- Клиент FIDO2 — браузер, взаимодействующий с аутентификатором и сервером FIDO2.
- Сервер FIDO2 — веб-сервер, поддерживающий спецификацию WebAuthn, реализует процедуры регистрации и аутентификации пользователя согласно спецификации