
Квалифицированная электронная подпись, или КЭП, — наиболее строго регулируемый российским законодательством вид электронной подписи. Она создается с помощью криптографических средств и позволяет установить владельца сертификата, ключом которого сформирована подпись, а также проверить, изменился ли документ после подписания.
КЭП применяется в юридически значимом электронном документообороте, при взаимодействии с государственными информационными системами, сдаче отчетности, работе с контрагентами, участии в электронных торгах и других корпоративных процессах.
В отличие от простой и усиленной неквалифицированной электронной подписи, КЭП должна соответствовать дополнительным требованиям Федерального закона № 63-ФЗ «Об электронной подписи». Ключ проверки указывается в квалифицированном сертификате, а для создания и проверки подписи применяются средства электронной подписи, имеющие подтверждение соответствия установленным требованиям.
Актуальность: материал подготовлен с учетом требований, действующих на 14 сентября 2026 года. Законодательство об электронной подписи и требования отдельных государственных и отраслевых информационных систем меняются, поэтому перед внедрением конкретного решения необходимо проверять актуальные редакции нормативных актов.
Что такое квалифицированная электронная подпись
Федеральный закон № 63-ФЗ определяет электронную подпись как информацию в электронной форме, связанную с другой электронной информацией и используемую для определения лица, которое ее подписало.
Квалифицированная электронная подпись относится к усиленным электронным подписям. Как усиленная подпись, она:
- создается посредством криптографического преобразования информации;
- позволяет определить лицо, подписавшее документ;
- позволяет обнаружить изменение документа после подписания;
- создается с использованием средств электронной подписи.
Дополнительно для квалифицированной электронной подписи:
- ключ проверки электронной подписи должен быть указан в квалифицированном сертификате;
- для создания и проверки подписи должны использоваться средства электронной подписи, имеющие подтверждение соответствия установленным требованиям.
Слово «квалифицированная» здесь означает не уровень квалификации пользователя, а выполнение дополнительных нормативных требований к сертификату и средствам электронной подписи.
Сертификат связывает ключ проверки электронной подписи с его владельцем. Закон определяет сертификат ключа проверки ЭП как документ, подтверждающий принадлежность такого ключа конкретному владельцу.
КЭП не предназначена для сокрытия содержания документа. Ее задача — обеспечить возможность определить владельца ключа, которым сформирована подпись, и проверить целостность подписанных данных. Для обеспечения конфиденциальности применяются отдельные механизмы шифрования и защиты каналов связи.
Как работает КЭП
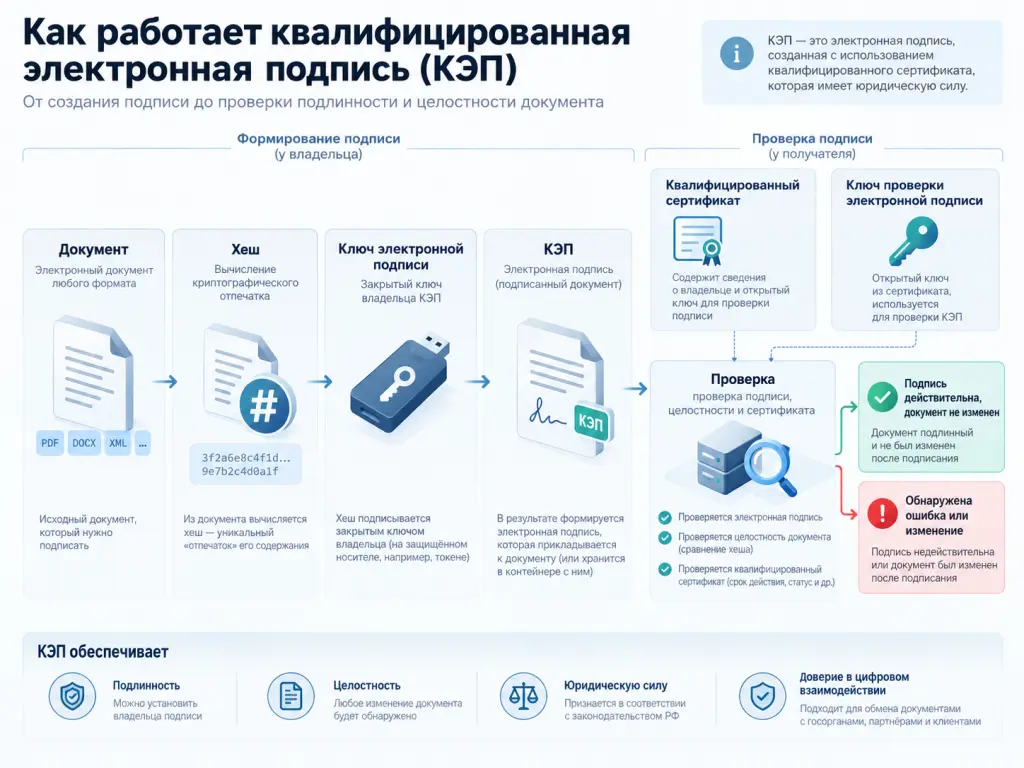
Упрощенно процесс выглядит так:
- Пользователь выбирает документ для подписания.
- Программное средство вычисляет криптографическое значение документа — хеш, или цифровой отпечаток.
- На основе этого значения с использованием ключа электронной подписи формируется подпись.
- Для проверки используется соответствующий ключ проверки электронной подписи.
- Программа проверяет криптографическую корректность подписи и целостность документа.
- Дополнительно проверяются сертификат владельца, его статус и другие необходимые условия.
Изменение подписанных данных приводит к изменению их цифрового отпечатка. В результате криптографическая проверка покажет, что подписанная и проверяемая версии данных не совпадают.
Закрытый и открытый ключи КЭП
В технической речи обычно говорят о закрытом и открытом ключах. В терминологии Федерального закона № 63-ФЗ используются понятия «ключ электронной подписи» и «ключ проверки электронной подписи».
Ключ электронной подписи предназначен для создания подписи и должен быть защищен от доступа посторонних. Ключ проверки используется для проверки сформированной подписи и математически связан с ключом электронной подписи.
Ключ электронной подписи должен оставаться под контролем владельца. Если посторонний получит доступ к ключу и средствам его использования, он потенциально сможет создавать электронные подписи от имени владельца сертификата.
Сертификат ключа проверки электронной подписи
Сертификат связывает ключ проверки с владельцем. Среди прочего он содержит уникальный номер, период действия, сведения для идентификации владельца, ключ проверки и информацию об удостоверяющем центре.
Квалифицированный сертификат выдается аккредитованным удостоверяющим центром либо другим удостоверяющим центром, наделенным соответствующими полномочиями законодательством.
Что происходит при проверке подписи
При проверке необходимо определить как минимум:
- соответствует ли подпись проверяемому документу;
- не изменился ли документ после подписания;
- какому владельцу принадлежит сертификат;
- действовал ли сертификат в требуемый момент;
- не прекращено ли его действие;
- выполняются ли другие установленные требования.
Федеральный закон предусматривает, в частности, положительный результат проверки электронной подписи и подтверждение отсутствия изменений в подписанном документе как условия признания КЭП действительной.
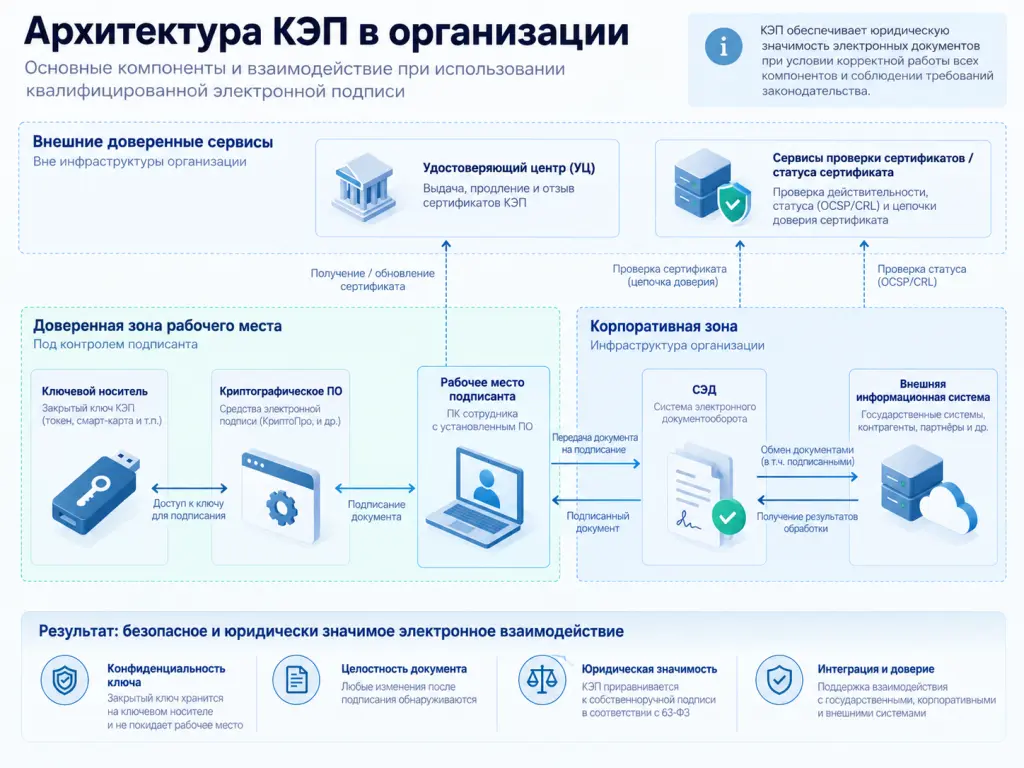
Из чего состоит инфраструктура КЭП
КЭП — это не отдельный файл или USB-токен. Для ее использования необходима инфраструктура из нескольких элементов.
Ключ электронной подписи. Уникальная последовательность, используемая при создании электронной подписи и требующая защиты от доступа посторонних.
Ключ проверки электронной подписи. Связан с ключом электронной подписи и предназначен для проверки сформированной подписи.
Квалифицированный сертификат. Связывает ключ проверки с владельцем и содержит предусмотренные законодательством сведения.
Средство электронной подписи. Криптографическое программное или программно-аппаратное средство, выполняющее операции создания и проверки электронной подписи и необходимые операции с ключами.
Ключевой носитель. В ряде сценариев ключ размещается на специализированном токене или другом защищенном носителе. Конкретная архитектура зависит от технологии и условий применения подписи.
Удостоверяющий центр. Выдает сертификаты, идентифицирует заявителей, ведет предусмотренные реестры и выполняет другие установленные законом функции.
Инфраструктура проверки. Информационная система должна обеспечивать проверку сертификатов, цепочки доверия, статуса сертификата и параметров электронной подписи.
Для бизнеса эти компоненты следует рассматривать как единую систему. Недостаточно выдать пользователям токены: необходимо контролировать выпуск сертификатов, полномочия, рабочие места, сроки действия, прекращение действия сертификатов и журналирование операций.
Виды электронной подписи: чем КЭП отличается от других
Федеральный закон № 63-ФЗ выделяет простую и усиленную электронные подписи. Усиленная подпись, в свою очередь, подразделяется на неквалифицированную и квалифицированную.
| Вид подписи | Как работает | Сертификат | Юридическая значимость | Типичные сценарии |
|---|---|---|---|---|
| Простая электронная подпись (ПЭП) | Подтверждает действие пользователя, например с помощью пароля или кода | Квалифицированный сертификат не требуется | Определяется законодательством, правилами системы или соглашением участников | Личные кабинеты, внутренние сервисы, отдельные операции |
| Усиленная неквалифицированная электронная подпись (УНЭП) | Использует криптографическое преобразование, позволяет определить подписанта и проверить целостность данных | Сертификат может применяться, но в предусмотренных законом случаях может не создаваться | Зависит от законодательства или соглашения участников | Внутренний ЭДО, отдельные цифровые сервисы |
| Усиленная квалифицированная электронная подпись (УКЭП, КЭП) | Обладает признаками усиленной подписи и соответствует дополнительным требованиям к сертификату и средствам ЭП | Требуется квалифицированный сертификат | В общем случае равнозначна собственноручной подписи | Государственные системы, отчетность, юридически значимый ЭДО, закупки |
Простая подпись может быть реализована, например, с помощью кодов и паролей. Чтобы документ с ПЭП признавался равнозначным бумажному документу с собственноручной подписью, должны выполняться условия, предусмотренные законодательством или соглашением участников.
УНЭП использует криптографические механизмы и позволяет выявлять изменение данных после подписания, но не обладает всеми признаками КЭП.
КЭП отличается дополнительными требованиями к квалифицированному сертификату и применяемым средствам электронной подписи.
Юридическая сила КЭП
Согласно статье 6 Федерального закона № 63-ФЗ, информация в электронной форме, подписанная квалифицированной электронной подписью, в общем случае признается электронным документом, равнозначным бумажному документу с собственноручной подписью. Исключение действует, если федеральный закон или принятый в соответствии с ним нормативный правовой акт требует составить документ исключительно на бумажном носителе.
Однако наличие электронной подписи само по себе не означает, что любой документ автоматически приобретает необходимую юридическую силу. Следует учитывать:
- полномочия подписанта;
- действительность сертификата;
- результат криптографической проверки;
- отсутствие изменений подписанных данных;
- требования конкретного вида правоотношений;
- правила информационной системы;
- требования к форме документа.
Для ПЭП и УНЭП юридическая значимость в большей степени зависит от законодательства, правил информационной системы и соглашений между участниками электронного взаимодействия.
Важно: нормы об электронной подписи продолжают изменяться. В 2026 году приняты законодательные изменения, отдельные положения которых вступают в силу в 2027 году. Поэтому в проектах с длительным сроком эксплуатации необходимо учитывать не только действующие нормы, но и уже опубликованные изменения с отложенным сроком вступления в силу.
Кто может получить КЭП
Порядок получения квалифицированного сертификата зависит от категории его владельца.
На сентябрь 2026 года основные варианты следующие:
- физическое лицо, в том числе сотрудник организации, получает квалифицированный сертификат в аккредитованном удостоверяющем центре;
- руководитель юридического лица, имеющий право действовать без доверенности, получает сертификат в УЦ ФНС России;
- индивидуальный предприниматель получает сертификат в УЦ ФНС России;
- для отдельных категорий участников финансового рынка действуют полномочия УЦ Банка России;
- для определенных категорий государственного сектора используются сертификаты УЦ Федерального казначейства.
Перечень аккредитованных удостоверяющих центров ведется в системе Минцифры России.
Для сотрудника организации важно разделять личность владельца сертификата и его полномочия действовать от имени компании. В действующей модели квалифицированный сертификат представителя идентифицирует физическое лицо, а полномочия представителя подтверждаются доверенностью, в предусмотренных случаях — МЧД.
Где применяется квалифицированная электронная подпись
КЭП используется там, где требуется юридически значимое электронное взаимодействие и соответствующий вид подписи предусмотрен законодательством или правилами информационной системы.
Распространенные сценарии:
Электронный документооборот. Подписание договоров, актов, накладных, счетов-фактур и других документов.
Отчетность и государственные системы. Взаимодействие организаций и ИП с налоговыми и другими государственными органами.
Электронные закупки и торги. Подписание заявок, контрактов и выполнение других юридически значимых действий на электронных площадках.
Взаимодействие с контрагентами. Обмен юридически значимыми электронными документами вместо бумажных экземпляров.
Финансовые процессы. Использование электронной подписи в банковских, финансовых и корпоративных операциях, где это предусмотрено законодательством или правилами системы.
Кадровый ЭДО. Электронное оформление документов в сценариях, допускаемых трудовым законодательством и правилами используемой системы.
Отраслевые информационные системы. В медицине, промышленности, строительстве, маркировке товаров и других регулируемых сферах могут действовать собственные требования к электронным документам и подписям.
Наличие КЭП не означает автоматической совместимости со всеми информационными системами. Конкретная система может предъявлять дополнительные требования к сертификату, формату подписи, криптографическому ПО и способу подтверждения полномочий.
Как получить КЭП
Общая процедура включает несколько этапов.
- Определить категорию владельца. От нее зависит, в какой удостоверяющий центр необходимо обращаться.
- Пройти идентификацию. Закон предусматривает разные способы идентификации, в том числе дистанционные — в установленных случаях.
- Сформировать ключевую пару.
- Получить квалифицированный сертификат.
- Подготовить средство хранения ключа, если выбранная схема предусматривает токен или другой носитель.
- Установить необходимое криптографическое ПО и компоненты информационной системы.
- Проверить работу подписи в нужных сервисах.
ФНС указывает, что руководители юридических лиц, имеющие право действовать без доверенности, и индивидуальные предприниматели получают квалифицированные сертификаты через УЦ ФНС России. Физические лица получают квалифицированные сертификаты в аккредитованных удостоверяющих центрах.
В некоторых сценариях доступно дистанционное получение КЭП. Условия зависят от категории заявителя и способа идентификации. В частности, ФНС предусматривает дистанционное оформление для руководителей юридических лиц и ИП при выполнении установленных требований к идентификации и техническим средствам.
Как проверить КЭП
Проверка электронной подписи — это не только получение сообщения «подпись верна» от программы.
Необходимо проверить:
- соответствует ли подпись подписанному документу;
- не изменился ли документ после подписания;
- какому владельцу принадлежит сертификат;
- действителен ли квалифицированный сертификат;
- действовал ли сертификат в требуемый момент;
- не прекращено ли его действие;
- доверен ли удостоверяющий центр;
- соответствует ли подпись требованиям конкретной информационной системы;
- если подписант действует как представитель — обладает ли он необходимыми полномочиями.
Закон устанавливает условия признания КЭП действительной, включая действительность квалифицированного сертификата в предусмотренный момент, положительный результат проверки подписи и подтверждение целостности документа.
Сообщение «подпись недействительна» может появляться по разным причинам: документ изменен, сертификат недействителен, отсутствует доверенная цепочка сертификатов, невозможно установить необходимый статус сертификата, используется несовместимое программное обеспечение или не выполняются другие условия проверки.
Поэтому техническое сообщение об ошибке само по себе не определяет все правовые последствия: необходимо установить конкретную причину, по которой проверка не пройдена.
Срок действия КЭП и сертификата
У сертификата есть даты начала и окончания действия. Закон предусматривает указание периода его действия в самом сертификате.
При этом важно различать:
срок действия сертификата — период, в течение которого сертификат используется в соответствии с установленными правилами;
момент подписания документа — время создания конкретной электронной подписи;
срок хранения документа — период, установленный для соответствующего вида документов и не связанный напрямую со сроком действия сертификата.
Окончание срока действия сертификата само по себе не делает автоматически недействительными все ранее подписанные документы. При проверке учитывается, в частности, действовал ли сертификат в момент подписания, если имеется достоверная информация об этом моменте.
Поэтому при долговременном хранении юридически значимых электронных документов необходимо заранее предусмотреть возможность последующей проверки подписи и подтверждения момента подписания.
Помимо истечения установленного срока сертификат может прекратить действие досрочно, например по заявлению его владельца. Информация о прекращении действия отражается в соответствующей инфраструктуре проверки.
КЭП с точки зрения информационной безопасности
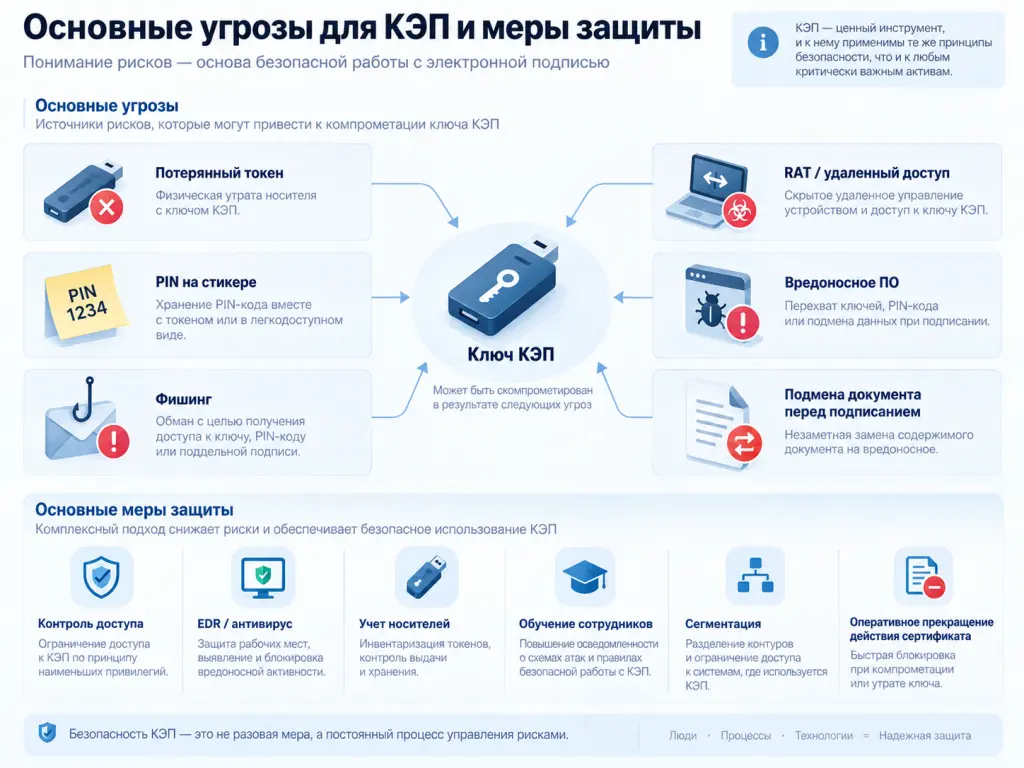
Криптографическая стойкость алгоритмов — только один компонент безопасности КЭП. Практические риски связаны также с защитой ключа, рабочего места подписанта, учетной записи и процесса подтверждения операции.
Компрометация ключа
Если посторонний получает возможность использовать ключ электронной подписи, он потенциально может создавать подписи тем же ключом, которым пользуется законный владелец.
Поэтому Федеральный закон обязывает владельца квалифицированного сертификата прекратить использование ключа и немедленно обратиться за прекращением действия сертификата, если есть основания полагать, что конфиденциальность ключа нарушена.
Передача КЭП другому сотруднику
Передача токена вместе с PIN-кодом нарушает принцип персонального контроля ключа и затрудняет установление того, кто фактически выполнил операцию.
Если нескольким сотрудникам необходимо подписывать документы, каждому уполномоченному сотруднику следует использовать собственный ключ и квалифицированный сертификат, а необходимые полномочия оформлять отдельно, в предусмотренных случаях — через МЧД.
Вредоносное ПО
Даже если токен физически остается у владельца, вредоносная программа на рабочем месте может:
- подменить подписываемый документ;
- перехватить данные;
- инициировать нежелательные операции;
- использовать активный пользовательский сеанс;
- пытаться получить учетные данные и PIN-коды.
Отдельный риск возникает, когда пользователь подтверждает операцию, не проверив содержание документа.
Фишинг и социальная инженерия
Злоумышленники могут попытаться убедить пользователя установить вредоносное ПО, предоставить удаленный доступ к компьютеру, сообщить PIN-код или подписать документ под ложным предлогом.
Поэтому защита КЭП должна включать не только криптографические, но и организационные меры: защиту рабочих мест, управление доступом и обучение сотрудников.
Потеря токена
Потеря носителя не означает автоматически, что ключ скомпрометирован, однако требует оценки риска и выполнения предусмотренных внутренним регламентом действий. Если есть основания полагать, что посторонний мог получить доступ к ключу, следует прекратить его использование и инициировать прекращение действия сертификата.
Как обеспечить безопасное использование КЭП
Безопасность следует выстраивать вокруг всего жизненного цикла ключей и сертификатов.
Не передавать ключи другим лицам. Ключ должен находиться под контролем конкретного владельца.
Не хранить PIN-код вместе с токеном. Если носитель и PIN-код попадут к постороннему одновременно, дополнительная защита существенно ослабнет.
Использовать средства электронной подписи, соответствующие установленным требованиям. Для КЭП законодательство устанавливает специальные требования к применяемым средствам ЭП.
Защищать рабочие места подписантов. Для критичных операций целесообразно ограничивать набор установленного ПО, административные права и неконтролируемый удаленный доступ.
Контролировать программное обеспечение. Неизвестные расширения браузера, несанкционированные средства удаленного администрирования и неподтвержденные криптографические компоненты повышают риск компрометации рабочего места.
Использовать средства защиты конечных точек. Антивирусные средства, EDR, контроль устройств и мониторинг событий помогают выявлять атаки на рабочие места.
Вести учет ключевых носителей. Организация должна знать, кому выдан носитель, где он используется и какие действия необходимо выполнить при увольнении или изменении полномочий сотрудника.
Контролировать сроки действия сертификатов. Уведомления об окончании срока действия и процессы перевыпуска целесообразно автоматизировать.
Оперативно прекращать действие сертификатов при компрометации. Внутренний регламент должен определять действия при потере носителя, подозрении на утечку ключа и других признаках нарушения его конфиденциальности.
Обучать подписантов. Пользователь должен проверять содержание документа перед подтверждением операции и распознавать типовые сценарии социальной инженерии.
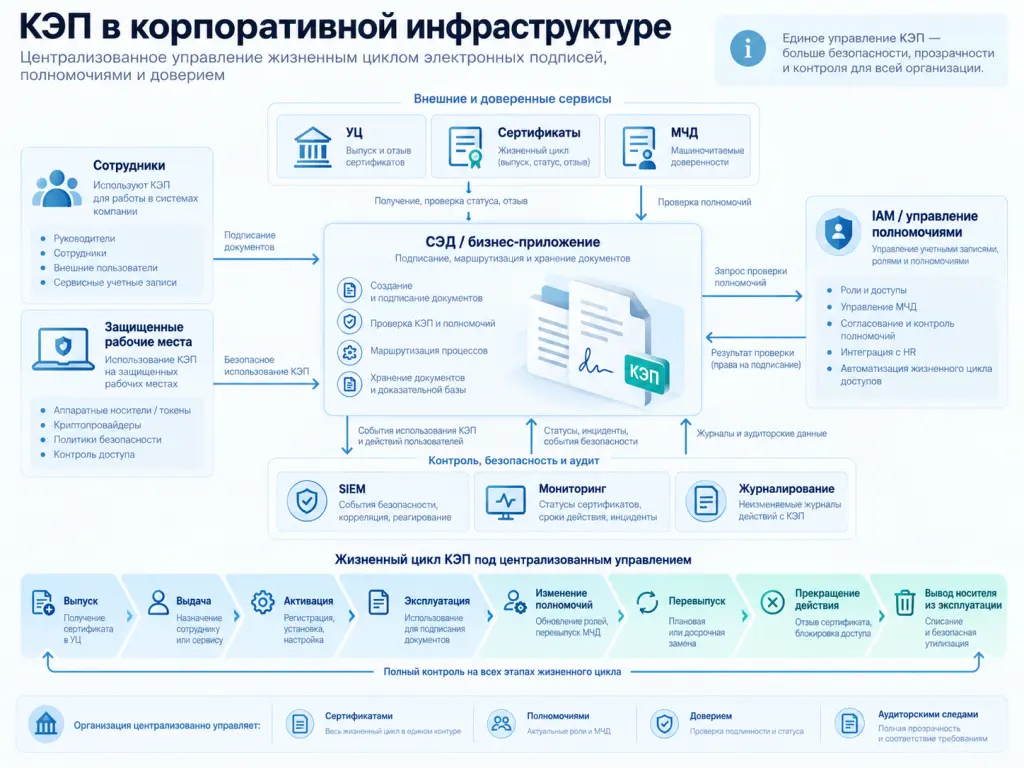
КЭП в корпоративной инфраструктуре
По мере роста числа пользователей управление ключами, сертификатами и полномочиями становится отдельным процессом информационной безопасности.
Централизованный учет
ИБ- и ИТ-службам необходимо контролировать:
- владельца сертификата;
- подразделение;
- назначение КЭП;
- срок действия сертификата;
- используемое рабочее место или средство хранения;
- связанные полномочия;
- статус МЧД;
- факт прекращения действия сертификата.
Интеграция с СЭД
Корпоративная система электронного документооборота может объединять подготовку документа, маршрут согласования и операцию подписания.
Это помогает снизить риск подписания произвольных файлов вне утвержденного бизнес-процесса.
Управление полномочиями
Техническая возможность создать электронную подпись и право подписывать конкретный документ от имени организации — разные вещи.
Следует применять принцип минимальных привилегий: пользователь должен получать только те полномочия, которые необходимы ему для выполнения рабочих задач.
Контроль жизненного цикла
Процесс должен охватывать весь жизненный цикл:
выпуск → выдача → активация → эксплуатация → изменение полномочий → перевыпуск → прекращение действия → уничтожение или вывод носителя из эксплуатации.
Этот процесс следует связывать с кадровыми событиями. Увольнение или перевод сотрудника должны инициировать проверку его сертификатов, доверенностей и корпоративных доступов в соответствии с внутренним регламентом.
Журналирование
Для критичных систем целесообразно фиксировать:
- пользователя;
- документ;
- время операции;
- рабочее место;
- результат операции подписания;
- сведения о сертификате;
- связанную доверенность;
- результат проверки подписи.
Такие данные помогают расследовать инциденты и разбирать спорные ситуации.
Что делать при компрометации КЭП
Если есть основания считать, что ключ мог стать доступен постороннему, ситуацию следует рассматривать как инцидент информационной безопасности.
- Немедленно прекратить использование ключа.
- Инициировать прекращение действия соответствующего сертификата через выдавший его удостоверяющий центр.
- Ограничить доступ к корпоративным системам, если существует риск компрометации учетной записи.
- Уведомить ИБ-, ИТ- и юридическое подразделения, а также владельцев затронутых бизнес-процессов.
- Определить возможный период компрометации.
- Проверить документы и операции за этот период.
- Исследовать рабочую станцию, средства удаленного доступа, события EDR, SIEM и аутентификации.
- Сформировать новый ключ и получить новый сертификат после локализации инцидента.
- Устранить первопричину: вредоносное ПО, фишинг, нарушение правил хранения носителя или недостатки управления доступом.
Сам по себе выпуск нового сертификата не устраняет источник компрометации. Если рабочее место остается зараженным или сохраняется другой канал доступа злоумышленника, новый ключ также может оказаться под угрозой.
КЭП и машиночитаемая доверенность
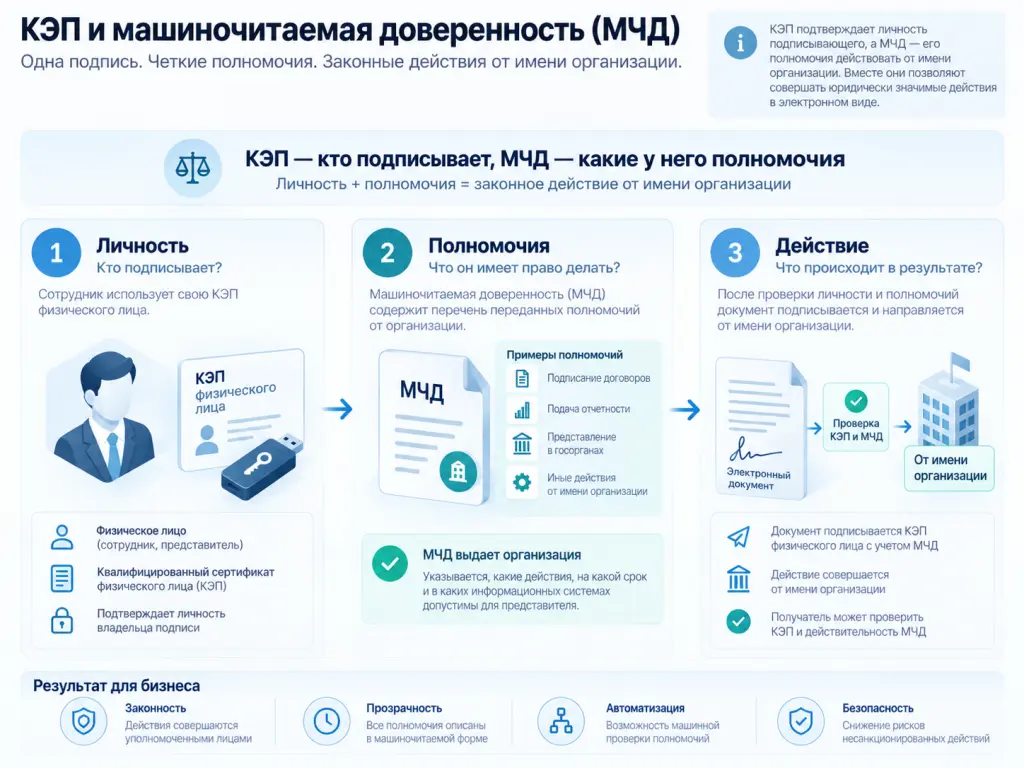
Машиночитаемая доверенность (МЧД) — электронная доверенность в структурированном формате, позволяющем информационным системам автоматически обрабатывать сведения о полномочиях представителя.
В корпоративной среде важно разделять два вопроса:
- кто создал подпись? — это определяется по КЭП и квалифицированному сертификату владельца;
- имеет ли это лицо право действовать от имени организации? — это определяется по доверенности и указанным в ней полномочиям.
С 1 сентября 2024 года завершился переходный период, после которого представитель юридического лица или ИП, действующий по доверенности, при электронном взаимодействии в предусмотренной законодательством модели использует квалифицированный сертификат физического лица совместно с МЧД. Эта схема применяется и в 2026 году.
Например:
Иван Иванов → КЭП Иванова → МЧД от ООО «Компания» → полномочие подписать определенный тип документа.
МЧД формируется в машиночитаемом формате и содержит сведения о доверителе, представителе, полномочиях и другие предусмотренные требованиями данные. Действующие единые требования предусматривают электронную XML-форму. Полномочия могут указываться с использованием соответствующего классификатора, а в предусмотренных случаях — иным установленным способом.
Такая модель позволяет отделить идентификацию физического лица от его полномочий в конкретной организации или процессе. Квалифицированный сертификат относится к владельцу, а право действовать от имени организации подтверждается отдельно.
Преимущества и ограничения КЭП
Преимущества
Юридическая значимость. КЭП позволяет организовать юридически значимый электронный документооборот в предусмотренных законодательством случаях.
Контроль целостности. Изменение подписанных данных выявляется при криптографической проверке.
Связь с владельцем сертификата. Квалифицированный сертификат связывает ключ проверки с конкретным владельцем.
Электронный обмен документами. Документы можно подписывать и передавать без физической доставки бумажных экземпляров.
Автоматизация. КЭП может использоваться в СЭД, закупочных платформах, государственных и отраслевых информационных системах.
Ограничения
Необходимость защищать ключ. Компрометация ключа создает риск несанкционированного подписания.
Управление сертификатами. Сертификаты необходимо учитывать, своевременно перевыпускать и прекращать их действие при наличии оснований.
Зависимость от инфраструктуры. Требуются совместимые средства электронной подписи и корректная настройка информационных систем.
Необходимость управления полномочиями. Наличие КЭП само по себе не дает сотруднику права совершать любые действия от имени организации.
Регуляторные требования. Необходимо отслеживать изменения законодательства и требований используемых информационных систем.
Часто задаваемые вопросы о КЭП
КЭП и ЭЦП — это одно и то же?
Не совсем. ЭЦП — электронная цифровая подпись — исторически распространенный термин. В действующем Федеральном законе № 63-ФЗ используется понятие «электронная подпись», внутри которого выделяются простая, усиленная неквалифицированная и усиленная квалифицированная подписи.
Поэтому в современном юридическом контексте корректнее использовать термины «электронная подпись», «КЭП» или «УКЭП».
Можно ли передавать КЭП другому сотруднику?
Передавать другому человеку ключ электронной подписи и средства его использования не следует. Ключ должен оставаться под контролем владельца.
Если документы должны подписывать несколько сотрудников, для каждого необходимо организовать использование собственного ключа и квалифицированного сертификата и предоставить соответствующие полномочия.
Что делать при потере токена?
Следует сообщить ответственным сотрудникам, прекратить использование связанного с носителем ключа и оценить риск компрометации. Если есть основания полагать, что посторонний мог получить доступ к ключу, необходимо немедленно обратиться за прекращением действия сертификата.
Закон прямо предусматривает обязанность владельца прекратить использование ключа, если имеются основания полагать, что его конфиденциальность нарушена.
Можно ли использовать одну КЭП в разных информационных системах?
Во многих случаях — да, но универсального правила нет. Конкретная информационная система может устанавливать требования к сертификату, формату электронной подписи, полномочиям владельца, МЧД и используемым криптографическим средствам.
Поэтому совместимость следует проверять отдельно для каждой системы.
Что происходит после окончания срока действия сертификата?
Создавать новые подписи с использованием сертификата после окончания срока его действия в штатном режиме нельзя. При этом истечение срока действия сертификата не означает, что ранее корректно подписанные документы автоматически становятся недействительными.
Для долгосрочной проверки важно иметь возможность достоверно установить момент подписания и выполнение необходимых условий на этот момент.
Можно ли подделать КЭП?
Сформировать корректную электронную подпись без соответствующего ключа при использовании стойких криптографических алгоритмов должно быть практически невозможно.
Однако злоумышленнику необязательно атаковать сами криптографические алгоритмы. Он может попытаться получить доступ к ключу, скомпрометировать рабочую станцию, использовать удаленный доступ или обманом заставить владельца подтвердить операцию.
Поэтому безопасность КЭП зависит не только от криптографии, но и от защиты ключа и среды, в которой он используется.
Как узнать, действительна ли электронная подпись?
Необходимо выполнить криптографическую проверку документа и подписи, проверить сертификат, его статус и период действия, доверие к выдавшему УЦ и, при необходимости, полномочия подписанта.
Одного визуального изображения «штампа электронной подписи» в PDF для этого недостаточно.
Нужно ли хранить подписанные документы после окончания срока действия сертификата?
Да, если для соответствующего вида документов установлен срок хранения. Срок действия сертификата и срок хранения документа — разные периоды.
Для документов длительного хранения следует заранее предусмотреть возможность подтвердить корректность электронной подписи спустя длительное время.
Может ли сотрудник подписывать документы от имени компании своей КЭП?
Да, в предусмотренных законодательством и правилами конкретной информационной системы случаях сотрудник использует КЭП физического лица, а его право действовать от имени организации подтверждается доверенностью, в предусмотренных случаях — МЧД.
Для представителей организаций и ИП такая модель применяется после завершения переходного периода 1 сентября 2024 года.
Чем КЭП отличается от печати и собственноручной подписи?
Это разные механизмы.
Собственноручная подпись наносится человеком на бумажный документ. Печать представляет собой дополнительный реквизит организации в случаях, когда она используется.
КЭП — криптографический механизм для электронной информации. Она позволяет средствами информационной системы проверить электронную подпись и целостность подписанных данных, а квалифицированный сертификат связывает ключ проверки с его владельцем.
КЭП в корпоративной инфраструктуре — это не только выпуск сертификатов и настройка токенов. Для безопасной эксплуатации необходимо связать управление ключами и МЧД с IAM, СЭД, защитой рабочих мест, контролем доступа и мониторингом событий.
Комрунет может помочь оценить текущую схему использования электронной подписи, спроектировать защищенные рабочие места подписантов, внедрить необходимые СКЗИ и выстроить централизованное управление ключами, сертификатами и полномочиями.