
Содержание
- Что такое даркнет
- Как устроен даркнет
- Что происходит в даркнете
- Какие данные компаний могут оказаться в даркнете
- Как корпоративные данные попадают в даркнет
- Почему утечка в даркнет опасна для бизнеса
- Как злоумышленники используют информацию из утечек
- Что такое мониторинг даркнета
- Что делать, если данные компании обнаружены в даркнете
- Как снизить риск появления корпоративных данных в даркнете
- Мифы о даркнете
- Даркнет и Threat Intelligence
- FAQ
- Заключение
Что такое даркнет
Даркнет — общее название оверлейных сетей, для доступа к которым обычно требуется специальное программное обеспечение, конфигурация или авторизация. Такие сети могут использовать собственные механизмы маршрутизации и адресации, в том числе для повышения приватности участников.
Важно различать три близких понятия.
Surface Web — открытая часть интернета, страницы которой доступны обычным браузером и могут индексироваться поисковыми системами.
Deep Web — ресурсы, которые не доступны обычному поисковому индексу. Это огромная и в основном легитимная часть интернета: корпоративные порталы, личные кабинеты, облачные панели управления, электронная почта, банковские системы и базы данных.
Dark Web — веб-сервисы, намеренно размещенные внутри анонимизирующих или иных скрытых сетей. В разговорной речи Dark Web и darknet часто используют как синонимы, хотя технически darknet обозначает саму сеть, а Dark Web — размещенные в ней веб-ресурсы.
Следовательно, закрытый корпоративный портал относится к Deep Web, но не становится из-за этого частью даркнета.
Как устроен даркнет
Один из наиболее известных примеров анонимизирующей инфраструктуры — сеть Tor. Трафик в ней проходит через несколько промежуточных узлов, что позволяет отделить источник соединения от его назначения.
Внутри Tor работают onion-сервисы. Они доступны только через сеть Tor, а их сетевое расположение не раскрывается пользователю напрямую. Соединение клиента с onion-сервисом остается внутри сети Tor и защищено сквозным шифрованием.
Такая архитектура усложняет традиционное определение местоположения сервера и установление участников коммуникации, но не обеспечивает абсолютную анонимность.
Ошибки оператора сервиса, компрометация устройства, вредоносное ПО, раскрытие персональной информации, платежные следы, анализ инфраструктуры и другие факторы могут привести к идентификации участников. Поэтому утверждение, что действия в даркнете невозможно отследить в принципе, некорректно.
Что происходит в даркнете
Сам по себе механизм анонимизации не является преступным. Такие технологии могут использовать журналисты, исследователи, правозащитники и пользователи, которым требуется дополнительная приватность. Например, onion-сервисы применяются для более защищенного взаимодействия журналистов с источниками информации.
Одновременно возможности анонимизации используются киберпреступной экосистемой. В закрытых сообществах и на специализированных площадках могут распространяться:
- украденные логины и пароли;
- базы персональных данных;
- данные платежных средств;
- доступы к VPN, RDP, электронной почте и облачным сервисам;
- вредоносное ПО;
- услуги и инструменты для фишинга и проведения других атак;
- похищенные корпоративные документы;
- сведения об уязвимых или уже скомпрометированных организациях.
Europol в оценке киберпреступности за 2025 год описывает сформировавшийся рынок украденных данных и доступов: скомпрометированные учетные записи и наборы данных продаются, перепродаются и переупаковываются через dark web-форумы, закрытые каналы и криминальные сервисы.
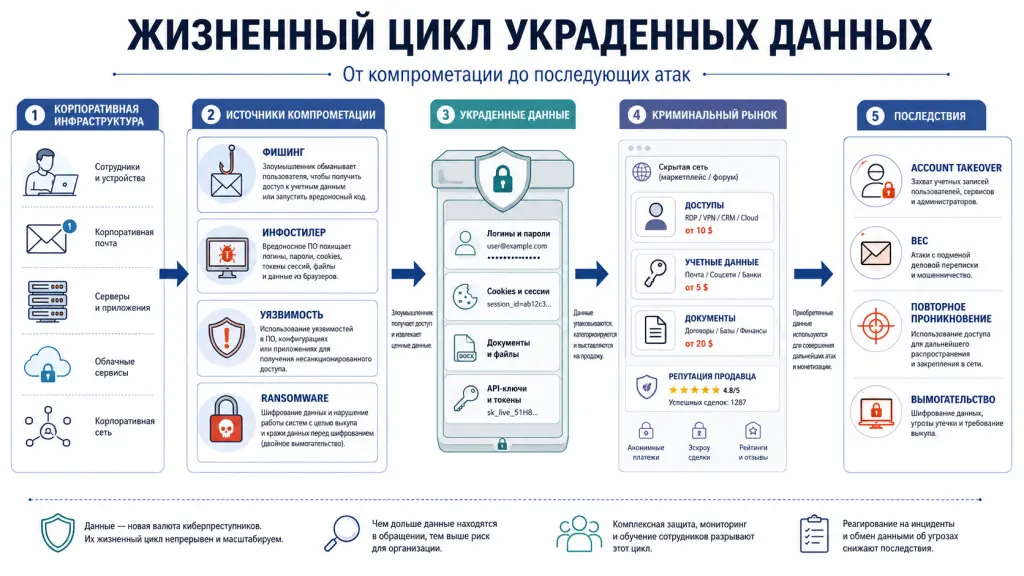
Рис.1 Как корпоративные данные проходят путь от компрометации до криминального рынка
Какие данные компаний могут оказаться в даркнете
Ценность информации определяется не только ее конфиденциальностью, но и тем, как ее можно использовать.
Логины и пароли сотрудников. Особенно опасны учетные данные от корпоративной почты, VPN, облачных платформ и систем удаленного доступа.
Cookies и токены сессий. В некоторых сценариях они позволяют злоумышленнику использовать уже аутентифицированную пользовательскую сессию.
API-ключи и другие секреты. Случайно опубликованный ключ может предоставить программный доступ к облачной инфраструктуре, базам данных или сторонним сервисам.
Персональные данные. Имена, телефоны, email, паспортные и другие сведения могут использоваться для мошенничества и персонализированной социальной инженерии.
Внутренние документы. Организационные схемы, договоры, счета, инструкции и переписка помогают изучить процессы компании и подготовить более убедительную целевую атаку.
Исходный код и конфигурации. Они могут раскрывать архитектуру систем, используемые компоненты, секреты или потенциально уязвимые участки приложения.
Как корпоративные данные попадают в даркнет
Даркнет обычно становится не исходной точкой компрометации, а одним из последующих каналов распространения или монетизации информации.
Фишинг
Поддельная страница авторизации или другое средство социальной инженерии может заставить пользователя самостоятельно передать учетные данные атакующему.
Инфостилеры
Information stealer, или инфостилер, — вредоносное ПО, предназначенное для сбора информации с зараженного устройства. В зависимости от семейства и конфигурации оно может похищать сохраненные в браузере пароли, cookies, токены сессий и другие данные.
Украденная инфостилерами информация может передаваться брокерам первоначального доступа и затем использоваться другими преступными группами, включая операторов ransomware.
Уязвимости и ошибки конфигурации
Неустраненная уязвимость публичного приложения, неправильно настроенное облачное хранилище или оставленный в открытом репозитории секрет могут привести к утечке без непосредственного взаимодействия с сотрудником.
Компрометация подрядчиков
Поставщик с доверенным доступом становится дополнительной точкой входа. После компрометации его инфраструктуры атакующий может получить данные или доступы нескольких заказчиков.
Инсайдерские действия
Сотрудник или подрядчик с легитимным доступом к информации может намеренно скопировать и передать ее третьим лицам.
Ransomware
Современная атака с применением ransomware не обязательно ограничивается шифрованием файлов. Перед блокированием систем злоумышленники могут выгрузить данные и использовать угрозу их публикации как дополнительный инструмент давления.
По данным Verizon DBIR 2026, ransomware присутствовал в 48% рассмотренных утечек данных. Наиболее распространенным первоначальным вектором в наборе данных 2026 года стала эксплуатация уязвимостей — 31%, тогда как злоупотребление учетными данными составляло 13%.
Это подчеркивает важный момент: защиту от компрометации нельзя сводить только к паролям. Необходимо также управлять уязвимостями и контролировать внешнюю поверхность атаки.
Почему утечка в даркнет опасна для бизнеса
Наибольший риск возникает, когда опубликованная информация остается актуальной и пригодной для использования.
Например, пара email и пароль может использоваться для credential stuffing — автоматизированной проверки уже известных учетных данных на других сервисах. Риск особенно высок, если сотрудники повторно используют пароли.
После получения доступа к почте злоумышленник может перейти к Business Email Compromise (BEC): изучить переписку, определить контрагентов и попытаться подменить платежные реквизиты или инициировать мошеннический перевод.
Доступ к VPN, облачной платформе или административному интерфейсу может стать начальным этапом более глубокой атаки: разведки инфраструктуры, повышения привилегий, бокового перемещения и похищения данных.
Даже устаревшая информация может представлять ценность. Старый список сотрудников, должностей и корпоративных адресов помогает составить профиль организации и подготовить более убедительный spear phishing.
Другими последствиями могут стать финансовые потери, остановка процессов, затраты на расследование и восстановление инфраструктуры, репутационный ущерб, а также необходимость выполнить предусмотренные законодательством обязанности, связанные с произошедшей утечкой или инцидентом.
Как злоумышленники используют информацию из утечек
Украденные данные редко рассматриваются изолированно. Их могут объединять с информацией из открытых источников и ранее опубликованных утечек.
Например, зная имя финансового директора, формат корпоративных email и название поставщика ERP-системы, атакующий может составить более правдоподобное фишинговое сообщение.
Учетные данные могут проверяться против корпоративной почты, VPN, облачных приложений и других публично доступных точек входа.
В результате утечка, произошедшая несколько месяцев назад, может стать подготовительным материалом для новой атаки.
Что такое мониторинг даркнета
Мониторинг даркнета — регулярный поиск информации, связанной с компанией, в источниках, которые могут использоваться для распространения похищенных данных или обсуждения кибератак.
В зависимости от сервиса и задач ИБ-команда может отслеживать:
- корпоративные домены;
- email сотрудников;
- украденные учетные данные;
- упоминания бренда и руководителей;
- API-ключи и другие секреты;
- сведения о доступах к инфраструктуре;
- публикации ransomware-групп;
- упоминания компании на криминальных форумах.
Мониторинг может быть частью Cyber Threat Intelligence (CTI) или Digital Risk Protection (DRP).
При этом результат поиска нельзя автоматически считать подтвержденным инцидентом. Данные необходимо валидировать: определить их происхождение, актуальность, предполагаемую дату компрометации и возможность использования обнаруженных учетных данных или ключей.
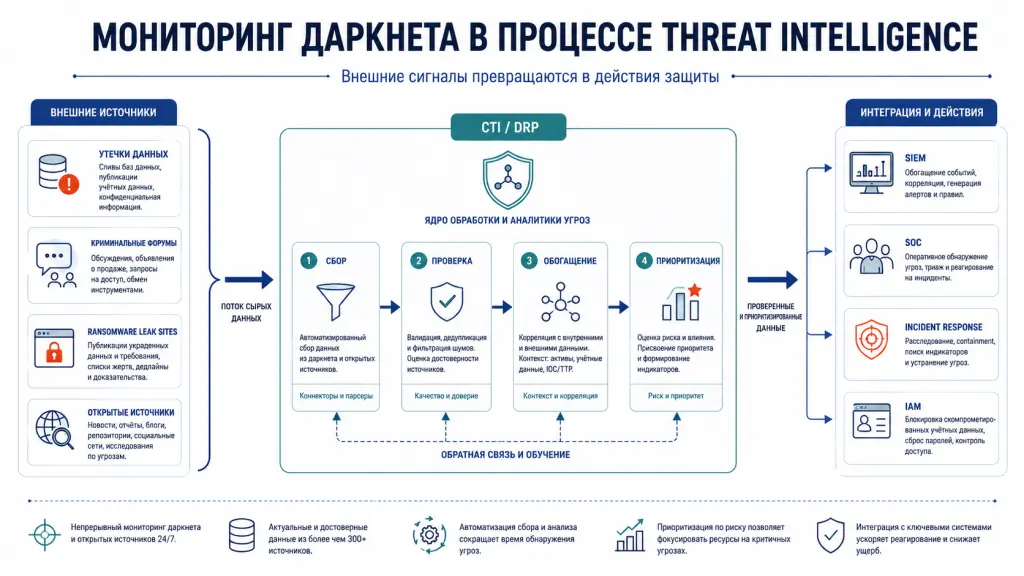
Рис. 2 Мониторинг даркнета как часть системы Threat Intelligence
Что делать, если данные компании обнаружены в даркнете
Первое действие — не попытка «удалить данные из даркнета», а проверка масштаба компрометации и устранение возможности дальнейшего использования похищенной информации.
1. Проверить достоверность информации. Необходимо определить, относится ли публикация к компании и не является ли она старой, поддельной или составленной из нескольких предыдущих утечек.
2. Определить затронутые учетные записи и системы. Важно понять, к каким сервисам можно получить доступ с помощью обнаруженных реквизитов.
3. Заблокировать скомпрометированные доступы. Необходимо сменить пароли и завершить активные пользовательские сессии.
4. Отозвать секреты. API-ключи, токены, сертификаты и другие чувствительные данные следует ротировать или отозвать.
5. Проверить журналы событий. Нужно проанализировать данные SIEM, IAM, VPN, почтовых систем, EDR и облачных сервисов на предмет подозрительных входов и действий.
6. Найти источник компрометации. Если пароль украден инфостилером, простая смена пароля на зараженном устройстве не решит проблему. Сначала необходимо локализовать сам инцидент и устранить его причину.
7. Оценить масштаб утечки. При обнаружении внутренних документов или базы данных требуется установить, какие именно сведения были похищены.
8. Запустить Incident Response. При наличии признаков проникновения обнаруженная утечка становится основанием для полноценного расследования.
Отдельно необходимо оценить обязанности по уведомлению клиентов, партнеров, субъектов персональных данных и регулирующих органов в соответствии с применимыми требованиями законодательства.
Как снизить риск появления корпоративных данных в даркнете
Полностью исключить вероятность утечки невозможно. Поэтому защита должна одновременно снижать вероятность компрометации и ограничивать последствия похищения отдельных учетных данных.
Использовать MFA
Многофакторная аутентификация снижает риск того, что одной пары логин-пароль будет достаточно для входа. Для критичных систем целесообразно рассматривать устойчивые к фишингу способы аутентификации, например решения на базе FIDO2/WebAuthn.
Исключить повторное использование паролей
Для каждой учетной записи следует использовать уникальный пароль. Корпоративный менеджер паролей помогает выполнять это требование без необходимости запоминать большое количество комбинаций.
Защищать конечные устройства
EDR и другие средства endpoint security помогают обнаруживать вредоносное ПО и подозрительную активность, в том числе связанную с инфостилерами.
Особого внимания требуют неуправляемые устройства. Анализ Verizon DBIR 2025 показал, что среди скомпрометированных устройств, в данных которых присутствовали корпоративные логины, 46% не находились под централизованным управлением организации и содержали как личные, так и рабочие учетные данные.
Управлять привилегиями
Компрометация обычной учетной записи и административного аккаунта имеет разный потенциальный ущерб. PAM, принцип наименьших привилегий и разделение административных аккаунтов помогают ограничить возможности атакующего.
Использовать DLP
DLP помогает выявлять и блокировать некоторые сценарии несанкционированной передачи чувствительных данных через контролируемые корпоративные каналы.
Управлять уязвимостями
Необходимо регулярно инвентаризировать активы, выявлять уязвимости и приоритизировать исправление прежде всего тех из них, которые находятся на внешнем периметре или уже эксплуатируются злоумышленниками.
Контролировать внешнюю поверхность атаки
EASM/ASM позволяет находить забытые серверы, открытые сервисы, тестовые домены и другие внешние активы, которые могут стать первоначальной точкой проникновения.
Обучать сотрудников
Security Awareness должен включать не только распознавание фишинга, но и правила работы с паролями, корпоративными устройствами, облачными сервисами и конфиденциальной информацией.
Регулярно искать признаки утечек
Мониторинг украденных учетных данных дает ИБ-команде дополнительный сигнал о компрометации, особенно если она еще не проявилась в собственных средствах обнаружения.
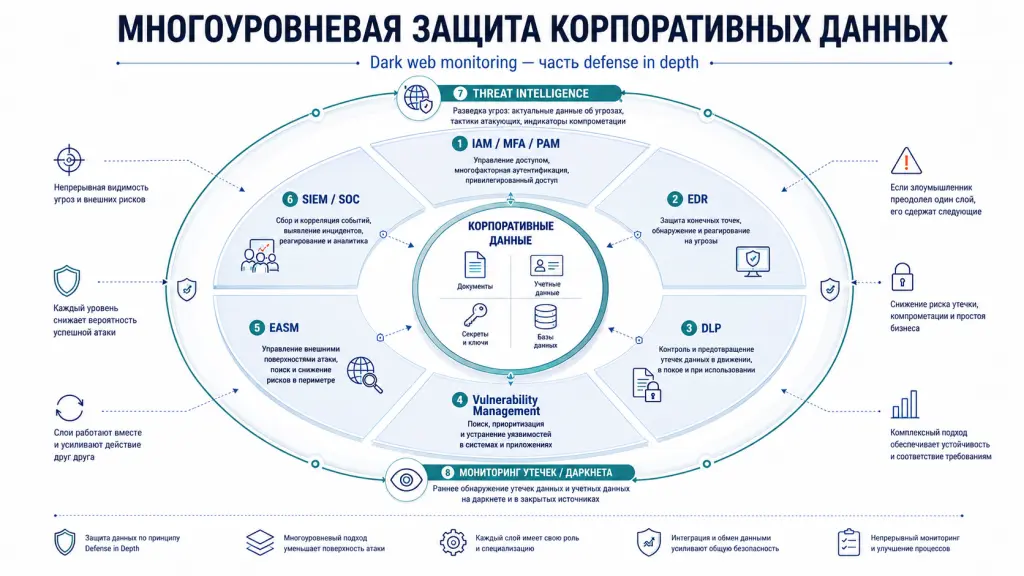
Рис.3 Многоуровневая защита от компрометации корпоративных данных
Мифы о даркнете
«В даркнете находятся только преступники»
Нет. Анонимизирующие технологии имеют легитимные применения — например, для защиты источников журналистов и обхода цензуры. Преступная деятельность является лишь одним из сценариев их использования.
«Пользователя даркнета невозможно идентифицировать»
Анонимизирующая сеть усложняет определение источника соединения, но не исключает ошибки пользователя, компрометацию конечного устройства и другие способы деанонимизации.
«Если данные опубликованы, их обязательно кто-нибудь купит»
Не обязательно. На криминальных площадках встречаются старые, повторяющиеся и недостоверные наборы данных. Но рассчитывать на отсутствие интереса нельзя — особенно если информация дает действующий доступ к корпоративной системе.
«Мониторинг даркнета позволяет удалить утечку»
Как правило, гарантированно удалить все копии уже распространенных данных невозможно. Цель мониторинга другая: как можно раньше обнаружить признаки компрометации, отозвать доступы и не дать злоумышленникам использовать найденную информацию.
«Небольшие компании злоумышленникам неинтересны»
Автоматизация меняет экономику атак. Для проверки украденных паролей, массового фишинга и эксплуатации известных уязвимостей злоумышленнику не обязательно выбирать каждую компанию вручную.
Даркнет и Threat Intelligence
Данные из даркнета становятся полезными для бизнеса после анализа и привязки к контексту организации.
Threat Intelligence помогает сопоставлять внешние сведения с собственной телеметрией и отвечать на практические вопросы: существует ли обнаруженный аккаунт, к каким ресурсам он имеет доступ, фиксировались ли подозрительные входы и связан ли источник с известной кампанией.
В CTI-процесс могут поступать:
- скомпрометированные учетные данные;
- вредоносные домены и IP-адреса;
- хэши файлов;
- сведения о применяемом вредоносном ПО;
- описания тактик и техник атакующих;
- упоминания компании или ее подрядчиков.
Технические артефакты, например вредоносные домены, IP-адреса и хэши файлов, после проверки могут использоваться как Indicators of Compromise (IoC) и передаваться в SIEM, EDR, NDR или другие средства защиты.
Еще один сценарий — early warning, когда внешняя разведка указывает на подготовительный этап атаки до появления явных признаков инцидента во внутренней инфраструктуре. Например, ИБ-команда может обнаружить предложение о продаже доступа к корпоративному VPN и заблокировать связанную учетную запись до дальнейшего развития атаки.
Поэтому мониторинг даркнета наиболее эффективен не как отдельный сервис, ежедневно формирующий список упоминаний, а как источник данных для SOC и Incident Response.
FAQ
Законно ли пользоваться даркнетом?
Сам факт использования технологий анонимизации не означает совершения противоправных действий. Правовая оценка зависит от юрисдикции и конкретных действий пользователя. Корпоративным ИБ-командам также необходимо учитывать внутренние политики и применимые требования законодательства при сборе Threat Intelligence.
Чем Deep Web отличается от Dark Web?
Deep Web — неиндексируемая часть интернета, в которую входят корпоративные порталы, электронная почта, личные кабинеты и другие закрытые ресурсы. Dark Web — намеренно скрытые веб-сервисы в специальных сетях, доступ к которым обычно требует соответствующего программного обеспечения или настройки. Таким образом, Dark Web — значительно более узкое понятие.
Можно ли полностью удалить данные компании из даркнета?
Гарантировать удаление всех копий уже опубликованной информации обычно невозможно. Поэтому основная задача заключается в отзыве скомпрометированных учетных данных, ключей и токенов и устранении источника утечки.
Нужно ли компании постоянно мониторить даркнет?
Это зависит от модели угроз, размера инфраструктуры и ценности данных. Для организаций с большим числом внешних сервисов, удаленных сотрудников, подрядчиков и публичных цифровых активов регулярный мониторинг может быть полезной частью CTI и Digital Risk Protection.
Что делать в первую очередь после обнаружения корпоративного пароля в утечке?
Нужно проверить принадлежность и актуальность учетной записи, сменить пароль, завершить активные сессии и проанализировать журналы аутентификации. Если данные могли быть украдены инфостилером, следует дополнительно проверить конечное устройство на компрометацию.
Заключение
Даркнет сам по себе не является отдельной киберугрозой для компании. Для бизнеса он важен прежде всего как один из каналов, через которые украденная информация распространяется, перепродается и используется для подготовки последующих атак.
Поэтому задача ИБ-команды заключается не в попытке «найти преступников в даркнете», а в своевременном обнаружении собственных скомпрометированных данных.
Наибольшую ценность мониторинг дает тогда, когда встроен в общий процесс управления киберрисками: сигнал о найденных учетных данных поступает в SOC, специалисты проверяют журналы, IAM блокирует доступ, EDR помогает установить источник компрометации, а Incident Response определяет масштаб произошедшего.
Такой подход превращает данные Threat Intelligence из информационной сводки в инструмент снижения риска.